SYSADMIN SKILLS

Kỹ năng vận hành hệ thống
rõ ràng, thực chiến.

Linux, cloud, bảo mật, automation và góc nhìn production cho người làm hạ tầng.

SysAdminSkills — Linux, Cloud, Security, Automation
Ảnh minh họa chính thức cho tin: GitLab công bố khả dụng chung nền tảng GitLab Orbit nâng cao độ chính xác AI và giảm chi phí Token
DevOps

GitLab công bố khả dụng chung nền tảng GitLab Orbit nâng cao độ chính xác AI và giảm chi phí Token

GitLab chính thức đưa nền tảng GitLab Orbit vào trạng thái Khả dụng chung (GA). Nền tảng cấu trúc toàn bộ vòng đời phát triển phần mềm thành một đồ thị tri thức thống nhất (Knowledge Graph), giúp các tác tử AI đưa ra phản hồi chính xác gấp nhiều lần và giảm đáng kể chi phí token.
DÒNG TIN

Mới cập nhật

Khám phá chuyên mục ↓
Máy chủ & Cloud

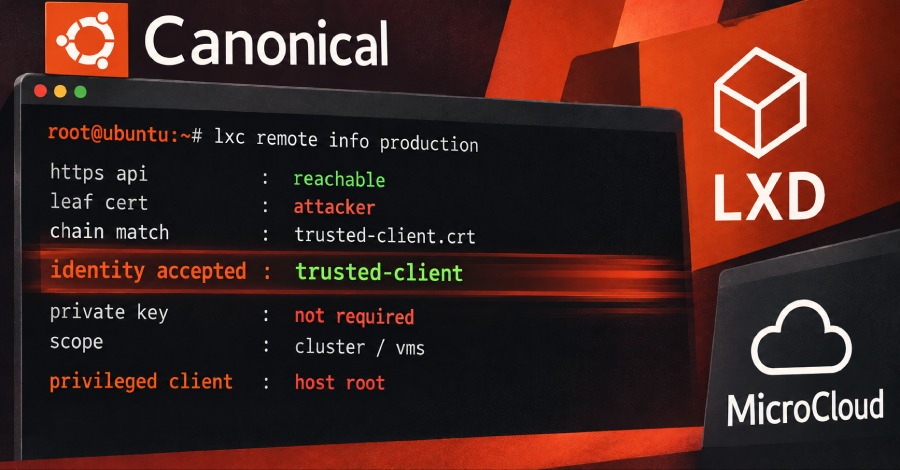
Lỗ hổng CVSS 10.0 trên Canonical LXD và MicroCloud cho phép mạo danh máy khách tin cậy không cần Private Key

Một lỗ hổng bảo mật tối nghiêm trọng đạt điểm CVSS 10.0 hoàn hảo vừa được công bố trên Canonical LXD và MicroCloud. Lỗ hổng cho phép kẻ tấn công đăng nhập trái phép với tư cách máy khách tin cậy mà không cần sở hữu private key, qua đó giành quyền kiểm soát toàn bộ cụm cluster và các máy ảo/container trực thuộc.

Ảnh minh họa chính thức cho tin: Lỗ hổng CVSS 10.0 trên Canonical LXD và MicroCloud cho phép mạo danh máy khách tin cậy không cần Private Key
An ninh mạng

Lỗ hổng trên TeamViewer cho phép máy tính từ xa tấn công ngược lại kỹ thuật viên điều khiển

Một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trên phần mềm điều khiển từ xa TeamViewer. Lỗ hổng cho phép một máy khách từ xa (remote machine) gửi payload phản hồi độc hại để thực thi mã hoặc chiếm quyền điều khiển trên chính máy tính của quản trị viên/kỹ thuật viên IT đang kết nối vào để hỗ trợ. Các bộ phận IT Helpdesk, SysAdmin và MSP sử dụng TeamViewer cần cập nhật ngay ứng dụng client lên bản phát hành mới nhất, vô hiệu hóa các tính năng chia sẻ clipboard hoặc file transfer tự động khi kết nối vào các máy trạm không rõ nguồn gốc.

Ảnh minh họa chính thức cho tin: Lỗ hổng trên TeamViewer cho phép máy tính từ xa tấn công ngược lại kỹ thuật viên điều khiển
Máy chủ & Cloud

Red Hat ra mắt BGP Cloud Connector trên ROSA hỗ trợ kết nối mạng trực tiếp VM trên AWS

Red Hat giới thiệu giải pháp BGP Cloud Connector trên nền tảng Red Hat OpenShift Service on AWS (ROSA). Tính năng cho phép thiết lập phiên định tuyến động BGP trực tiếp giữa các máy ảo OpenShift Virtualization chạy trên AWS và mạng VPC ngầm mà không cần đi qua các lớp overlay phức tạp. Đội ngũ vận hành hạ tầng hybrid cloud có thể di chuyển máy ảo legacy lên OpenShift container platform trên AWS với hiệu năng mạng gần như bare-metal, đồng thời đơn giản hóa bảng định tuyến và giám sát lưu lượng tập trung.

Ảnh minh họa chính thức cho tin: Red Hat ra mắt BGP Cloud Connector trên ROSA hỗ trợ kết nối mạng trực tiếp VM trên AWS
An ninh mạng

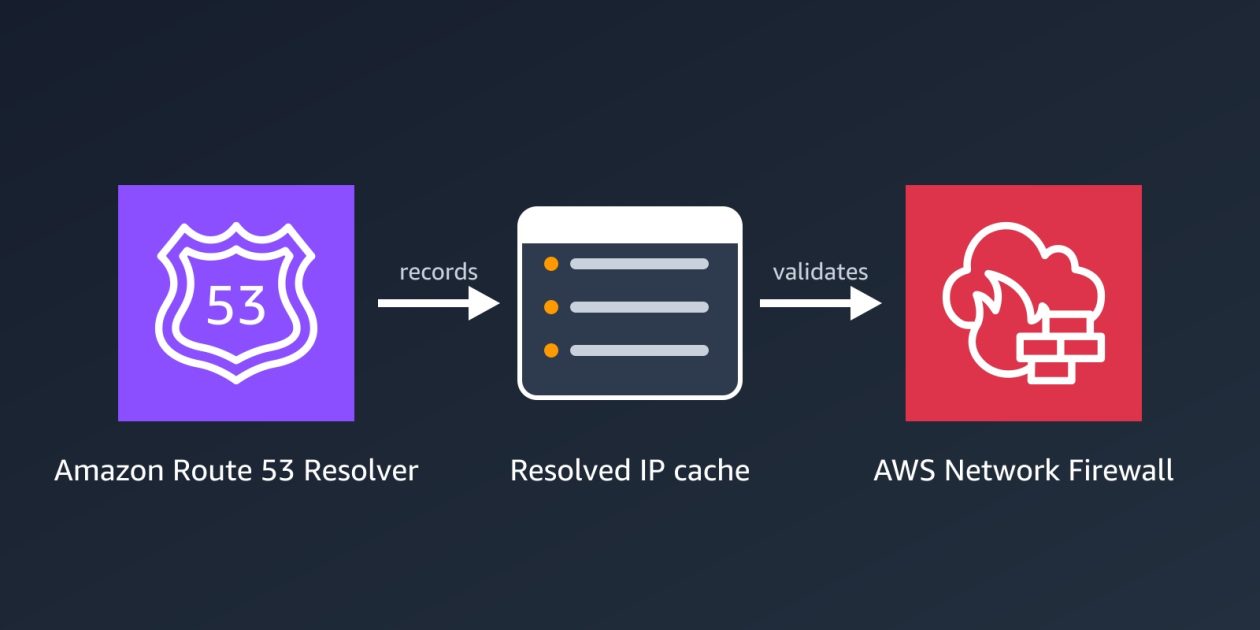
AWS Network Firewall ra mắt tính năng Route 53 Resolved IP Validation chống lại DNS Spoofing

AWS công bố tính năng mới Route 53 Resolved IP Validation cho AWS Network Firewall. Cơ chế này cho phép tường lửa đối chiếu trực tiếp địa chỉ IP đích của gói tin với kết quả phân giải DNS thực tế từ Amazon Route 53 Resolver trong cùng VPC, ngăn chặn triệt để kỹ thuật tấn công Domain Fronting và DNS spoofing. Các kiến trúc sư Cloud và kỹ sư SysAdmin quản lý hạ tầng AWS VPC nên bật tính năng xác thực này trên các tường lửa biên kiểm soát lưu lượng egress, gia cố bảo mật luồng ra cho các máy chủ và container chứa dữ liệu nhạy cảm.

Ảnh minh họa chính thức cho tin: AWS Network Firewall ra mắt tính năng Route 53 Resolved IP Validation chống lại DNS Spoofing
An ninh mạng

CISA bổ sung hai lỗ hổng bảo mật nghiêm trọng đang bị khai thác trong thực tế vào danh mục KEV

Cơ quan An ninh Mạng và Cơ sở Hạ tầng Mỹ (CISA) ngày 30/10 đã chính thức đưa thêm hai lỗ hổng bảo mật có bằng chứng khai thác tích cực trong thực tế vào danh mục Known Exploited Vulnerabilities (KEV). Các lỗ hổng này ảnh hưởng trực tiếp đến các giải pháp mạng và quản trị hệ thống phổ biến trong môi trường doanh nghiệp. CISA yêu cầu các cơ quan và doanh nghiệp khẩn trương kiểm kê tài sản (Asset Inventory), xác định các thiết bị bị ảnh hưởng và áp dụng ngay các biện pháp khắc phục hoặc nâng cấp firmware theo hạn định để ngăn chặn xâm nhập trái phép.

Ảnh minh họa chính thức cho tin: CISA bổ sung hai lỗ hổng bảo mật nghiêm trọng đang bị khai thác trong thực tế vào danh mục KEV
GÓC NHÌN SYSADMIN

Đọc tin để biết cần làm gì khi vận hành hệ thống.

Tác động vận hành

Ưu tiên bối cảnh cho DevOps, SRE, quản trị máy chủ và bảo mật.

Checklist hành động

Nhìn nhanh việc cần kiểm tra: version, cấu hình, backup, monitoring, rủi ro.

Nguồn rõ ràng

Mỗi bài giữ nguồn gốc để người đọc đối chiếu và đọc sâu hơn.

CHUYÊN MỤC

Theo lĩnh vực