AWS GuardDuty Extended Threat Detection thêm 5 chỉ báo mới để phát hiện chuỗi tấn công
AWS Security Blog vừa công bố: AWS GuardDuty Extended Threat Detection thêm 5 chỉ báo mới để phát hiện chuỗi tấn công. Đây là tin mới đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới hạ tầng production, cloud, pipeline hoặc chính sách bảo mật.
Chuyện gì vừa xảy ra
AWS Security Blog vừa công bố một cập nhật mới: AWS GuardDuty Extended Threat Detection thêm 5 chỉ báo mới để phát hiện chuỗi tấn công. Thông tin được ghi nhận từ nguồn công khai của nhà cung cấp/dự án, với nội dung liên quan trực tiếp tới hạ tầng, bảo mật hoặc vận hành hệ thống.
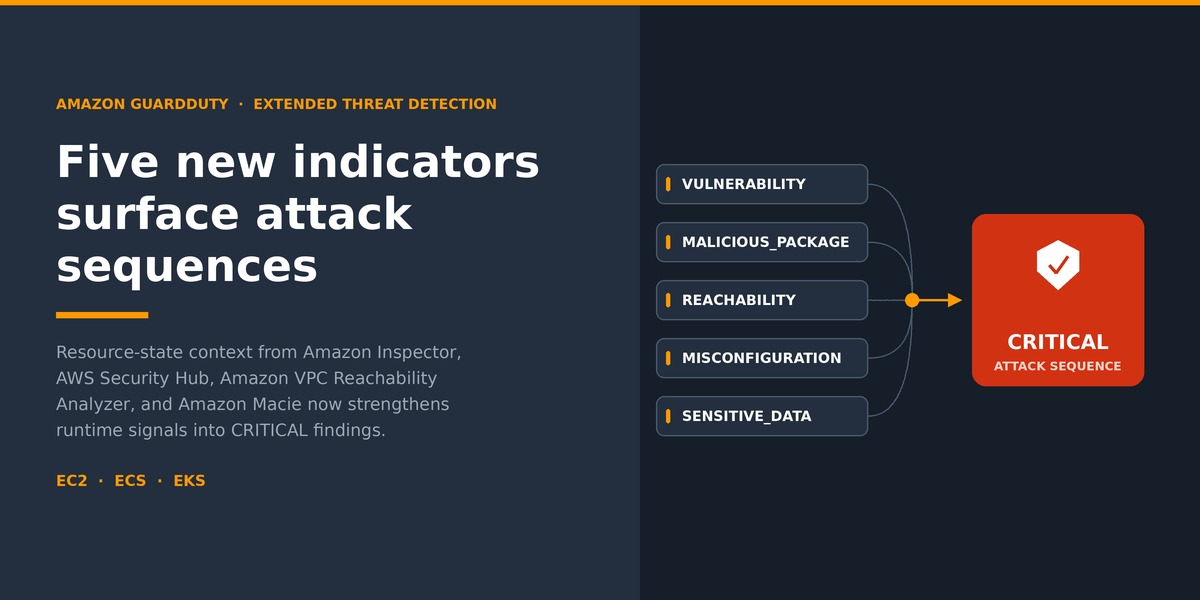
Tóm tắt từ nguồn: Amazon GuardDuty Extended Threat Detection correlates weak GuardDuty signals into a single, critical-severity attack sequence finding when their composition crosses a threshold of credibility. On May 20, 2026, the service started attaching five new indicator types to those sequences: MALICIOUS_PACKAGE, MISCONFIGURATION, REACHABILITY, SENSITIVE_DATA, and VULNERABILITY. For more information, see Document history for Amazon GuardDuty and […]
Vì sao tin này quan trọng
Với các đội SysAdmin, DevOps, SRE và Security, những thông báo kiểu này thường là tín hiệu sớm để kiểm tra inventory, phiên bản đang triển khai và các phụ thuộc trong production. Nếu cập nhật liên quan tới bảo mật, API, cloud service, container, CI/CD hoặc telemetry, tác động có thể xuất hiện ở nhiều lớp: máy chủ, workload Kubernetes, runner build, chính sách truy cập, logging hoặc hệ thống giám sát.
Ai có thể bị ảnh hưởng
Nhóm đang dùng sản phẩm, dịch vụ hoặc dự án liên quan trong tiêu đề cần rà soát trước. Môi trường có nhiều automation, nhiều tài khoản cloud, nhiều cluster hoặc nhiều pipeline triển khai nên đặc biệt chú ý vì thay đổi nhỏ từ upstream có thể làm lệch cấu hình, gây lỗi tương thích hoặc mở thêm rủi ro vận hành.
Tác động vận hành cần kiểm tra
Đội kỹ thuật nên đối chiếu thông báo gốc với danh sách tài sản hiện có, xác định phiên bản/phạm vi dùng thực tế, sau đó ưu tiên kiểm thử trên staging hoặc canary. Nếu đây là bản vá hoặc cảnh báo bảo mật, cần đánh giá mức độ khẩn cấp, cửa sổ bảo trì, khả năng rollback và cách giám sát sau thay đổi.
Mốc theo dõi trong 24-72 giờ tới
Trong vài ngày tới, nên theo dõi thêm changelog, advisory bổ sung, issue tracker hoặc cập nhật từ nhà cung cấp. Với hệ thống production, đừng chỉ ghi nhận tin rồi bỏ qua: hãy gắn nó với owner dịch vụ, ticket vận hành hoặc checklist kiểm tra phiên bản để tránh sót thay đổi quan trọng.
Kết luận
Đây là tin thời sự kỹ thuật có nguồn rõ ràng, không phải bài hướng dẫn evergreen. Giá trị chính nằm ở việc phát hiện sớm thay đổi từ upstream, đánh giá nhanh mức ảnh hưởng và chuẩn bị phản ứng có kiểm soát cho hạ tầng đang chạy.