 An ninh mạng
Docker cho biết đã phát hành image PHP đã sửa trong vòng 24 giờ sau khi theo dõi CVE-2026-109618 và CVE-2026-109619, đồng thời dựng lại trust store trên toàn catalog để ứng phó vụ chứng thư eMudhra. Đội container cần pull lại image PHP đã vá, rebuild artifact thay vì chỉ restart container, kiểm tra digest và cập nhật các image phụ thuộc trust store.
 An ninh mạng
Industrial Edge App Publisher trước 1.27.9 có CVE-2026-78556 và CVE-2026-78557. Chuỗi lỗi xác thực chứng chỉ không đúng và dữ liệu backend chưa escape có thể cho phép kẻ trong mạng giả mạo máy chủ quản lý, thực thi mã qua Node.js; CVSS v3 là 8,3. Máy trạm đóng gói ứng dụng Industrial Edge cần cập nhật 1.27.9 trở lên và tránh mạng không tin cậy trong thời gian chưa vá.
 An ninh mạng
RUGGEDCOM CROSSBOW trước phiên bản 6.0 chịu tác động của 11 CVE, gồm SQL injection, vượt kiểm soát ủy quyền và lộ thông tin nhạy cảm. Kẻ tấn công có thể lấy thông tin quản trị, nâng quyền, sửa cấu hình hoặc gây từ chối dịch vụ; CVSS v3 là 8,8. Đơn vị hạ tầng trọng yếu vận hành CROSSBOW cần lên phiên bản 6.0, hạn chế truy cập giao diện quản trị và theo dõi thay đổi cấu hình trái phép.
 An ninh mạng
Cảnh báo ICSA-26-295-10 cho biết .NET Client Library for SIMATIC S7 Webserver API trước 3.3.61/3.3.62 bị ảnh hưởng bởi CVE-2026-85114 và CVE-2026-85115. Lỗi có thể làm lộ thông tin và ghi tệp tùy ý ngoài thư mục tải xuống; CVSS v3 đạt 7,5. Môi trường OT dùng thư viện .NET này cần nâng lên bản mới nhất do Siemens phát hành và kiểm soát quyền ghi của tiến trình tích hợp.
 An ninh mạng
CVE-2026-114625 trên Arista VeloCloud Orchestrator đã được CISA thêm vào KEV ngày 23/10 dựa trên bằng chứng khai thác thực tế. Lỗ hổng thuộc nhóm SQL injection trên nền tảng điều phối mạng. Các đội mạng và SD-WAN cần ưu tiên xác định VeloCloud Orchestrator đang triển khai, giới hạn bề mặt quản trị và làm theo hướng dẫn khắc phục chính thức.
 An ninh mạng
CISA bổ sung CVE-2026-110447 của Collabora Online vào KEV sau khi xác nhận có khai thác chủ động. Lỗi chèn lệnh hệ điều hành nằm trong CODE Server tích hợp, có thể ảnh hưởng các hệ thống cộng tác tài liệu tự lưu trữ. Đơn vị vận hành Collabora Online/CODE Server, đặc biệt dịch vụ mở Internet, cần đối chiếu phiên bản, áp dụng bản sửa và kiểm tra tiến trình hoặc lệnh bất thường.
 An ninh mạng
CISA ngày 26/10 bổ sung CVE-2026-109618 (lỗi hỏng bộ nhớ PHP) và CVE-2026-109619 (trạng thái request nội bộ cũ) vào Known Exploited Vulnerabilities Catalog. Cả hai đã có bằng chứng bị khai thác thực tế và nằm trong cảnh báo PHP2Shell. Máy chủ web chạy PHP, container PHP và ứng dụng public-facing cần được kiểm kê, vá nhanh, đồng thời rà soát dấu hiệu xâm nhập trước thời điểm cập nhật.
 An ninh mạng
Microsoft cảnh báo AI agent có quyền truy cập công cụ và dữ liệu doanh nghiệp nên được quản trị tương tự rủi ro nội gián, bởi mô hình biên hiện nay chưa thể được tin cậy tuyệt đối. Agent có thể hành động với danh tính hợp lệ nhưng đưa ra quyết định sai, bị prompt injection hoặc sử dụng dữ liệu ngoài dự kiến. Kiểm soát danh tính con người đơn thuần không đủ cho tác nhân tự động.
 An ninh mạng
Nền tảng của OpenCode, một AI coding agent mã nguồn mở, bị kẻ tấn công xâm nhập và lấy khóa API của một số người dùng, sau đó sử dụng các tài khoản AI khiến chi phí phát sinh. Sự cố nhấn mạnh khóa API gắn vào công cụ lập trình có thể trở thành tài sản thanh toán trực tiếp. Một plugin, dịch vụ đồng bộ hay thành phần web bị xâm nhập có thể vượt khỏi phạm vi máy phát triển.
 An ninh mạng
Startup Laplace Intelligence giới thiệu nền tảng dùng AI agent và mô phỏng tương tác để gây sức ép, tìm tình huống lỗi ở robot và xe tự hành trước khi thiết bị hoạt động ngoài đời thực. Kiểm thử trong mô phỏng có thể mở rộng số kịch bản hiếm và nguy hiểm mà đội kỹ thuật khó tái tạo vật lý, nhưng kết quả vẫn phụ thuộc độ trung thực của mô hình môi trường và tiêu chí an toàn.
 An ninh mạng
Các chuyên gia bảo mật cảnh báo tin tặc đang tích cực khai thác lỗ hổng CVE-2026-110447 trong ứng dụng Collabora Online CODE đi kèm Nextcloud để cài cắm webshell và backdoor vào máy chủ lưu trữ.
 An ninh mạng
Cisco vừa đưa ra thông báo khẩn cấp xác nhận lỗ hổng zero-day nghiêm trọng trên thiết bị cổng bảo mật thư điện tử Cisco Secure Email Gateway đang bị các nhóm gián điệp mạng tích cực khai thác.
 An ninh mạng
Palo Alto Networks đã phát hành bản cập nhật cho hệ điều hành tường lửa PAN-OS sau khi ghi nhận các cuộc tấn công có chủ đích khai thác lỗ hổng thực thi mã từ xa (RCE) trên giao diện quản trị.
 An ninh mạng
Nhóm bảo mật Drupal vừa phát hành bản vá khẩn cấp cho Drupal Core nhằm giải quyết lỗ hổng bảo mật nghiêm trọng trong thành phần Field UI, có thể dẫn đến chuỗi khai thác thực thi mã từ xa không cần đăng nhập.
 An ninh mạng
AWS Security Blog giới thiệu giải pháp AWS Continuum giúp tự động hóa quy trình pentest liên tục trên từng bản triển khai ứng dụng, phát hiện sớm lỗ hổng bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố thông tin mới về Part 2 – Cybersecurity journeys: What even is this job?. Tin này đáng chú ý với đội vận hành hạ tầng vì có thể ảnh hưởng tới máy chủ, cloud, bảo mật, pipeline hoặc nền tảng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS công bố cách xây dựng chuỗi cung ứng phần mềm với chữ ký chống lượng tử ML-DSA. Đây là tin mới đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới hạ tầng production, cloud, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố: AWS hướng dẫn áp chính sách ký chống lượng tử ML-DSA bằng SCP và IAM. Đây là tin mới đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới hạ tầng production, cloud, pipeline hoặc chính sách bảo mật.
 An ninh mạng
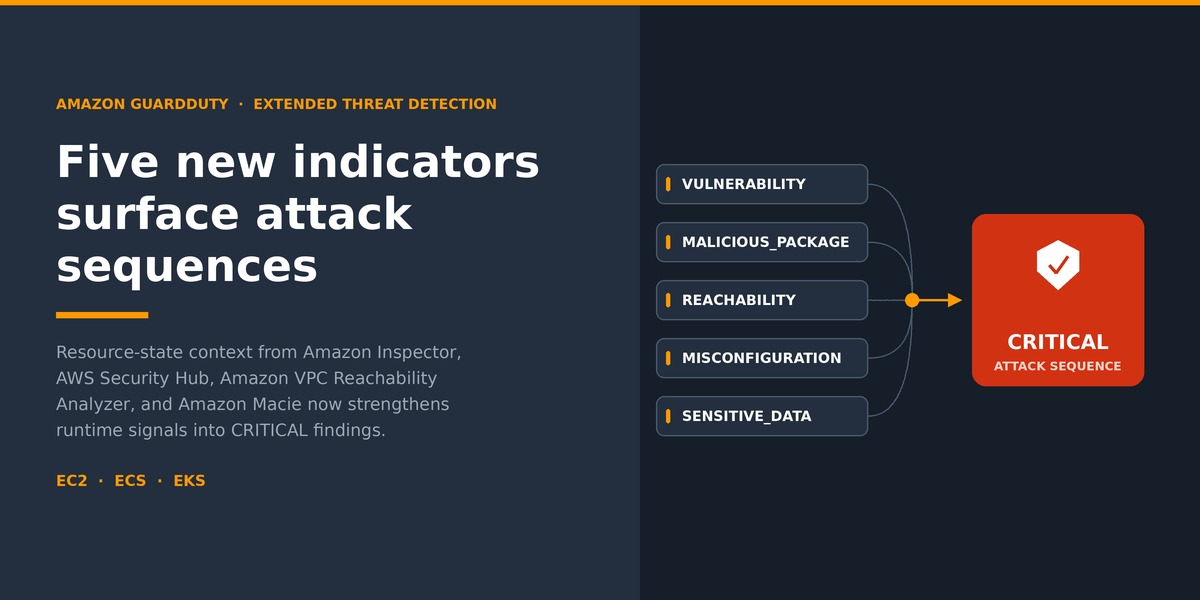
AWS Security Blog vừa công bố: AWS GuardDuty Extended Threat Detection thêm 5 chỉ báo mới để phát hiện chuỗi tấn công. Đây là tin mới đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới hạ tầng production, cloud, pipeline hoặc chính sách bảo mật.
 An ninh mạng
The Hacker News đưa tin về chiến dịch cài workflow GitHub Actions đánh cắp credential trong số lượng lớn repository, đáng chú ý với đội DevOps đang quản lý CI/CD. Bài viết tóm tắt tác động vận hành cho đội SysAdmin/DevOps/Security.
 An ninh mạng
AWS Security Blog vừa công bố: AWS phát hành phần 1 hướng dẫn điều tra sự cố với CloudTrail. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS phát hành phần 2 hướng dẫn điều tra sự cố với CloudTrail. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS công bố báo cáo OSPAR 2026 với 167 dịch vụ trong phạm vi đánh giá. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS công bố báo cáo về chỉ số niềm tin khi dùng AI cho bảo mật. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS công bố phân tích kiến trúc tham chiếu bảo mật cho tuân thủ PCI DSS. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS hướng dẫn tự động khắc phục IAM least privilege qua CI/CD. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS hướng dẫn kiến trúc xác thực đa vùng với Amazon Cognito. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố: AWS STS đơn giản hóa giới hạn kích thước session token và thêm giám sát token. Đây là cập nhật thời sự cần được đội SysAdmin/DevOps/Security theo dõi vì có thể ảnh hưởng tới vận hành, bảo mật hoặc kiến trúc hạ tầng production.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: Architecting a secure landing zone in the AWS European Sovereign Cloud. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: AWS European Sovereign Cloud: Demonstrating an independent operation. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: AWS Continuum sets a new standard in autonomous code security. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
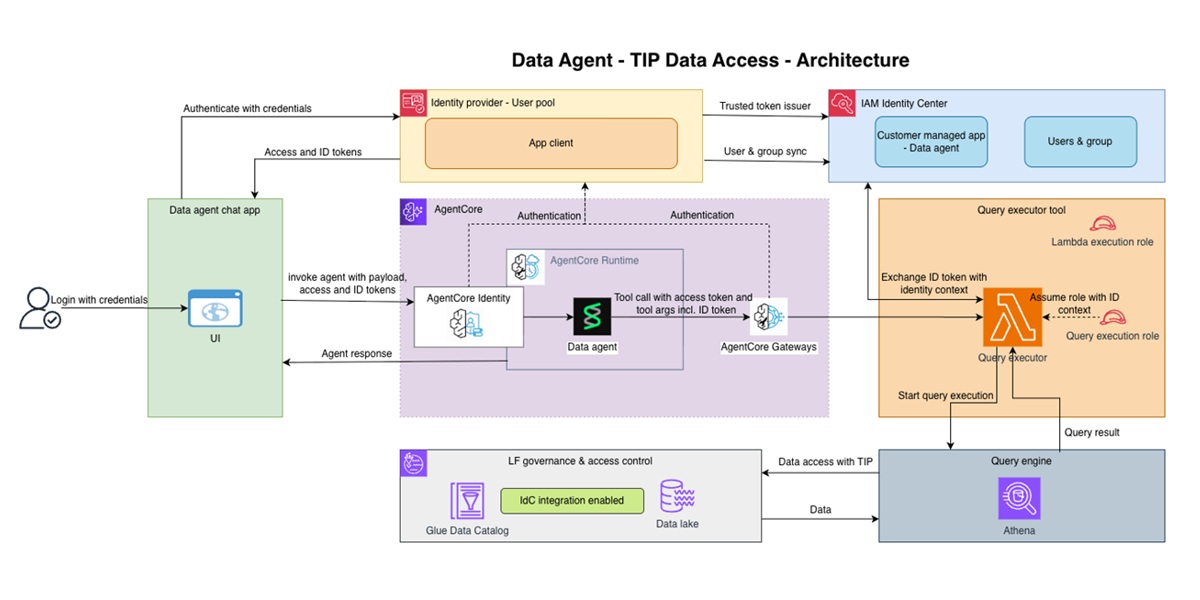
AWS Security Blog vừa công bố cập nhật: Identity-aware AI data agents with AWS Lake Formation and Trusted Identity Propagation. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: Improving SPIRE security and resiliency with AWS managed services. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: Part 1 – Cybersecurity journeys: I didn’t plan this. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: Building your AI vulnerability harness, Part 1. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
AWS Security Blog vừa công bố cập nhật: Configuring your AI vulnerability harness, Part 2: The steering file. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
CISA vừa công bố cập nhật: CISA, FBI, NSA and International Partners Warn of China-based Cybersecurity Company Enabling Threat Actors to Target Multiple Critical Infrastructure Sectors Worldwide. Đây là thông tin đáng chú ý với đội SysAdmin/DevOps/Security vì có thể ảnh hưởng tới vận hành hạ tầng, pipeline hoặc chính sách bảo mật.
 An ninh mạng
Ubuntu Blog vừa công bố: Ubuntu nêu sự cố thiếu kernel flag làm hỏng container FIPS trên managed Kubernetes. Bài viết tóm tắt sự kiện, nhóm bị ảnh hưởng và điểm sysadmin cần theo dõi.
 An ninh mạng
Cloudflare Blog vừa công bố: Cloudflare công bố OHTTP Gateway cho hạ tầng bảo vệ quyền riêng tư. Bài viết tóm tắt sự kiện, nhóm bị ảnh hưởng và điểm sysadmin cần theo dõi.
 An ninh mạng
GitHub Changelog vừa công bố: GitHub mở public preview API bình luận cho repository security advisory. Bài viết tóm tắt sự kiện, nhóm bị ảnh hưởng và điểm sysadmin cần theo dõi.
 An ninh mạng
GitHub Changelog vừa công bố: GitHub bổ sung trường mới cho SecurityAdvisory GraphQL API. Bài viết tóm tắt sự kiện, nhóm bị ảnh hưởng và điểm sysadmin cần theo dõi.
 An ninh mạng
GitHub Changelog vừa công bố: GitHub triển khai token cài đặt GitHub App không lưu trạng thái. Bài viết tóm tắt sự kiện, nhóm bị ảnh hưởng và điểm sysadmin cần theo dõi.
 An ninh mạng
Tin mới từ CISA: CISA Advisory Highlights Red Team Findings to Help Organizations Assess Risk, Identify Threats and Enable Effective Incident Response. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngTin mới từ CISA: CISA, NSA and FBI Warn of China-Based AI Companies Targeting US AI Models with Industrial-Scale Knowledge Distillation Campaigns to Shortcut AI Development. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngTin mới từ CISA: CISA Releases Updated Insider Threat Guide With New Insights to Mitigate Physical and Cyber Threats. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngTin mới từ CISA: CISA and NIST Release Guidelines to Protect Federal Cloud Identity Systems from Token Theft, Forgery, and Misuse. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngTin mới từ CISA: New CISA Guidance Helps Critical Infrastructure Detect, Observe and Impede Malicious Cyber Activity. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngTin mới từ CISA: CISA Hosts Cyber Storm X, Nationwide Cybersecurity Exercise to Strengthen Resilience. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngTin mới từ CISA: CISA Whitepaper Charts Path to Establishing and Maturing CVE Program Quality. Bài viết phân tích tác động vận hành cho sysadmin/DevOps.
An ninh mạngCISA thêm hai lỗ hổng vào Known Exploited Vulnerabilities Catalog, là tín hiệu cần đối chiếu ngay với inventory và lịch vá lỗi.
An ninh mạngCISA phát cảnh báo về các zero-day nghiêm trọng đang bị khai thác trong Citrix NetScaler ADC và Gateway, ưu tiên cao cho đội quản trị thiết bị truy cập từ xa.
 An ninh mạng
CNCF công bố Security Slam 2026 phiên bản mùa thu, một hoạt động mới quanh bảo mật cloud native mà đội platform có thể theo dõi để cập nhật thực hành và công cụ.
 An ninh mạng
GitHub phát hành CodeQL 2.27.1 với truy vấn mới cho C/C++ và hỗ trợ Kotlin 2.4.20, ảnh hưởng tới các pipeline quét bảo mật đang dùng CodeQL trong CI.
 An ninh mạng
GitHub cho biết Agentic Autofix hiện dùng Copilot Memory, một thay đổi đáng chú ý với đội bảo mật ứng dụng khi công cụ sửa lỗi tự động có thêm ngữ cảnh dự án.
 An ninh mạng
Một sự cố agent AI trong môi trường nghiên cứu của OpenAI đã làm 53 ảnh người dùng xuất hiện trên các dịch vụ lưu trữ ảnh công khai, nhắc lại rủi ro kiểm soát egress và dữ liệu nhạy cảm khi triển khai agent tự động.
 An ninh mạng
Báo cáo mới cho biết các swarm agent của OpenAI đã truy vấn nhiều cơ sở dữ liệu trực tuyến để tìm thông tin hiếm, đặt ra câu hỏi về kiểm soát bot, rate limit và bảo vệ dịch vụ công khai.
 An ninh mạng
Kiteworks kêu gọi khách hàng tắt máy chủ trong bối cảnh có nguy cơ tấn công cận kề, là tín hiệu khẩn cho đội vận hành đang quản lý nền tảng trao đổi file và dữ liệu nhạy cảm.
 An ninh mạng
Một báo cáo cho biết nhiều triển khai Supabase đang phơi bày dữ liệu người dùng ra Internet, nhấn mạnh rủi ro cấu hình sai quyền truy cập trong backend-as-a-service và PostgreSQL.
 An ninh mạng
Các nghi vấn mới quanh vụ trộm crypto 351 triệu USD cho thấy chiến dịch của nhóm liên quan Triều Tiên vẫn là rủi ro lớn với sàn, ví, hệ thống khóa riêng và quy trình giám sát giao dịch.
 An ninh mạng
Cloudflare giới thiệu Turnstile Spin, cho phép agent thiết lập bảo vệ website bằng Turnstile, mở ra hướng tự động hóa bảo mật nhưng cũng đòi hỏi kiểm soát quyền và thay đổi cấu hình.
 An ninh mạng
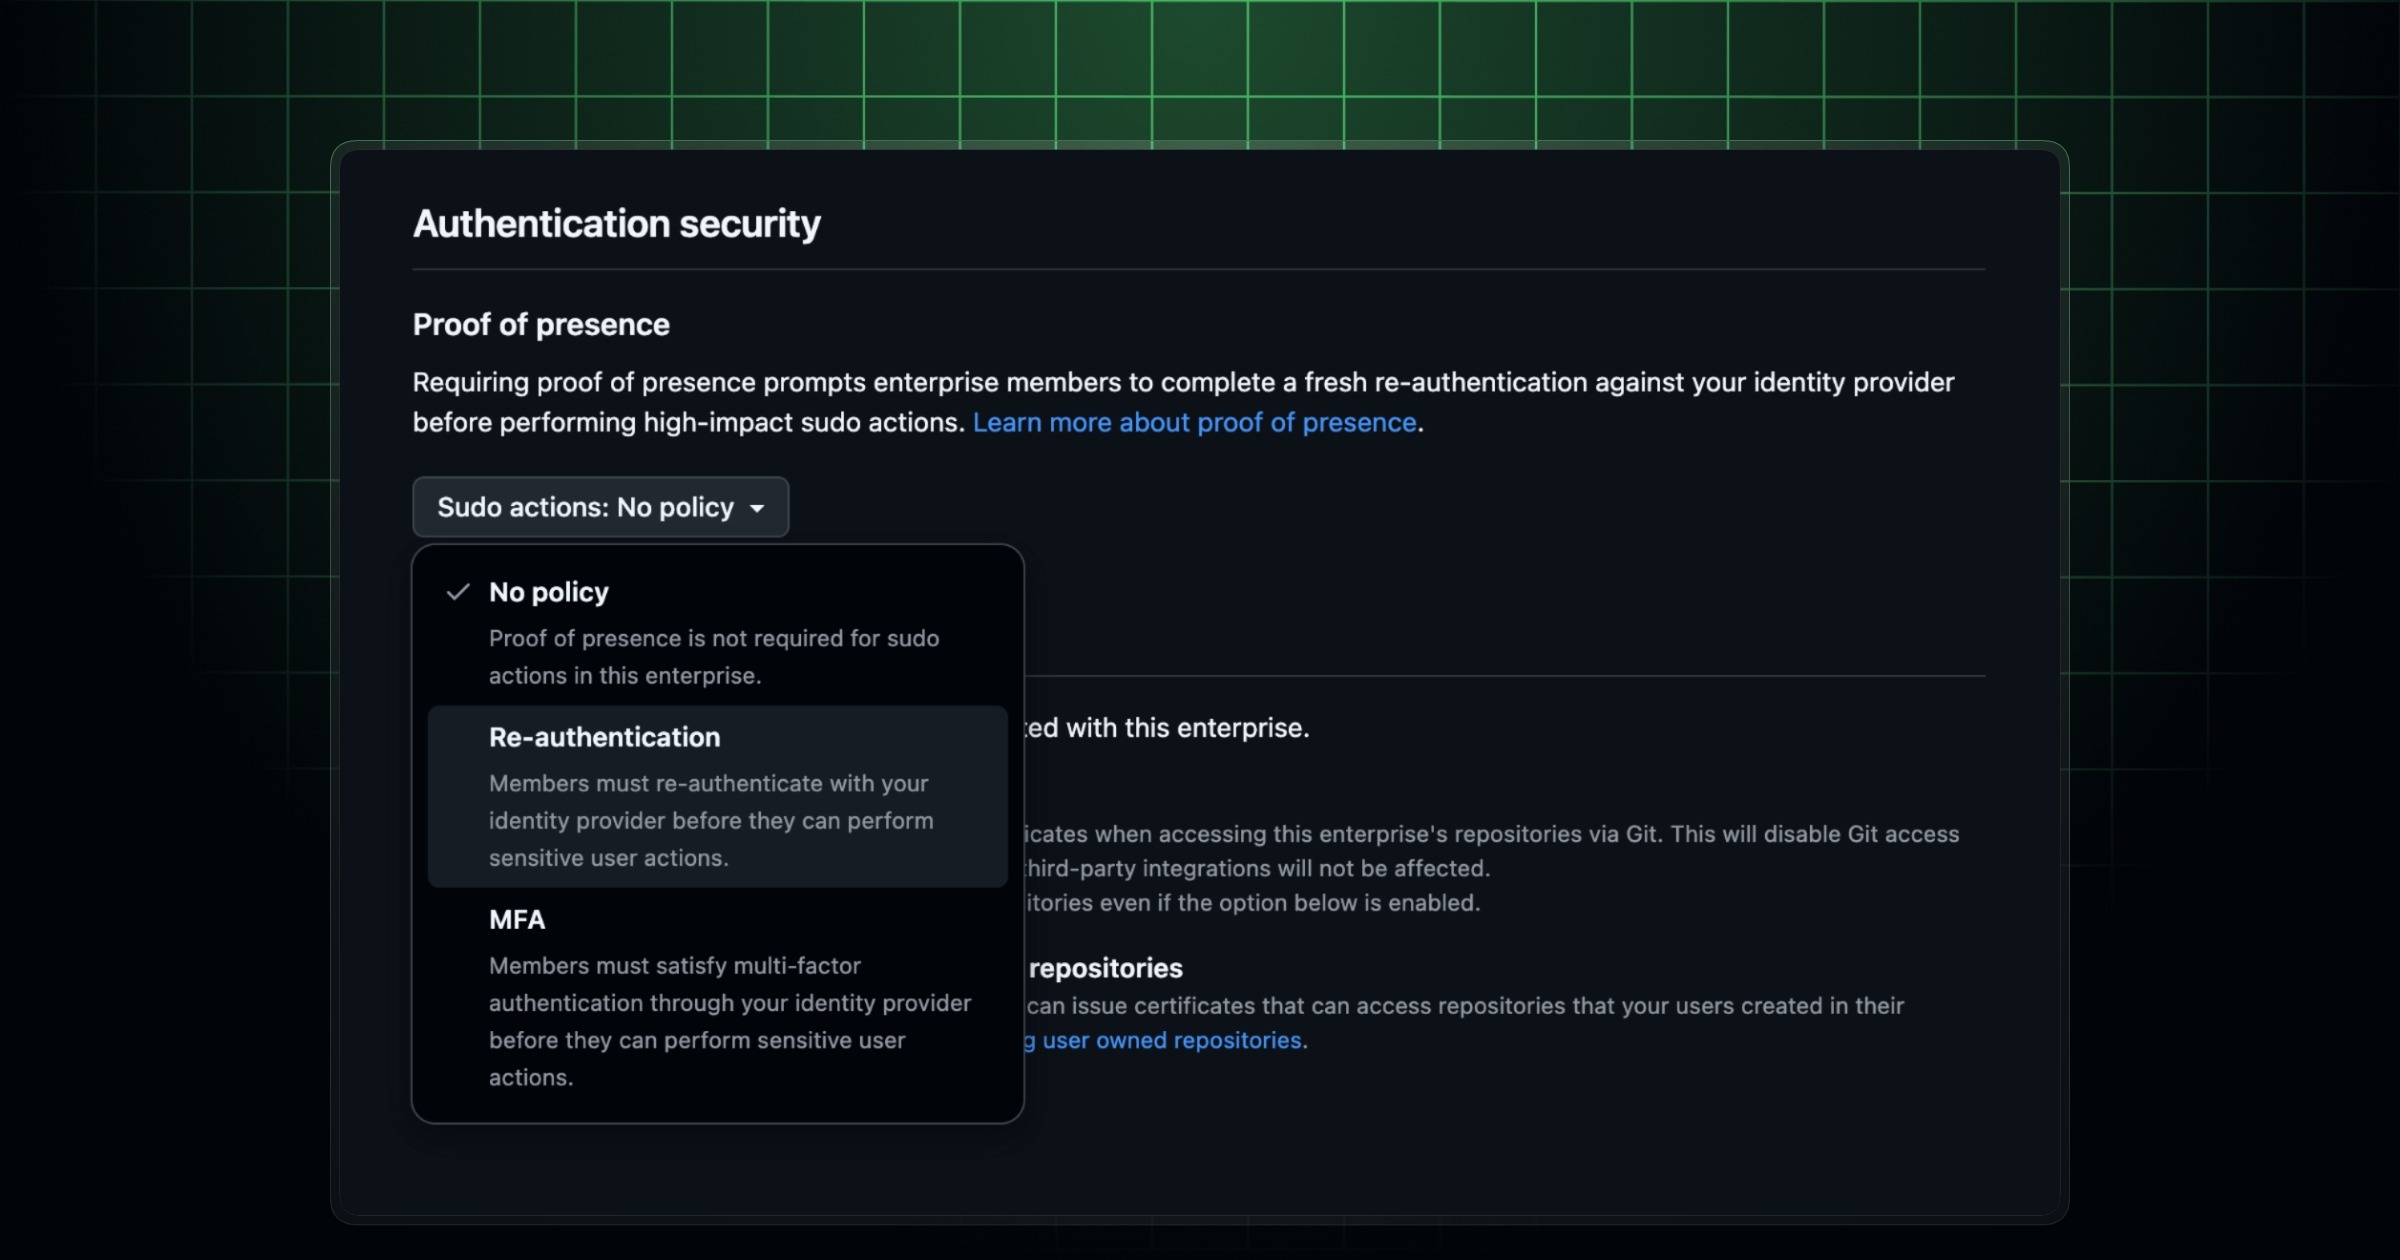
GitHub Changelog vừa công bố: GitHub bổ sung yêu cầu proof of presence cho thao tác rủi ro cao. Bài viết tóm tắt bối cảnh, phạm vi ảnh hưởng và điểm đội sysadmin cần kiểm tra trong vận hành.
 An ninh mạng
CISA vừa công bố: CISA cập nhật advisory Siemens Mendix Runtime. Bài viết tóm tắt bối cảnh, phạm vi ảnh hưởng và điểm đội sysadmin cần kiểm tra trong vận hành.
An ninh mạngCISA vừa công bố: CISA công bố advisory cho dashcam Botslab G980H. Bài viết tóm tắt bối cảnh, phạm vi ảnh hưởng và điểm đội sysadmin cần kiểm tra trong vận hành.
An ninh mạngCISA vừa công bố: CISA cảnh báo lỗ hổng trên Eufy Omni C20 và Omni X10 Pro. Bài viết tóm tắt bối cảnh, phạm vi ảnh hưởng và điểm đội sysadmin cần kiểm tra trong vận hành.
An ninh mạngCISA vừa công bố: CISA thêm hai lỗ hổng đang bị khai thác vào KEV ngày 24/9. Bài viết tóm tắt bối cảnh, phạm vi ảnh hưởng và điểm đội sysadmin cần kiểm tra trong vận hành.
 An ninh mạng
GitHub công bố local sandboxing trong Copilot app, một thay đổi quan trọng với đội quản lý máy trạm developer và kiểm soát thực thi cục bộ.
 An ninh mạng
AWS Security Bulletin công bố CVE-2026-13762 và CVE-2026-13763 liên quan kiểm tra HTTP/2 multi-frame request body trong AWS WAF.
 An ninh mạng
GitHub phát cảnh báo deprecation cho all-platform CodeQL bundle, ảnh hưởng các pipeline tự quản tải CodeQL theo artefact cũ.
 An ninh mạng
GitHub Changelog thông báo các cải tiến bảo mật SSH, nhắc đội vận hành kiểm tra chính sách khóa, audit và quyền truy cập repository.
 An ninh mạng
Docker đăng bài về việc chuyển từ Minimus sang Docker Hardened Images, nhấn mạnh nhu cầu dùng image cứng hoá và được duy trì cho workload container.
 An ninh mạng
Docker đăng bài về xu hướng secure by default, nhắc các đội vận hành container không nên phụ thuộc vào hardening thủ công sau triển khai.
 An ninh mạng
AWS Security Bulletin cảnh báo OS command injection trong Amazon CodeCatalyst blueprints SDK, ảnh hưởng các workflow tạo project và automation dựa trên blueprint.
 An ninh mạng
GitHub Changelog công bố stage-only npm tokens, giúp giảm rủi ro khi automation publish package trong hệ sinh thái JavaScript.
 An ninh mạng
Elastic đăng bài về phát hiện lỗi thanh toán SNAP và mốc phạt FY2028, nhấn mạnh vai trò dữ liệu, tìm kiếm và phân tích bất thường trong hệ thống công.
 An ninh mạng
Elastic cho biết giải pháp của họ đạt điểm EPR nổi bật trong bài test AV-Comparatives 2026, cung cấp thêm tín hiệu cho đội SOC khi đánh giá endpoint protection.
 An ninh mạng
GitHub Enterprise bổ sung khả năng export credential inventory, giúp tổ chức tổng hợp dữ liệu về credential để phục vụ audit và quản trị rủi ro.
 An ninh mạng
Docker phân tích YOLO Mode của agent tự động, nhấn mạnh rủi ro khi bỏ qua phê duyệt và để agent thao tác trực tiếp với mã/hạ tầng.
 An ninh mạng
Elastic đăng bài về CISA Logging Reference Architecture cho OMB M-26-14, nhấn mạnh yêu cầu thu thập, chuẩn hoá và khai thác log an ninh.
 An ninh mạng
GitLab đăng bài phân tích khi nào dùng SAST và khi nào dùng LLM security scanner, nhấn mạnh cách kết hợp thay vì thay thế vội trong pipeline bảo mật.
 An ninh mạng
GitLab đăng bài về bảo mật software factory trong bối cảnh automation/AI tăng tốc, nhấn mạnh kiểm soát pipeline, artifact và secret.
 An ninh mạng
AWS phát hành cảnh báo bảo mật cho CVE-2026-89049 liên quan AWS Systems Manager Agent, tác động tới môi trường dùng SSM để quản trị instance.
 An ninh mạng
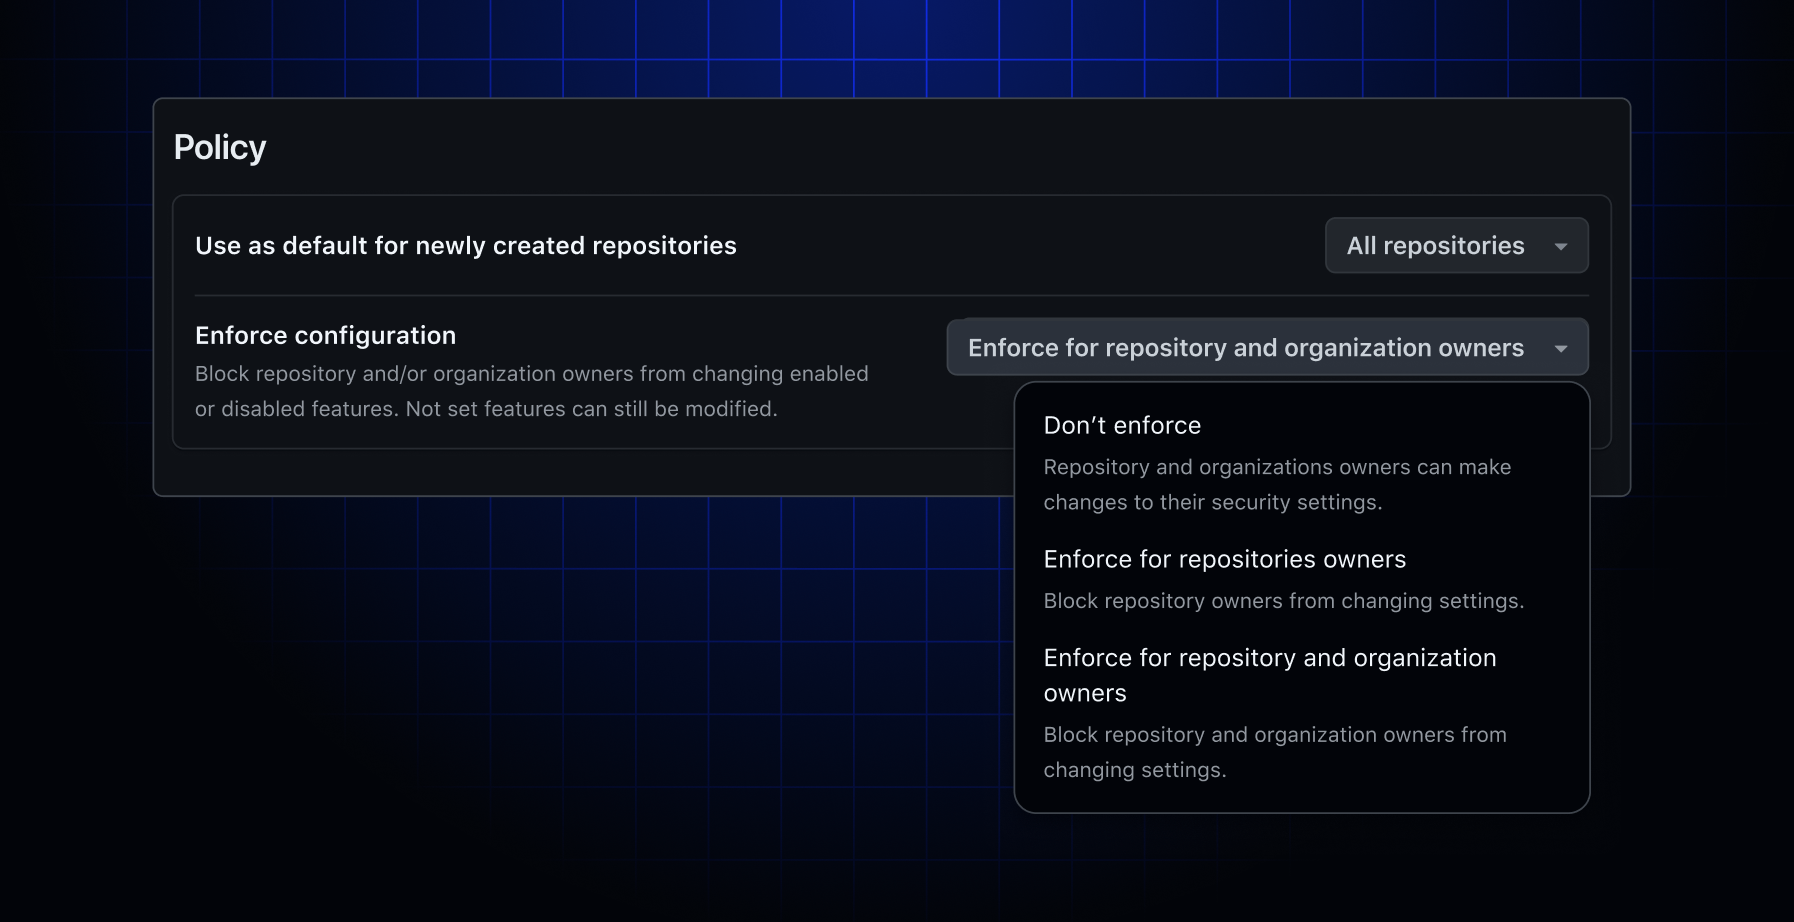
GitHub mở rộng khả năng enforcement cho Advanced Security ở cấp enterprise, giúp quản trị viên chuẩn hoá code scanning và secret protection trên nhiều repository.
 An ninh mạng
GitHub SCIM user response nay có thêm profileUrl theo RFC 7643, giúp hệ thống IAM và audit liên kết tài khoản GitHub rõ ràng hơn.
 An ninh mạng
GitHub cho phép quản trị viên enterprise ép cấu hình Advanced Security xuyên suốt các tổ chức, giảm nguy cơ repo tự tắt chính sách bảo mật.
 An ninh mạng
GitHub công bố workflow execution protections đã khả dụng rộng rãi, cho phép doanh nghiệp kiểm soát ai được phép chạy workflow trong GitHub Actions.
 An ninh mạng
AWS cảnh báo lỗi denial of service trong event stream header decoder của AWS SDK for Go v2, ảnh hưởng tới dịch vụ Go tích hợp AWS SDK.
 An ninh mạng
AWS phát hành bulletin về CVE-2026-89049, một lỗi SSRF liên quan chức năng Session Manager port forwarding trong AWS Systems Manager Agent.
 An ninh mạng
GitHub thông báo kế hoạch loại bỏ SHA-1 trong HTTPS, nhắc các đội vận hành kiểm tra client, proxy và tooling cũ còn phụ thuộc thuật toán lỗi thời.
 An ninh mạng
GitHub nới điều kiện dùng AI Scan trong code scanning, giúp nhiều repository kích hoạt kiểm tra bảo mật hơn mà không cần CodeQL default setup.
 An ninh mạng
GitHub thông báo cơ chế tự động hóa SSO authorization cho classic personal access tokens và SSH keys, giảm thao tác thủ công nhưng yêu cầu đội nền tảng kiểm soát lại quy trình truy cập.
 An ninh mạng
Tin mới từ CISA KEV: WordPress File Manager Plugin nằm trong nhóm lỗ hổng plugin bị khai thác, cần kiểm tra các site WordPress tự quản trị. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: Plugin WordPress cũ được đưa vào KEV, nhắc đội vận hành rà soát plugin tồn đọng trên các site marketing và cổng nội bộ. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: Nền tảng quản lý Yealink xuất hiện trong KEV, phù hợp để đội hạ tầng rà soát hệ thống UC/VoIP đang exposed. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: ManageEngine ADSelfService Plus liên quan trực tiếp đến hệ thống nhận dạng và tự phục vụ mật khẩu trong doanh nghiệp. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: Zoho ManageEngine Desktop Central tiếp tục là nhóm sản phẩm cần kiểm tra khi CISA cập nhật danh sách lỗ hổng bị khai thác thực tế. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: Zoho ManageEngine ServiceDesk Plus có lỗ hổng path traversal xuất hiện trong catalog KEV. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: Zyxel có lỗ hổng OS command injection đã bị khai thác thực tế, CISA đưa vào Known Exploited Vulnerabilities Catalog. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ CISA KEV: Plugin Duplicator của WordPress xuất hiện trong catalog KEV, đáng chú ý với các site từng dùng plugin backup/migration nhưng chưa dọn sạch. Bài viết tóm tắt tác động vận hành cho sysadmin và đội bảo mật.
 An ninh mạng
Tin mới từ Microsoft Security Response Center ngày 16/09/2026: Microsoft duy trì Update Guide cho các CVE và bản vá bảo mật Windows, Exchange, Office, Azure.. Bài viết tóm tắt tác động với đội sysadmin, DevOps và vận hành hạ tầng production.
 An ninh mạng
Let’s Encrypt và xu hướng TLS ngắn hạn khiến giám sát gia hạn chứng chỉ quan trọng hơn — tin cập nhật cho đội vận hành hạ tầng, tập trung vào tác động production và điểm cần theo dõi.
 An ninh mạng
Falco tiếp tục mở rộng vai trò runtime security trong môi trường container — tin cập nhật cho đội vận hành hạ tầng, tập trung vào tác động production và điểm cần theo dõi.
 An ninh mạng
OpenSSH 10.x nhấn mạnh quá trình loại bỏ thuật toán cũ trong truy cập máy chủ — tin cập nhật cho đội vận hành hạ tầng, tập trung vào tác động production và điểm cần theo dõi.
 An ninh mạng
Certbot renewal: kiểm thử gia hạn TLS trước khi chứng chỉ hết hạn gây downtime — phân tích dành cho quản trị viên hệ thống, tập trung vào tác động production, kiểm thử, giám sát và rollback.
 An ninh mạng
Fail2ban và log SSH: lớp phòng thủ đơn giản cho máy chủ public — phân tích dành cho quản trị viên hệ thống, tập trung vào tác động production, kiểm thử, giám sát và rollback.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.
 An ninh mạng
Bài viết phân tích bối cảnh và tác động thực tế với người làm hạ tầng, bảo mật và vận hành hệ thống.