 DevOps
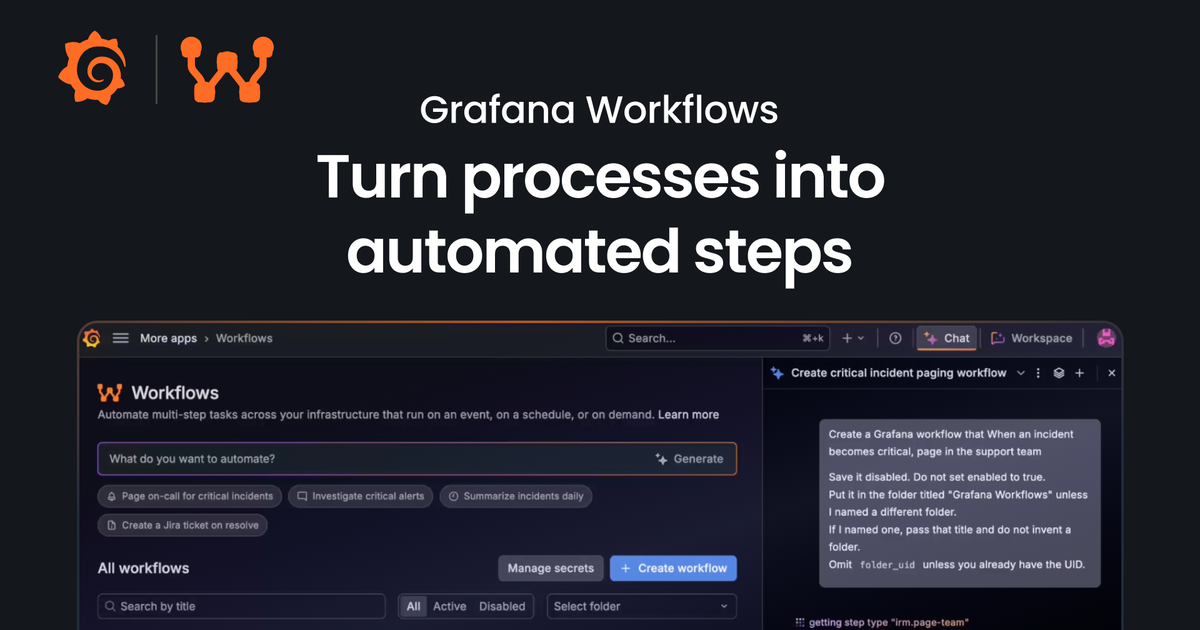
Grafana Labs giới thiệu Grafana Workflows ở public preview. Tính năng biến quy trình vận hành thành các bước tự động trên Grafana Cloud và công cụ ngoài, có thể tạo kênh sự cố, gọi hỗ trợ theo quy tắc và dùng Grafana Assistant tổng hợp bằng chứng. SRE nên thử nghiệm với quy trình ít rủi ro, khóa chặt quyền tích hợp và giữ phê duyệt thủ công cho thao tác thay đổi production trong giai đoạn preview.
 Máy chủ & Cloud
AWS Weekly Roundup ngày 26/10 điểm lại các cập nhật mới, nổi bật là Generative engine cho Amazon Polly và TorchNeuron cho Trainium, cùng các thay đổi dịch vụ được AWS phát hành trong tuần. Đội cloud cần đối chiếu region hỗ trợ, quota, chi phí và độ tương thích workload trước khi đưa engine giọng nói hoặc stack Trainium mới vào production.
 DevOps
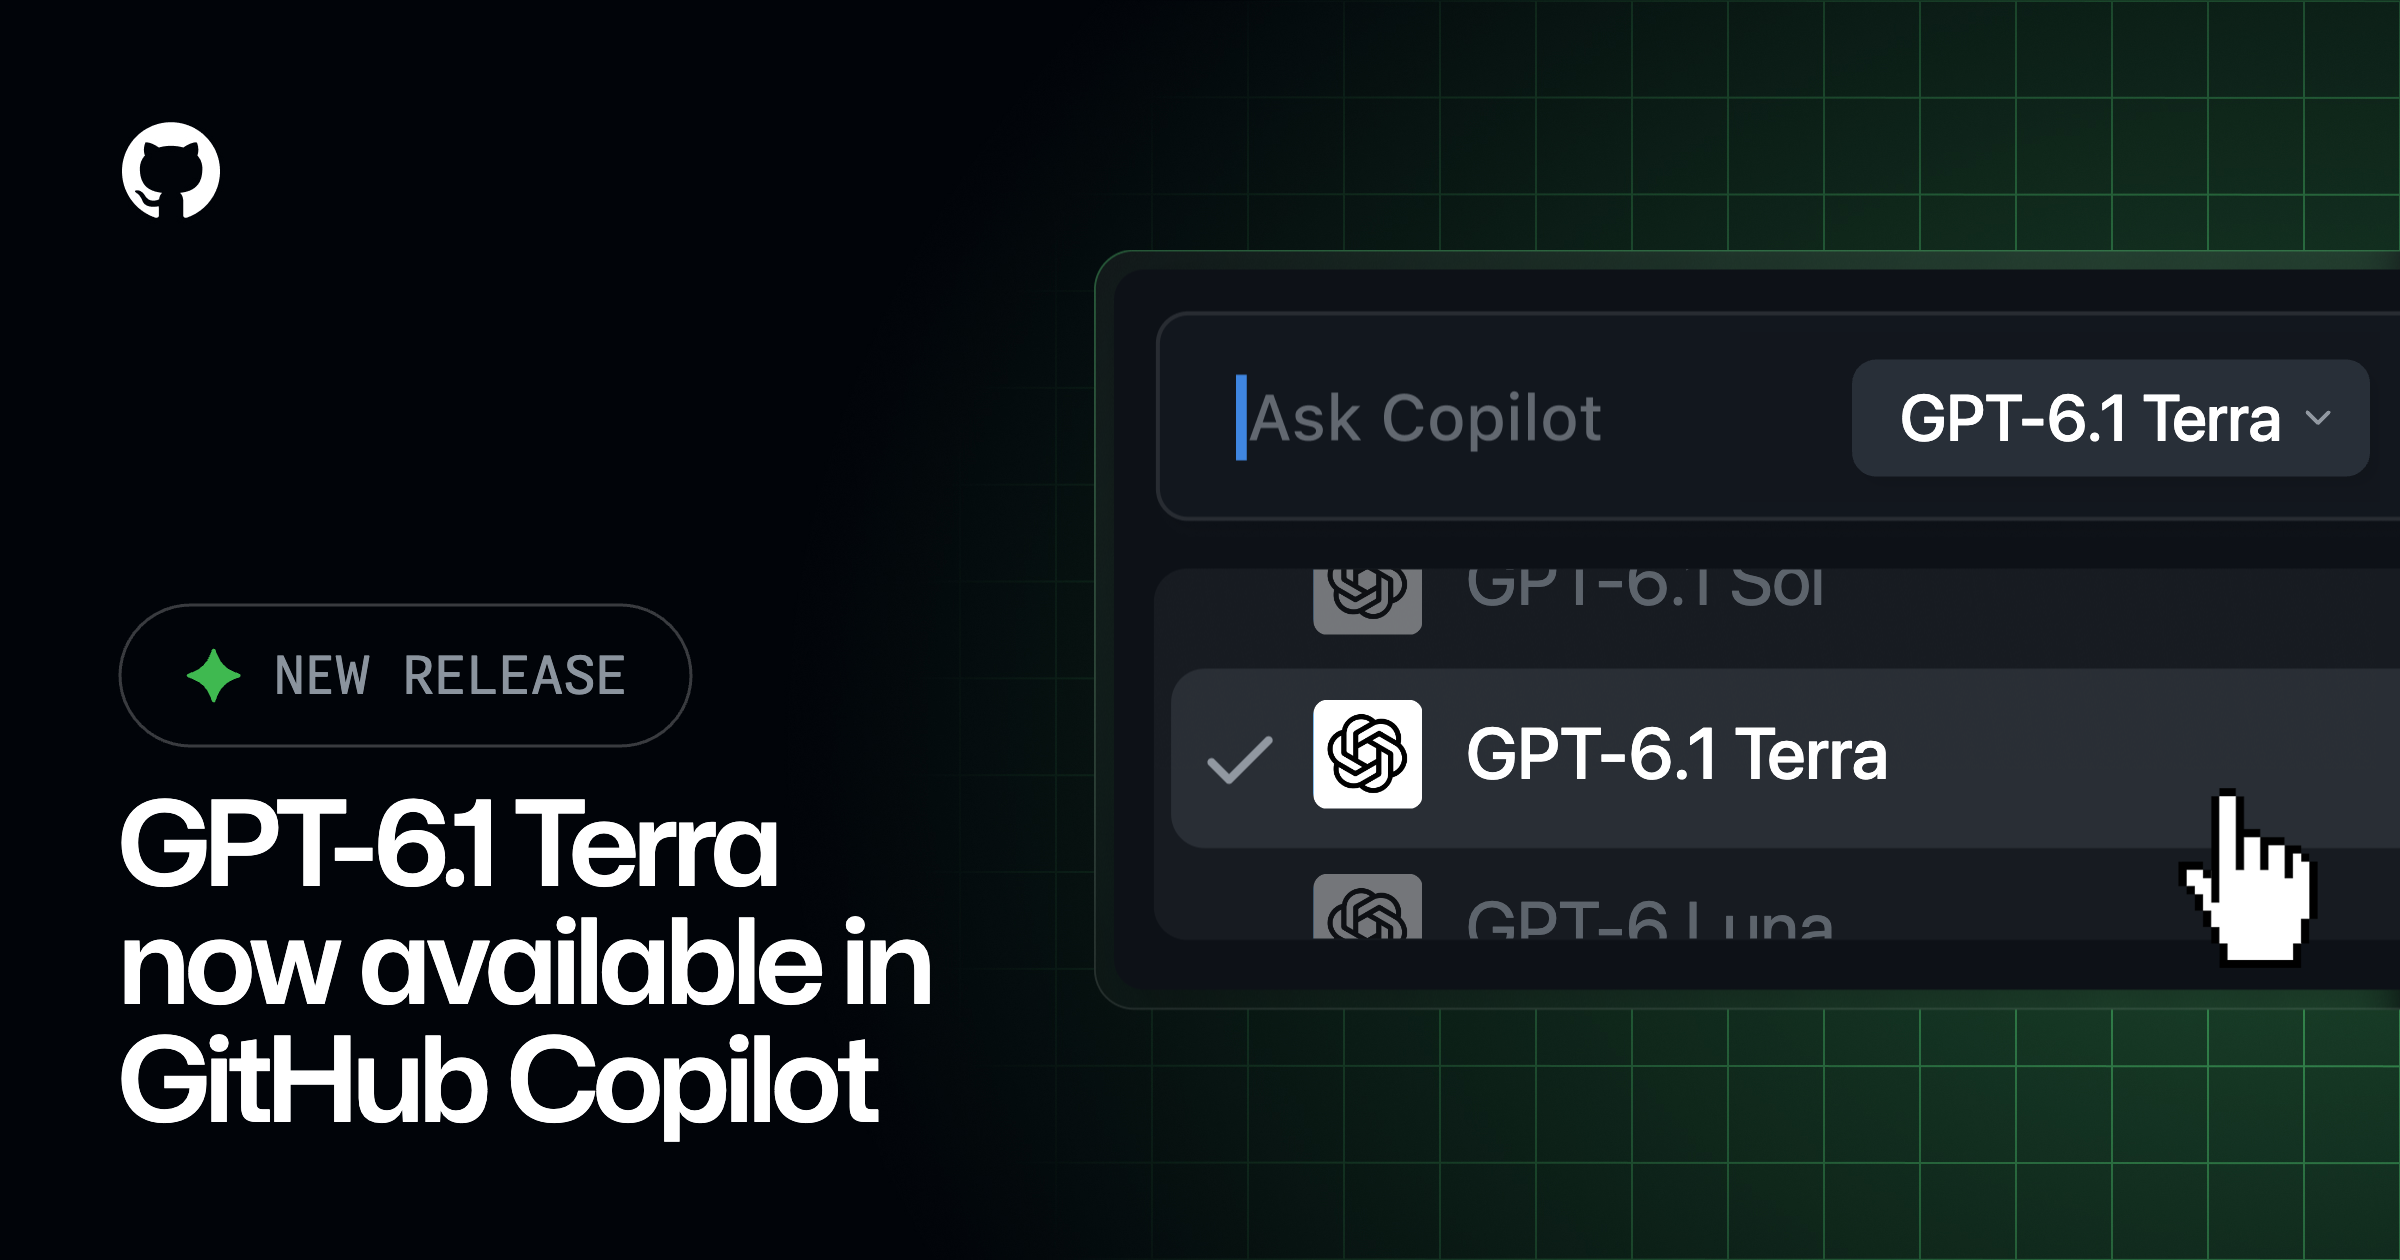
GitHub ngày 26/10 công bố GPT-6.1 Terra đã generally available trong Copilot Pro, Pro+, Max, Business và Enterprise. Model hướng tới coding tác nhân và terminal, có mặt trên VS Code, Visual Studio, Copilot CLI, cloud agent, github.com và nhiều IDE. Quản trị viên Business/Enterprise nên kiểm tra model policy và cơ chế tính phí theo usage; model mới được bật mặc định nếu không tắt global default hoặc chặn riêng.
 An ninh mạng
Docker cho biết đã phát hành image PHP đã sửa trong vòng 24 giờ sau khi theo dõi CVE-2026-109618 và CVE-2026-109619, đồng thời dựng lại trust store trên toàn catalog để ứng phó vụ chứng thư eMudhra. Đội container cần pull lại image PHP đã vá, rebuild artifact thay vì chỉ restart container, kiểm tra digest và cập nhật các image phụ thuộc trust store.
 An ninh mạng
Industrial Edge App Publisher trước 1.27.9 có CVE-2026-78556 và CVE-2026-78557. Chuỗi lỗi xác thực chứng chỉ không đúng và dữ liệu backend chưa escape có thể cho phép kẻ trong mạng giả mạo máy chủ quản lý, thực thi mã qua Node.js; CVSS v3 là 8,3. Máy trạm đóng gói ứng dụng Industrial Edge cần cập nhật 1.27.9 trở lên và tránh mạng không tin cậy trong thời gian chưa vá.
 An ninh mạng
RUGGEDCOM CROSSBOW trước phiên bản 6.0 chịu tác động của 11 CVE, gồm SQL injection, vượt kiểm soát ủy quyền và lộ thông tin nhạy cảm. Kẻ tấn công có thể lấy thông tin quản trị, nâng quyền, sửa cấu hình hoặc gây từ chối dịch vụ; CVSS v3 là 8,8. Đơn vị hạ tầng trọng yếu vận hành CROSSBOW cần lên phiên bản 6.0, hạn chế truy cập giao diện quản trị và theo dõi thay đổi cấu hình trái phép.
 An ninh mạng
Cảnh báo ICSA-26-295-10 cho biết .NET Client Library for SIMATIC S7 Webserver API trước 3.3.61/3.3.62 bị ảnh hưởng bởi CVE-2026-85114 và CVE-2026-85115. Lỗi có thể làm lộ thông tin và ghi tệp tùy ý ngoài thư mục tải xuống; CVSS v3 đạt 7,5. Môi trường OT dùng thư viện .NET này cần nâng lên bản mới nhất do Siemens phát hành và kiểm soát quyền ghi của tiến trình tích hợp.
 An ninh mạng
CVE-2026-114625 trên Arista VeloCloud Orchestrator đã được CISA thêm vào KEV ngày 23/10 dựa trên bằng chứng khai thác thực tế. Lỗ hổng thuộc nhóm SQL injection trên nền tảng điều phối mạng. Các đội mạng và SD-WAN cần ưu tiên xác định VeloCloud Orchestrator đang triển khai, giới hạn bề mặt quản trị và làm theo hướng dẫn khắc phục chính thức.
 An ninh mạng
CISA bổ sung CVE-2026-110447 của Collabora Online vào KEV sau khi xác nhận có khai thác chủ động. Lỗi chèn lệnh hệ điều hành nằm trong CODE Server tích hợp, có thể ảnh hưởng các hệ thống cộng tác tài liệu tự lưu trữ. Đơn vị vận hành Collabora Online/CODE Server, đặc biệt dịch vụ mở Internet, cần đối chiếu phiên bản, áp dụng bản sửa và kiểm tra tiến trình hoặc lệnh bất thường.
 An ninh mạng
CISA ngày 26/10 bổ sung CVE-2026-109618 (lỗi hỏng bộ nhớ PHP) và CVE-2026-109619 (trạng thái request nội bộ cũ) vào Known Exploited Vulnerabilities Catalog. Cả hai đã có bằng chứng bị khai thác thực tế và nằm trong cảnh báo PHP2Shell. Máy chủ web chạy PHP, container PHP và ứng dụng public-facing cần được kiểm kê, vá nhanh, đồng thời rà soát dấu hiệu xâm nhập trước thời điểm cập nhật.
 Máy chủ & Cloud
Microsoft Azure công bố định hướng hợp tác ngành cho hạ tầng AI thế hệ mới, nhấn mạnh tiêu chuẩn mở và phối hợp giữa phần cứng, mạng, nguồn điện, làm mát và phần mềm điều phối. Đội kiến trúc cần theo dõi tiêu chuẩn thực sự được công bố, hệ sinh thái phần cứng tương thích, lộ trình region, giới hạn công suất và tác động khóa nhà cung cấp trước khi lập kế hoạch năng lực.
 Máy chủ & Cloud
Microsoft Azure công bố công nghệ Integrated HSM theo hướng mã nguồn mở, đưa chức năng bảo vệ khóa mật mã gần hơn với phần cứng xử lý. Thông báo nhắm tới tăng minh bạch và khả năng kiểm chứng chuỗi tin cậy. Đội security cần theo dõi mã nguồn, mô hình đe dọa, quy trình chứng nhận, khả năng xoay vòng khóa và phạm vi phần cứng hỗ trợ trước khi xem đây là nền tảng cho workload nhạy cảm.
 Máy chủ & Cloud
Microsoft thông báo được xếp vào nhóm Leader trong Gartner Magic Quadrant 2026 cho Server Virtualization Platforms. Công bố phản ánh chiến lược kết hợp Azure, Azure Local và công cụ quản trị hybrid cho workload máy ảo. Đội hạ tầng nên xem báo cáo như dữ liệu tham khảo, đồng thời tự đánh giá khả năng di chuyển, licensing, phần cứng được chứng nhận, vận hành khi mất kết nối cloud và tổng chi phí sở hữu.
 Máy chủ & Cloud
Microsoft Azure công bố định hướng và các thành phần hạ tầng cloud-native mới nhằm hỗ trợ workload AI có quy mô lớn, kết hợp điều phối container, mạng, lưu trữ và khả năng quan sát. Đội platform cần theo dõi dịch vụ và region khả dụng, giới hạn quota GPU, phiên bản Kubernetes được hỗ trợ, chi phí truyền dữ liệu và tính tương thích của công cụ observability.
 Máy chủ & Cloud
Microsoft ngày 20/10 trình bày loạt cập nhật về chủ quyền số, tập trung vào khả năng kiểm soát dữ liệu, lựa chọn mô hình vận hành và đáp ứng yêu cầu pháp lý theo khu vực. Đội cloud cần xác minh region, vị trí dữ liệu và bản sao lưu, quyền của nhân sự hỗ trợ, khóa mã hóa do khách hàng quản lý và điều khoản áp dụng cho từng dịch vụ.
 DevOps
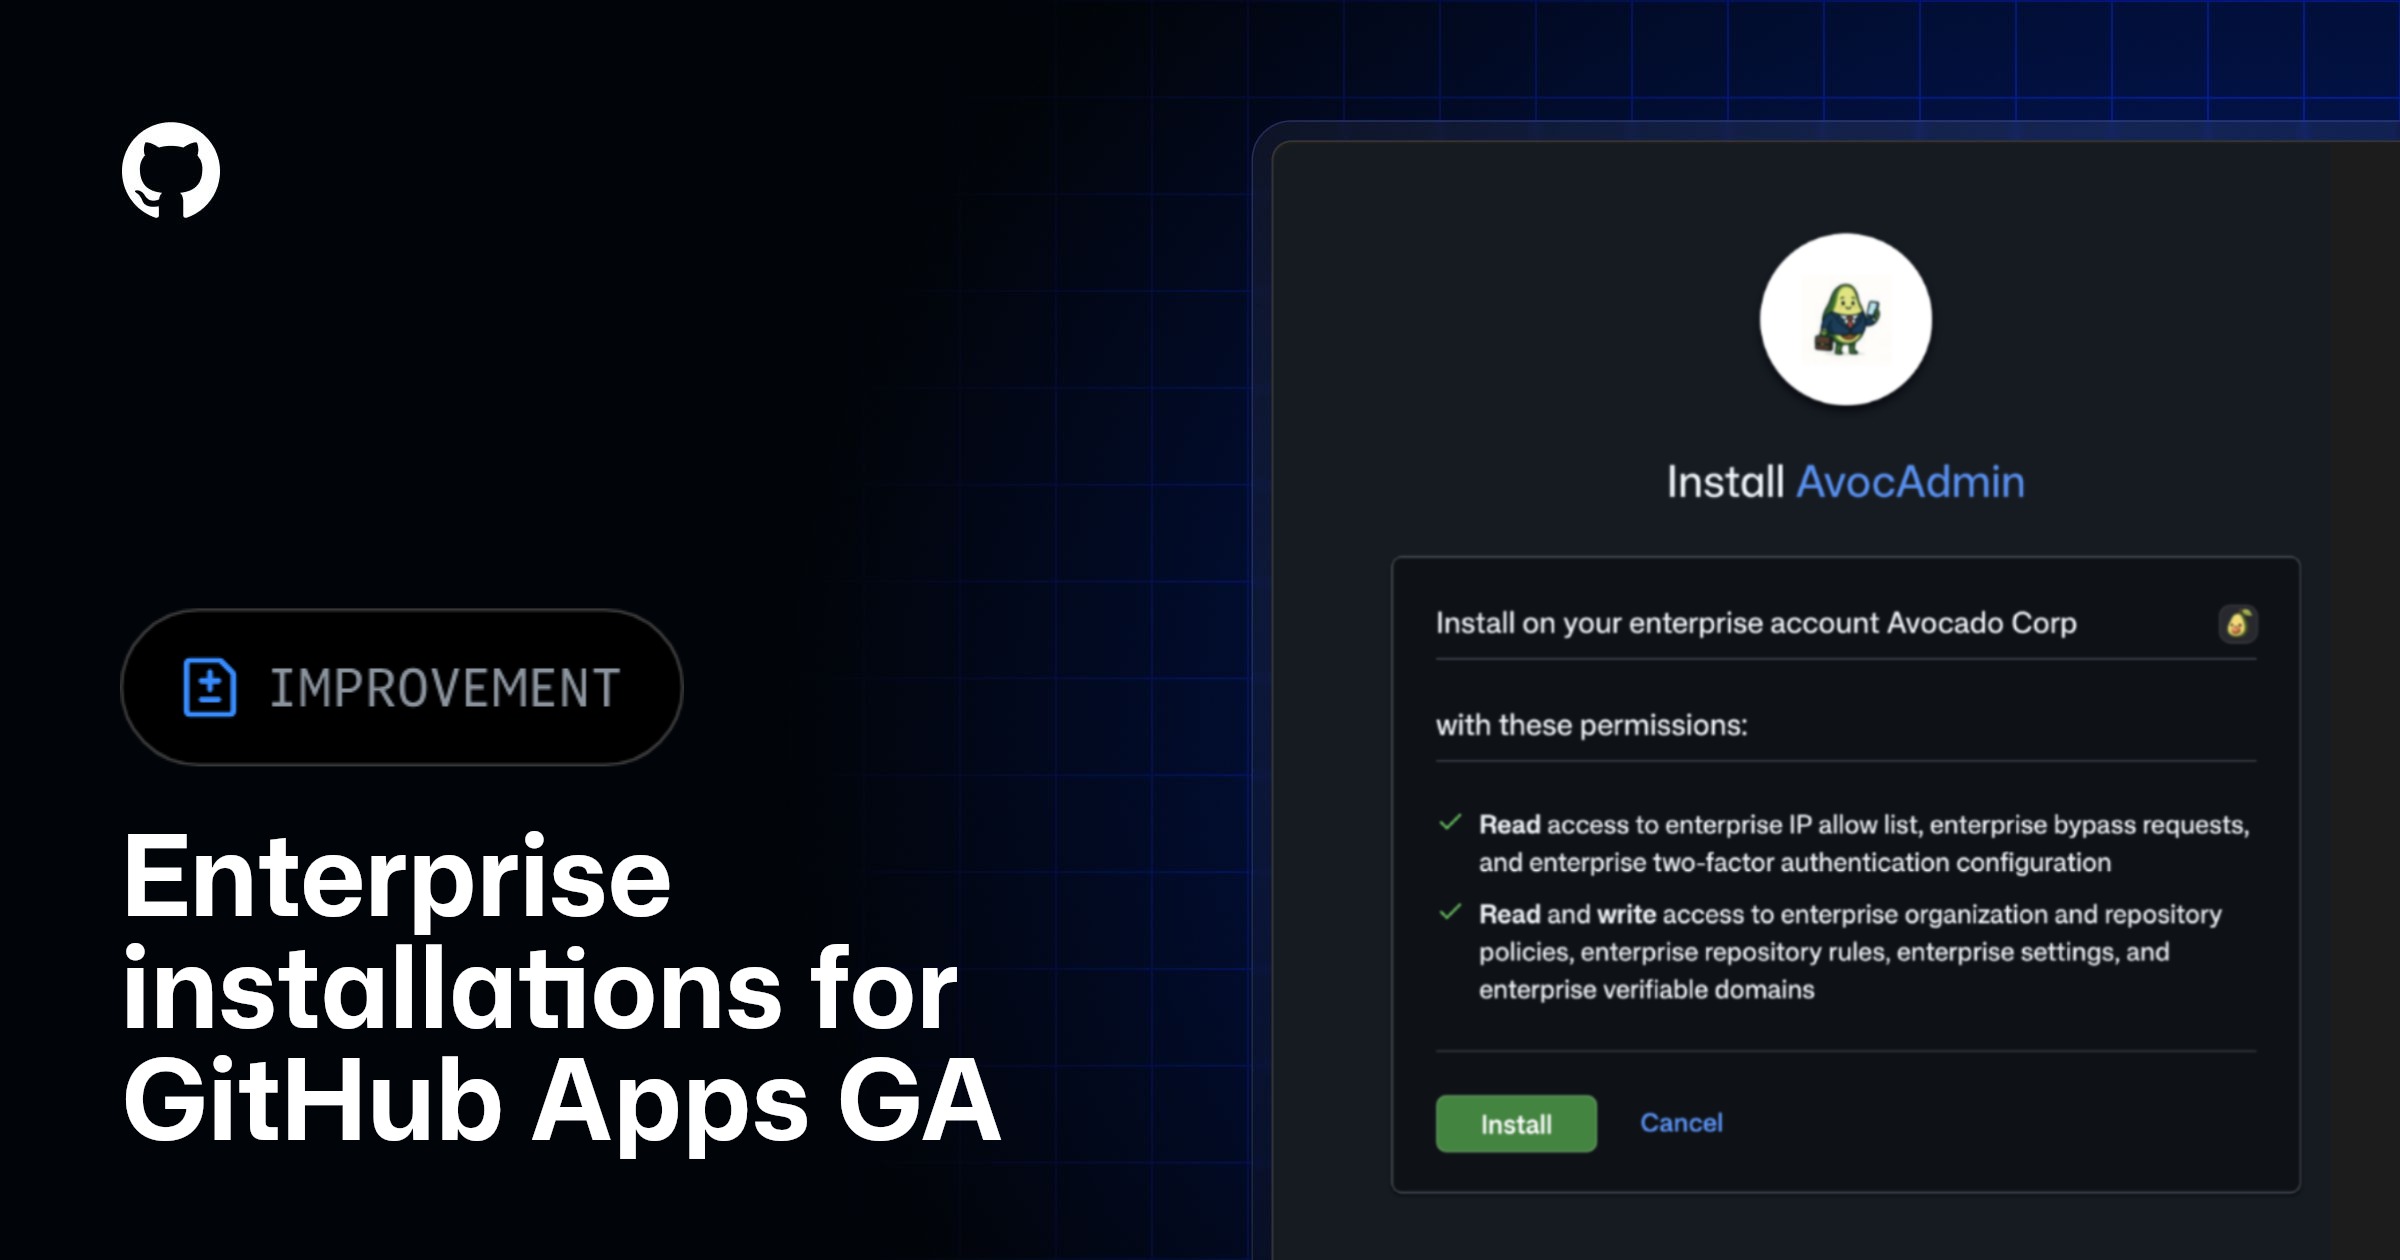
GitHub ngày 23/10 đưa khả năng cài đặt GitHub Apps ở cấp enterprise lên trạng thái Generally Available. Doanh nghiệp có thể quản lý ứng dụng nhất quán hơn trên nhiều organization thay vì triển khai rời rạc. Quản trị viên nên rà soát phạm vi quyền, danh sách organization, chính sách phê duyệt ứng dụng và audit log trước khi chuyển cài đặt hiện hữu lên cấp enterprise.
 DevOps
GitHub ngày 23/10 nâng cấp Public Monitoring với các khả năng triage, đánh giá tính hợp lệ, API và webhook. Bản cập nhật hướng tới việc đưa tín hiệu giám sát công khai vào quy trình xử lý sự cố tự động. Đội SRE cần thử payload webhook, cơ chế xác thực, chống gửi lặp, rate limit và ánh xạ mức độ nghiêm trọng vào hệ thống ticket hoặc cảnh báo hiện có.
 DevOps
GitHub ngày 23/10 phát hành bản sửa lỗi liên quan thao tác xóa người dùng trong mô hình Enterprise Managed Users (EMU). Đây là thay đổi đáng chú ý với tổ chức đồng bộ vòng đời tài khoản từ nhà cung cấp danh tính. Quản trị viên danh tính cần đối chiếu các yêu cầu xóa gần đây, kiểm tra audit log và xác nhận repository, quyền sở hữu tài nguyên cũng như dữ liệu liên quan được xử lý đúng chính sách.
 DevOps
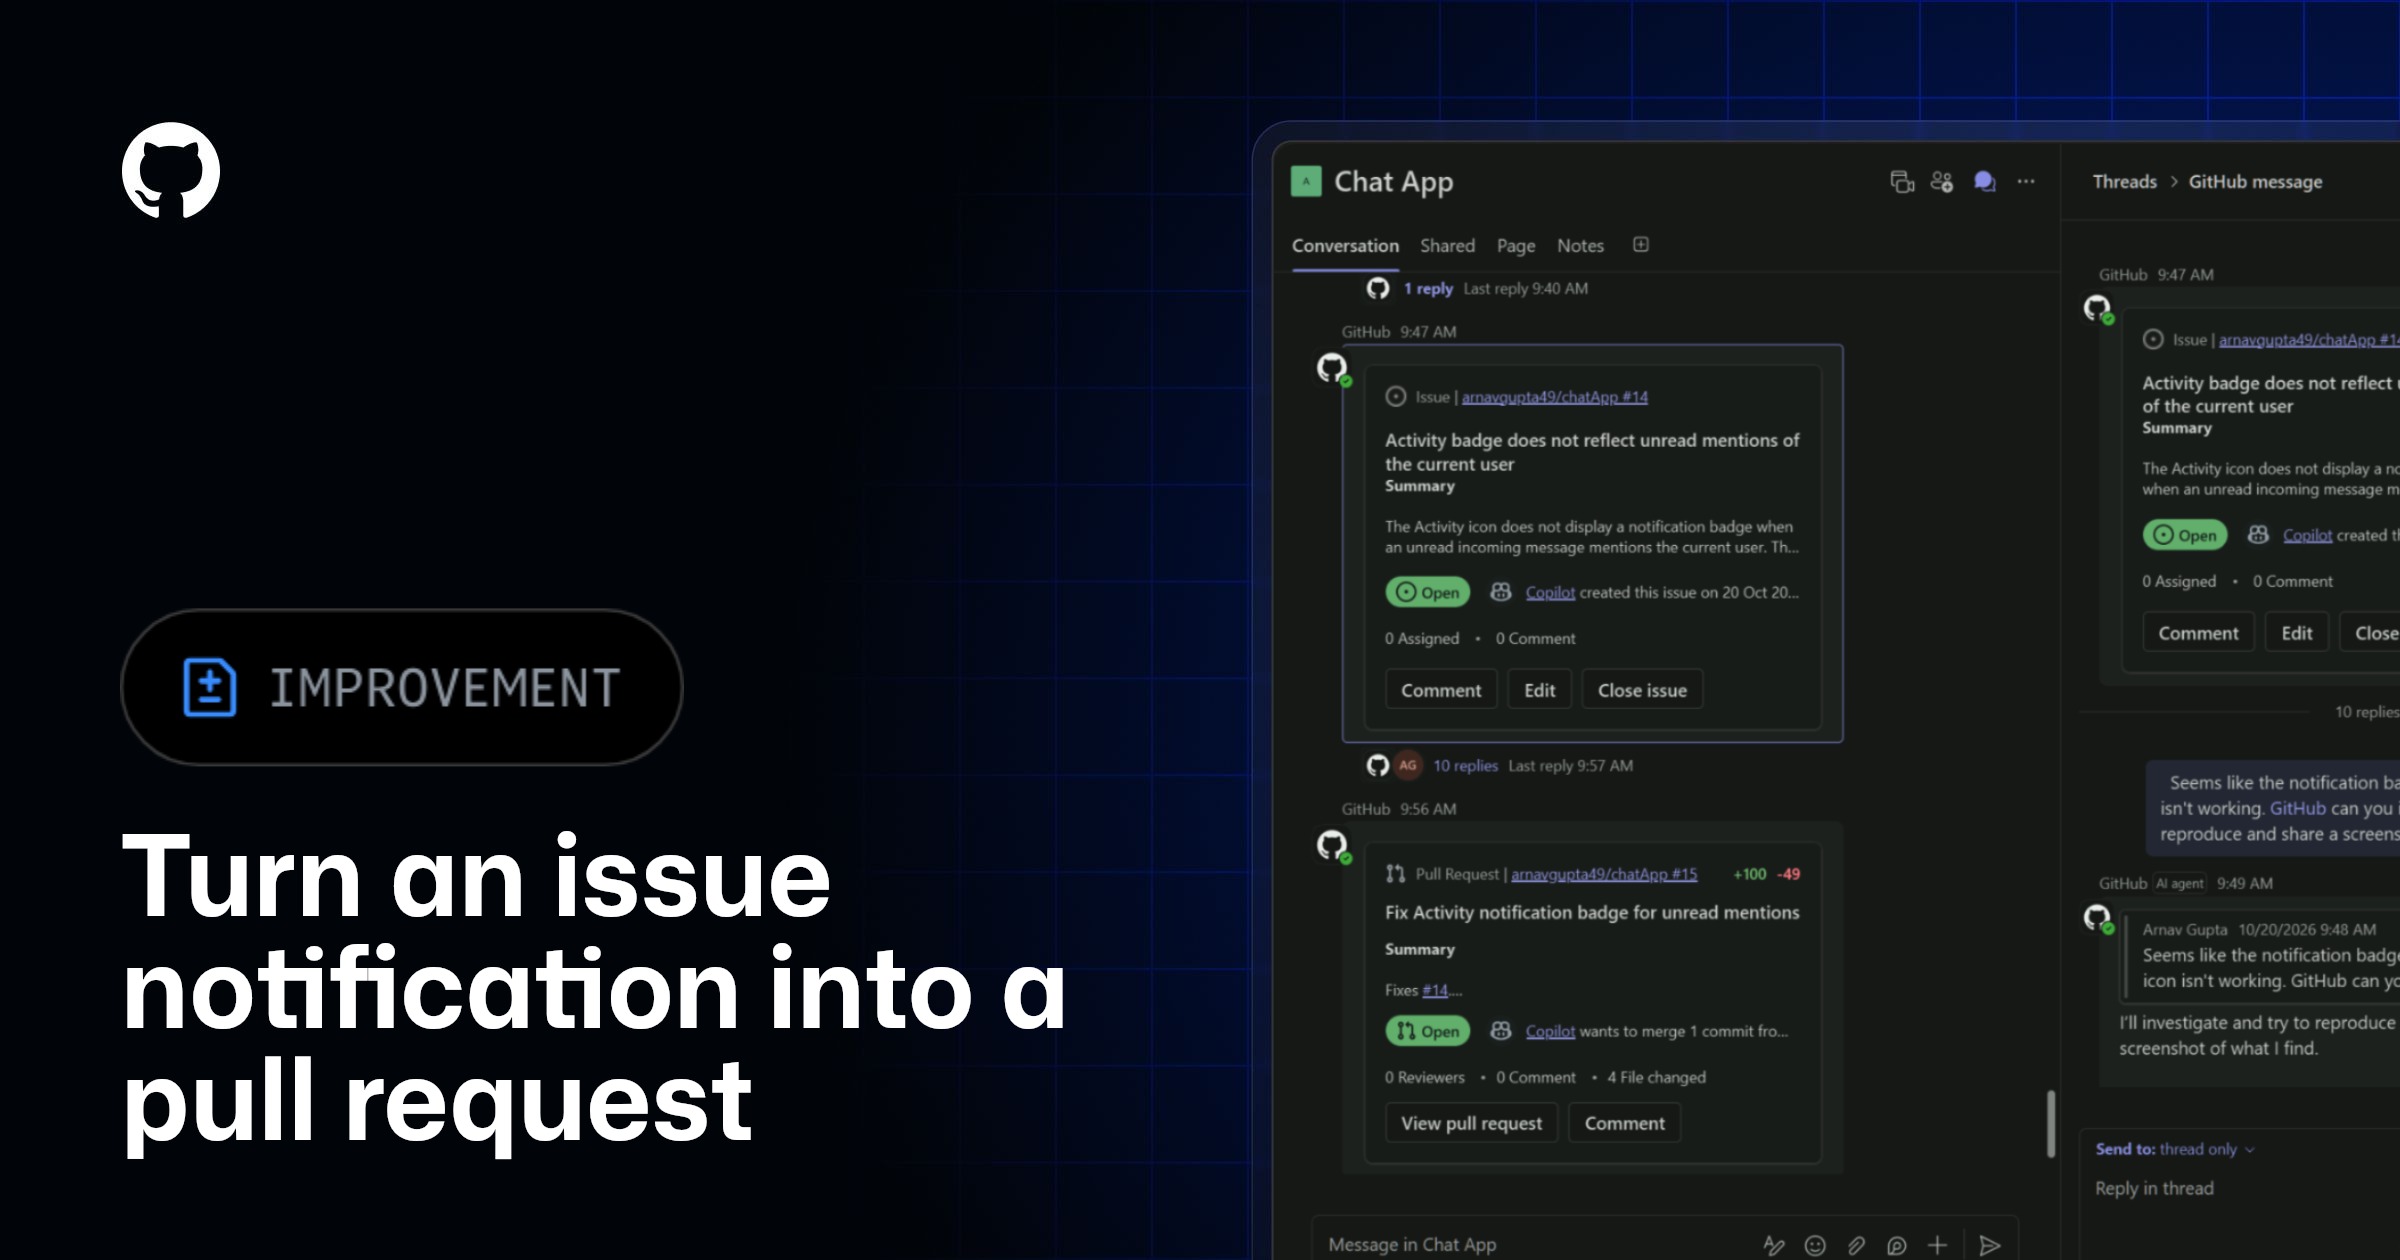
GitHub ngày 23/10 giới thiệu luồng làm việc cho phép người dùng Microsoft Teams chuyển một thông báo thành yêu cầu cho GitHub Copilot thực hiện thay đổi mã. Tính năng nối hội thoại vận hành với repository và quy trình pull request. Đội platform cần xác minh quyền của GitHub App, repository được phép truy cập, dữ liệu truyền giữa Teams và GitHub, cùng cơ chế review bắt buộc trước khi hợp nhất mã do agent tạo.
 DevOps
GitHub ngày 23/10/2026 thông báo Usage Metrics API nay ghi nhận hoạt động từ các công cụ lập trình AI bên thứ ba như OpenCode. Thay đổi giúp quản trị viên doanh nghiệp có bức tranh đầy đủ hơn về việc sử dụng mô hình và công cụ trong tổ chức. Quản trị viên cần kiểm tra schema phản hồi, quyền truy cập API, cách phân loại công cụ và cập nhật dashboard hoặc pipeline tính chi phí đang dựa trên dữ liệu cũ.
 Máy chủ & Cloud
AWS ngày 22/10 đưa AWS Continuum for code vulnerabilities lên trạng thái Generally Available, cung cấp luồng theo dõi lỗ hổng mã nguồn từ phát hiện tới xử lý trên các hệ thống phát triển. Đội cloud và application security cần xác minh region, nguồn dữ liệu, quyền IAM, tích hợp repository và chi phí trước khi triển khai production.
 DevOps
Docker ngày 22/10 công bố hợp tác với ActiveState nhằm tăng khả năng quản trị và bảo mật dependency mã nguồn mở trong image container doanh nghiệp. Đội DevSecOps cần đánh giá phạm vi gói phần mềm được hỗ trợ, provenance, quy trình cập nhật và khả năng tích hợp với registry/pipeline hiện có.
 DevOps
Docker công bố cập nhật bảo mật về PHP2Shell, giải thích phạm vi ảnh hưởng đối với khách hàng và các thành phần container có thể chứa phiên bản PHP dễ tổn thương. Đội vận hành cần quét image và container đang chạy, xác minh phiên bản PHP, rebuild từ base image đã vá và săn tìm dấu hiệu khai thác.
 DevOps
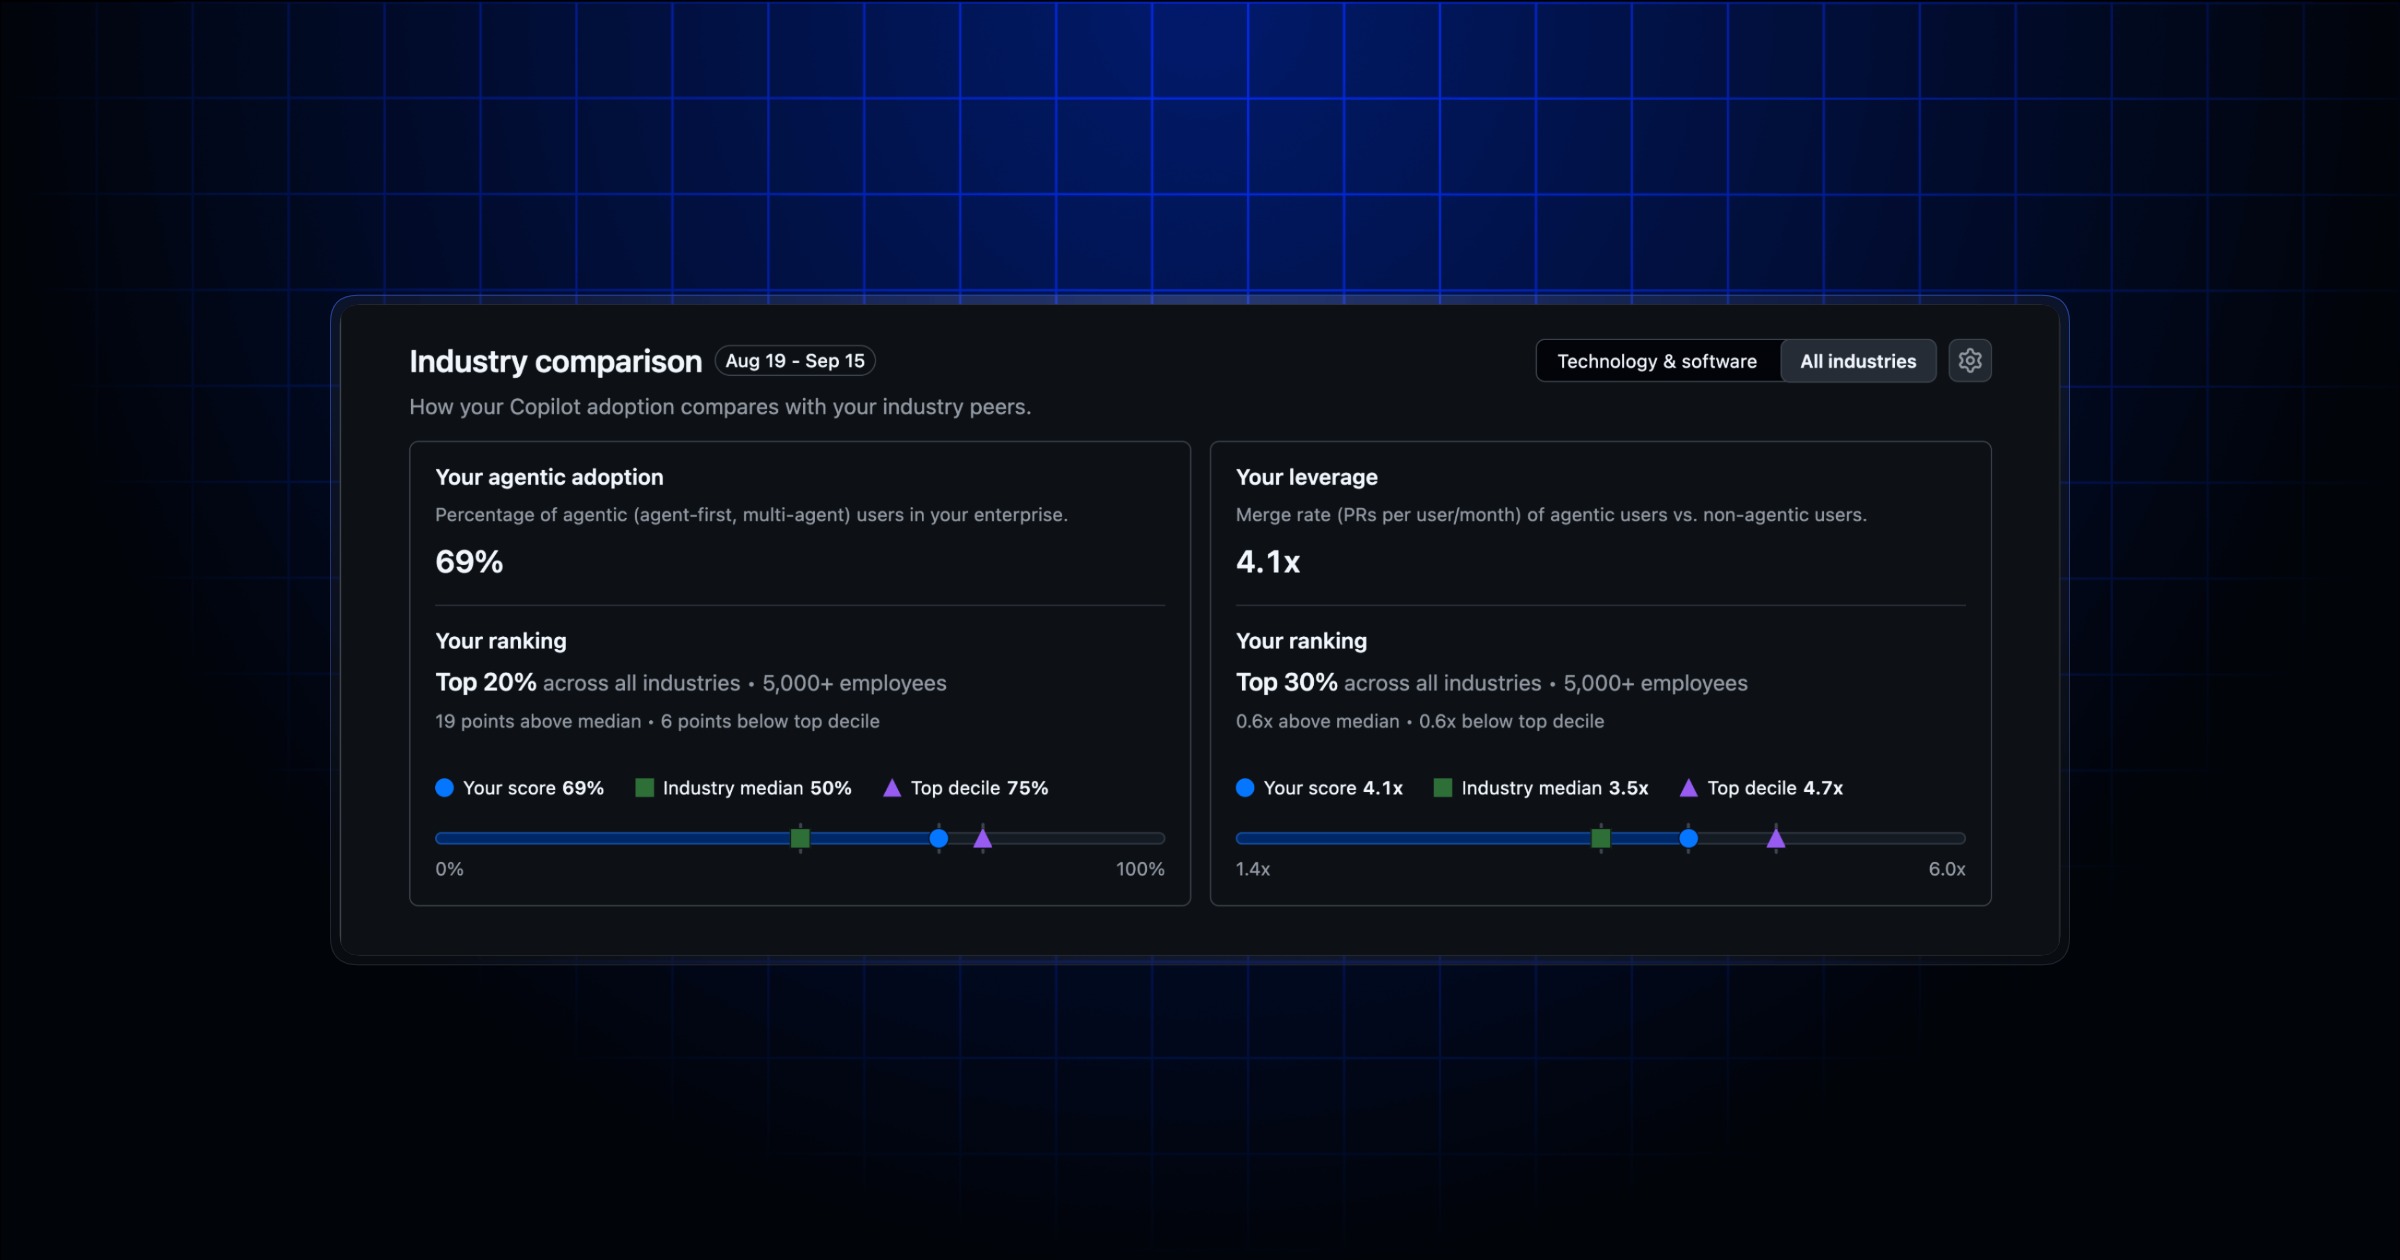
GitHub ngày 22/10 bổ sung dữ liệu so sánh theo ngành cho Copilot Impact Dashboard, giúp doanh nghiệp đối chiếu chỉ số sử dụng và tác động với nhóm tổ chức tương đồng. Quản trị viên nên xem đây là dữ liệu tham chiếu, kiểm tra cách tính chỉ số và không dùng benchmark đơn lẻ để đánh giá năng suất cá nhân.
 DevOps
GitHub ngày 22/10 cho phép lưu tùy chọn bỏ qua khoảng trắng và cải thiện split view trong pull request, giúp việc review thay đổi mã nhất quán hơn giữa các phiên làm việc. Đội phát triển nên lưu ý tùy chọn hiển thị có thể che khuất thay đổi khoảng trắng quan trọng trong YAML, Python hoặc file cấu hình.
 DevOps
GitHub ngày 22/10 công bố Public Monitoring có thể hoạt động cùng tùy chọn data residency, mở rộng khả năng giám sát trong các tổ chức có yêu cầu vị trí lưu trữ dữ liệu. Đội platform cần xác minh khu vực hỗ trợ, loại dữ liệu thu thập, thời gian lưu và nghĩa vụ tuân thủ trước khi bật.
 DevOps
GitHub ngày 22/10 cập nhật các endpoint Meta API liên quan hạ tầng lưu trữ blob của GitHub Actions. Thay đổi đáng chú ý với hệ thống dùng allowlist mạng hoặc firewall hạn chế outbound. Đội mạng và CI/CD cần đồng bộ dải địa chỉ từ Meta API, kiểm tra rule firewall/proxy và giám sát lỗi tải artifact hoặc cache.
 DevOps
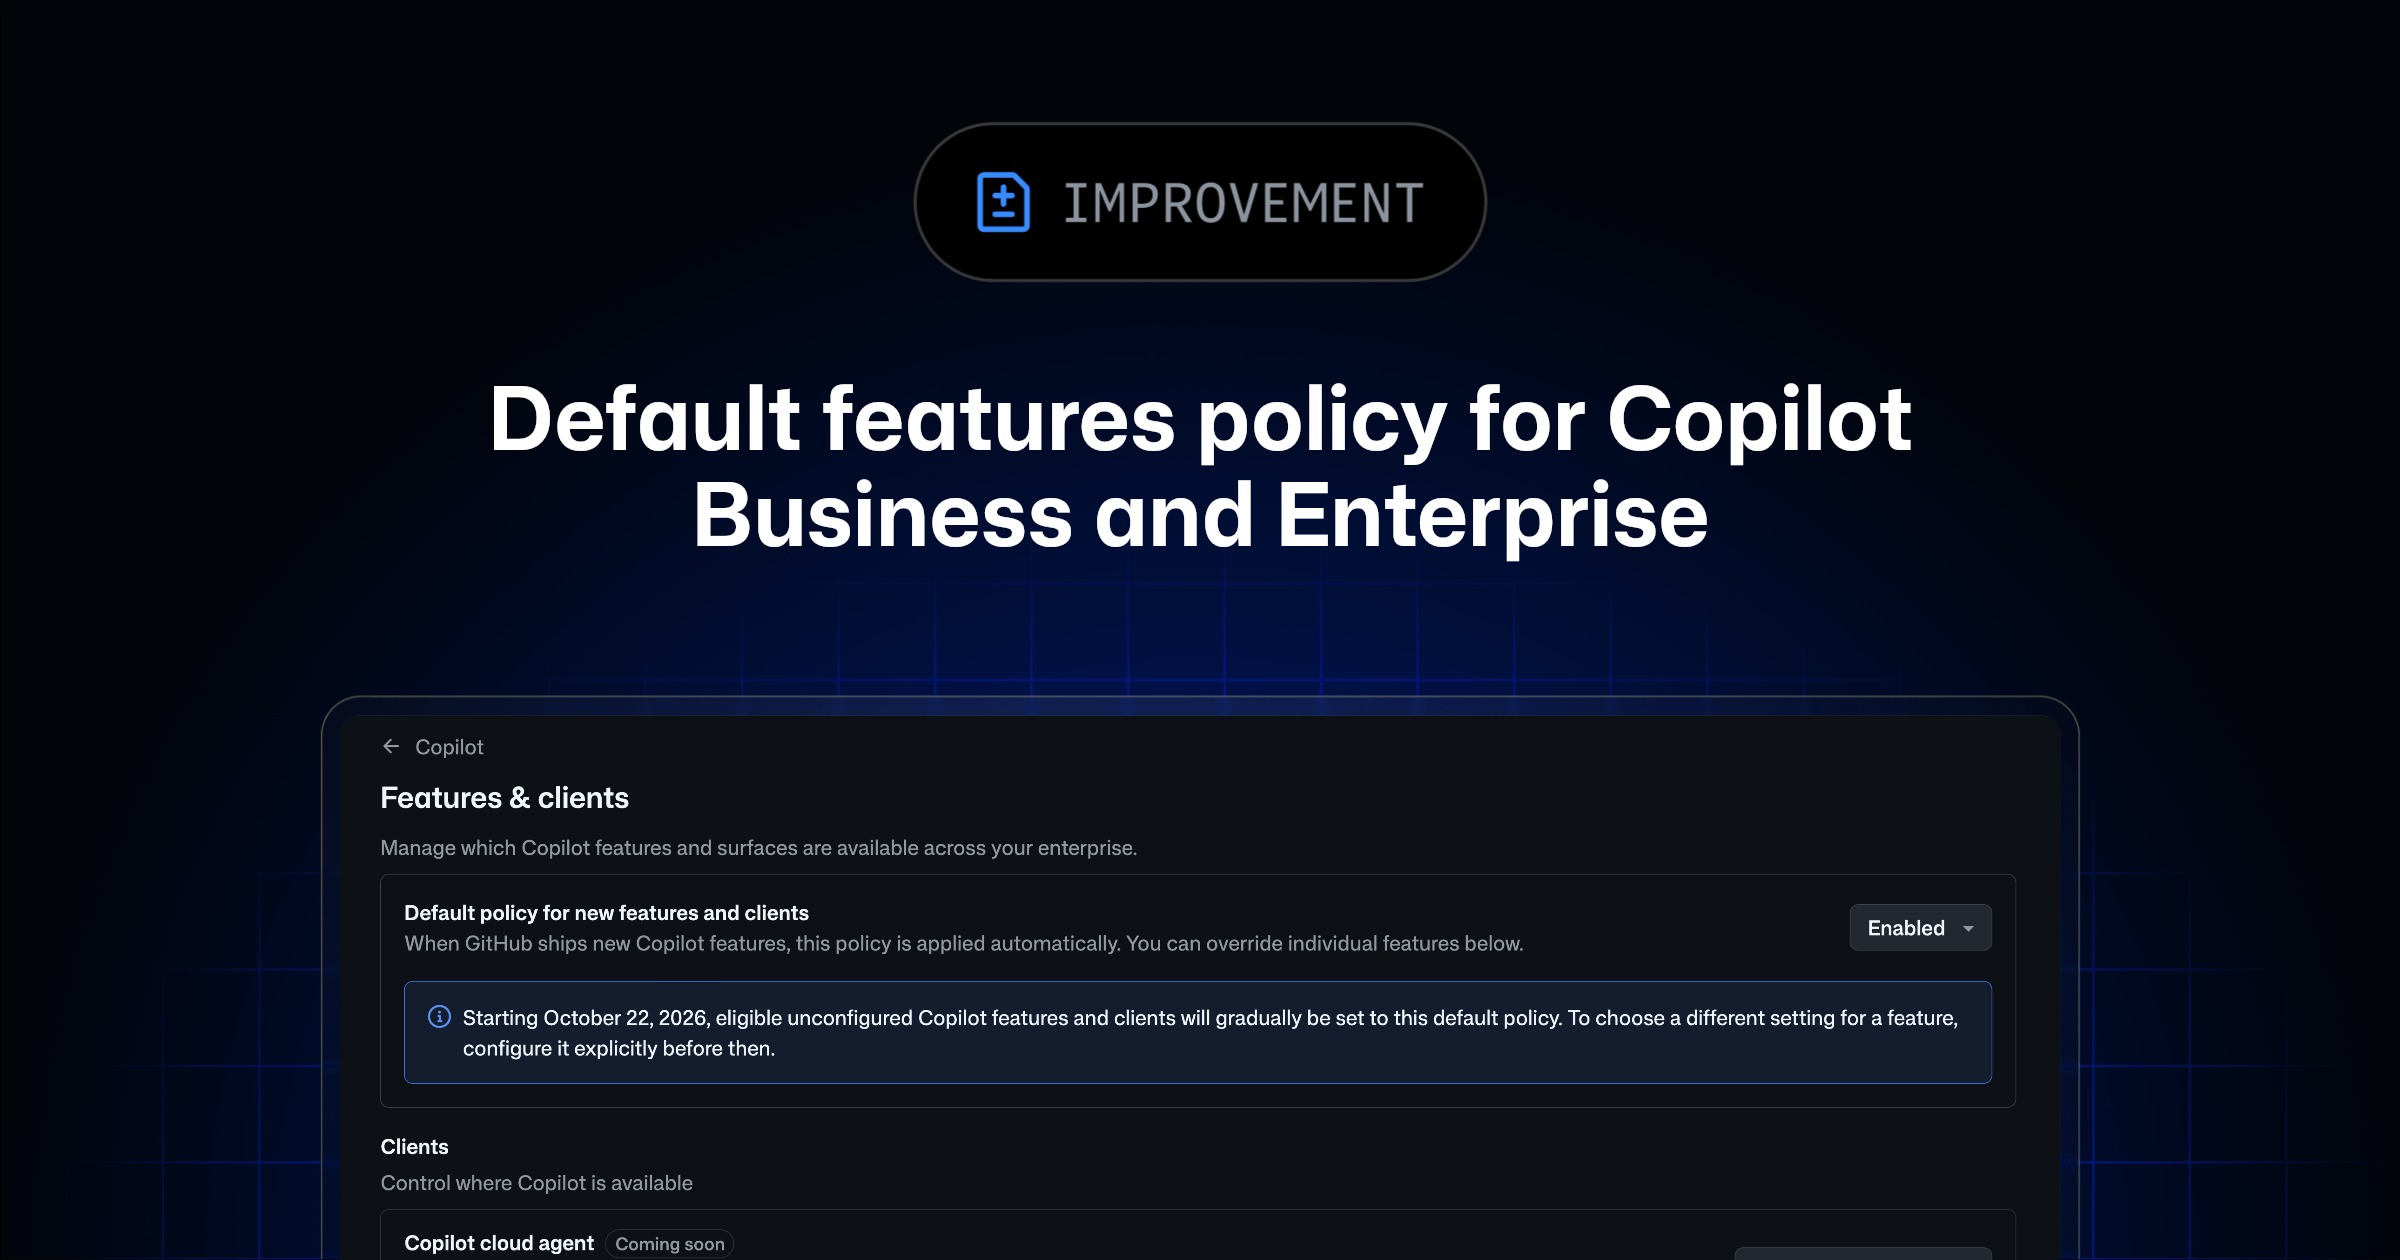
GitHub ngày 22/10 thông báo cơ chế đặt mặc định toàn cục cho các tính năng Copilot đã Generally Available, cho phép tổ chức quản trị nhất quán thay vì cấu hình rời rạc. Đội quản trị cần rà soát chính sách hiện hành, thứ tự kế thừa giữa enterprise và organization, cùng tác động tới người dùng trước khi đổi mặc định.
 DevOps
GitHub ngày 22/10 bổ sung dữ liệu về custom skill, custom agent và MCP server vào Usage Metrics API, giúp tổ chức quan sát mức sử dụng các thành phần mở rộng của Copilot. Quản trị viên GitHub Enterprise nên kiểm tra schema API mới, dashboard nội bộ và quyền truy cập dữ liệu telemetry trước khi tích hợp.
 DevOps
GitHub ngày 22/10/2026 công bố tổng hợp cập nhật tháng 9 cho GitHub Copilot trong Visual Studio, bổ sung các thay đổi liên quan trải nghiệm agent và hỗ trợ lập trình ngay trong IDE. Đội phát triển dùng Visual Studio cần đối chiếu phiên bản extension/IDE, chính sách Copilot doanh nghiệp và thử nghiệm tác động lên quy trình review mã.
 Máy chủ & Cloud
Microsoft Azure ngày 21/10 công bố khuyến nghị quản lý rủi ro model open-weight trong môi trường doanh nghiệp. Model có thể được tùy biến và chạy nội bộ, nhưng kéo theo rủi ro nguồn gốc, dữ liệu huấn luyện, mã thực thi và hành vi ngoài dự kiến. Đội AI platform cần kiểm kê model, kiểm tra checksum/nguồn gốc, cô lập runtime và giám sát đầu vào, đầu ra cùng quyền truy cập dữ liệu.
 Máy chủ & Cloud
Microsoft Azure công bố định hướng thiết kế Sovereign AI dựa trên nền tảng chung từ edge tới cloud. Trọng tâm là quyền kiểm soát dữ liệu, vị trí xử lý, quản trị mô hình và yêu cầu tuân thủ theo khu vực. Tổ chức có yêu cầu chủ quyền dữ liệu cần đối chiếu vị trí lưu trữ, telemetry, chuỗi cung ứng model và quyền quản trị.
 Máy chủ & Cloud
Bản tổng hợp AWS ngày 19/10 nêu Lambda Web Functions, Amazon S3 trên Vercel Marketplace cùng nhiều cập nhật dịch vụ khác. Các thay đổi mở thêm cách triển khai web workload và kết nối ứng dụng với lưu trữ AWS. Đội kiến trúc nên xác minh trạng thái phát hành, region, quota và mô hình chi phí của từng tính năng trước khi đưa vào production.
 Máy chủ & Cloud
AWS ngày 21/10 giới thiệu Amazon ECS Gateway, giải pháp ingress được quản lý hoàn toàn cho dịch vụ ECS. Sản phẩm nhằm đơn giản hóa định tuyến lưu lượng vào workload container và giảm phần cấu hình hạ tầng ingress mà đội vận hành phải tự quản. Đội cloud cần kiểm tra khu vực hỗ trợ, mô hình định tuyến, TLS, quan sát và chi phí trước khi thay thế ingress hiện có.
 An ninh mạng
AWS Security Blog công bố hướng dẫn mới cho việc tích hợp IAM Roles Anywhere với hạ tầng khóa công khai PKI. Nội dung tập trung vào trust anchor, vòng đời chứng thư và cấp credential tạm thời cho workload ngoài AWS. Đội IAM cần kiểm tra CA trust, thời hạn chứng thư, cơ chế thu hồi và quyền tối thiểu của profile liên quan.
 An ninh mạng
Amazon Threat Intelligence cho biết hệ thống MadPot đã ghi nhận hoạt động khai thác PHP2Shell trước thời điểm công bố công khai. Tín hiệu này cho thấy cửa sổ phòng thủ của các máy chủ PHP hướng Internet có thể ngắn hơn dự kiến. SOC nên săn tìm request và tiến trình bất thường, rà soát log WAF/web server và cô lập host có dấu hiệu xâm nhập.
 An ninh mạng
AWS Security Blog ngày 21/10 hướng dẫn dùng AWS WAF để giảm thiểu hai lỗ hổng thực thi mã từ xa PHP2Shell CVE-2026-109618 và CVE-2026-109619. Đây là biện pháp phòng vệ biên trong lúc tổ chức xác minh và vá máy chủ PHP bị ảnh hưởng. Đội bảo mật phải xác định phiên bản PHP liên quan, áp rule có giám sát và ưu tiên bản vá; WAF không thay thế cập nhật máy chủ.
 DevOps
Docker ngày 21/10 trình bày mô hình Secure Software Factory nhằm bảo vệ không chỉ artifact mà cả builder, pipeline, dependency và danh tính tham gia chuỗi cung ứng phần mềm. Đội DevSecOps nên đối chiếu mô hình với pipeline hiện tại, đặc biệt provenance, quyền runner và kiểm soát image đầu vào.
 DevOps
Docker công bố khả năng tổ chức nhiều AI agent chạy trong sandbox cô lập thành một nhóm. Mỗi agent vẫn được cách ly bằng container nhưng có thể tham gia luồng phối hợp chung, nhắm tới tác vụ phát triển phần mềm đa bước. Đội platform cần kiểm tra biên giới mạng, quyền mount, secret và giới hạn tài nguyên của từng sandbox.
 DevOps
GitHub ngày 21/10/2026 cho phép người dùng GitHub CLI chủ động tham gia cơ chế OAuth token có thời hạn và tự làm mới. Thay đổi giảm rủi ro từ token tồn tại lâu, nhưng có thể ảnh hưởng automation phụ thuộc thông tin xác thực cũ. Quản trị viên cần kiểm tra phiên bản gh, luồng đăng nhập trên runner và chính sách lưu credential trước khi thử nghiệm.
 An ninh mạng
AWS Security Blog công bố hướng dẫn mới về quản lý quá trình chuyển đổi identity source trong IAM Identity Center. Thay đổi nguồn danh tính có thể tác động mapping người dùng, nhóm, quyền truy cập và phiên đăng nhập trên nhiều tài khoản AWS. Đội cloud cần xuất inventory assignment, thử nghiệm trong phạm vi nhỏ và chuẩn bị đường lui trước khi chuyển nguồn danh tính production.
 DevOps
GitHub ngày 19/10 công bố thay đổi CodeQL liên quan macOS 27, Xcode 27 và Swift 6.4. Các pipeline phân tích mã Swift cần kiểm tra runner và phiên bản toolchain để duy trì kết quả quét ổn định. Đội AppSec nên chạy thử trên nhánh riêng, so sánh số cảnh báo và giữ runner cũ cho tới khi xác nhận tương thích.
 DevOps
GitHub ngày 19/10 cảnh báo một số thao tác Git qua HTTPS có thể tạm thời yêu cầu xác thực. Thay đổi có thể ảnh hưởng script, mirror hoặc pipeline vốn dựa vào truy cập ẩn danh. Đội vận hành cần theo dõi job clone/fetch, không nhúng token vào URL và dùng credential manager hoặc secret store nếu phải xác thực.
 DevOps
GitHub thông báo một số model Copilot bị deprecated từ ngày 19/10/2026. Các tổ chức đã ghim model hoặc áp chính sách allowlist cần kiểm tra lựa chọn thay thế để tránh gián đoạn trải nghiệm phát triển. Quản trị viên cần đối chiếu danh sách model đang dùng, kiểm thử model thay thế và thông báo mốc chuyển đổi cho lập trình viên.
 DevOps
GitHub ngày 19/10 công bố API chính sách model Copilot cho cấp enterprise, tổ chức và nhóm. API giúp quản trị viên tự động hóa việc cho phép hoặc chặn model theo phạm vi quản trị. Đội IAM nên dùng tài khoản dịch vụ quyền tối thiểu, lưu audit log và kiểm tra xung đột giữa chính sách enterprise với tổ chức.
 DevOps
GitHub ngày 20/10 mở rộng Dependabot để hỗ trợ npm 12, pnpm 11 và 12, cùng Bun 1.4. Các dự án dùng toolchain JavaScript mới có thể tiếp tục nhận pull request cập nhật dependency tự động. Đội CI/CD cần xác minh lockfile, phiên bản runner và chính sách merge trước khi bật cập nhật tự động trên diện rộng.
 DevOps
GitHub ngày 20/10 mở public preview Package Firewall, lớp kiểm soát nhằm ngăn tải các gói phần mềm có rủi ro từ registry công cộng. Tính năng hướng đến giảm nguy cơ chuỗi cung ứng ngay tại luồng tải dependency. Quản trị viên nên thử nghiệm trên nhóm nhỏ, theo dõi false positive và chuẩn bị ngoại lệ có thời hạn cho build hợp lệ.
 DevOps
GitHub ngày 20/10 cho biết REST API của Dependabot alerts nay trả về thông tin phiên bản dependency. Dữ liệu bổ sung giúp đội kỹ thuật xác định chính xác thành phần bị ảnh hưởng và ưu tiên bản vá. Nhóm platform nên kiểm tra schema API, cập nhật bộ phân tích và tránh để automation lỗi khi xuất hiện trường dữ liệu mới.
 DevOps
GitHub ngày 20/10 phát hành các cập nhật cho secret scanning nhằm cải thiện khả năng phát hiện và xử lý thông tin xác thực bị đưa vào kho mã. Đây là thay đổi đáng chú ý với tổ chức dùng GitHub Advanced Security. Đội bảo mật cần rà lại cảnh báo mới, kiểm tra quy trình thu hồi khóa và xác nhận cảnh báo được chuyển đầy đủ về SIEM.
 DevOps
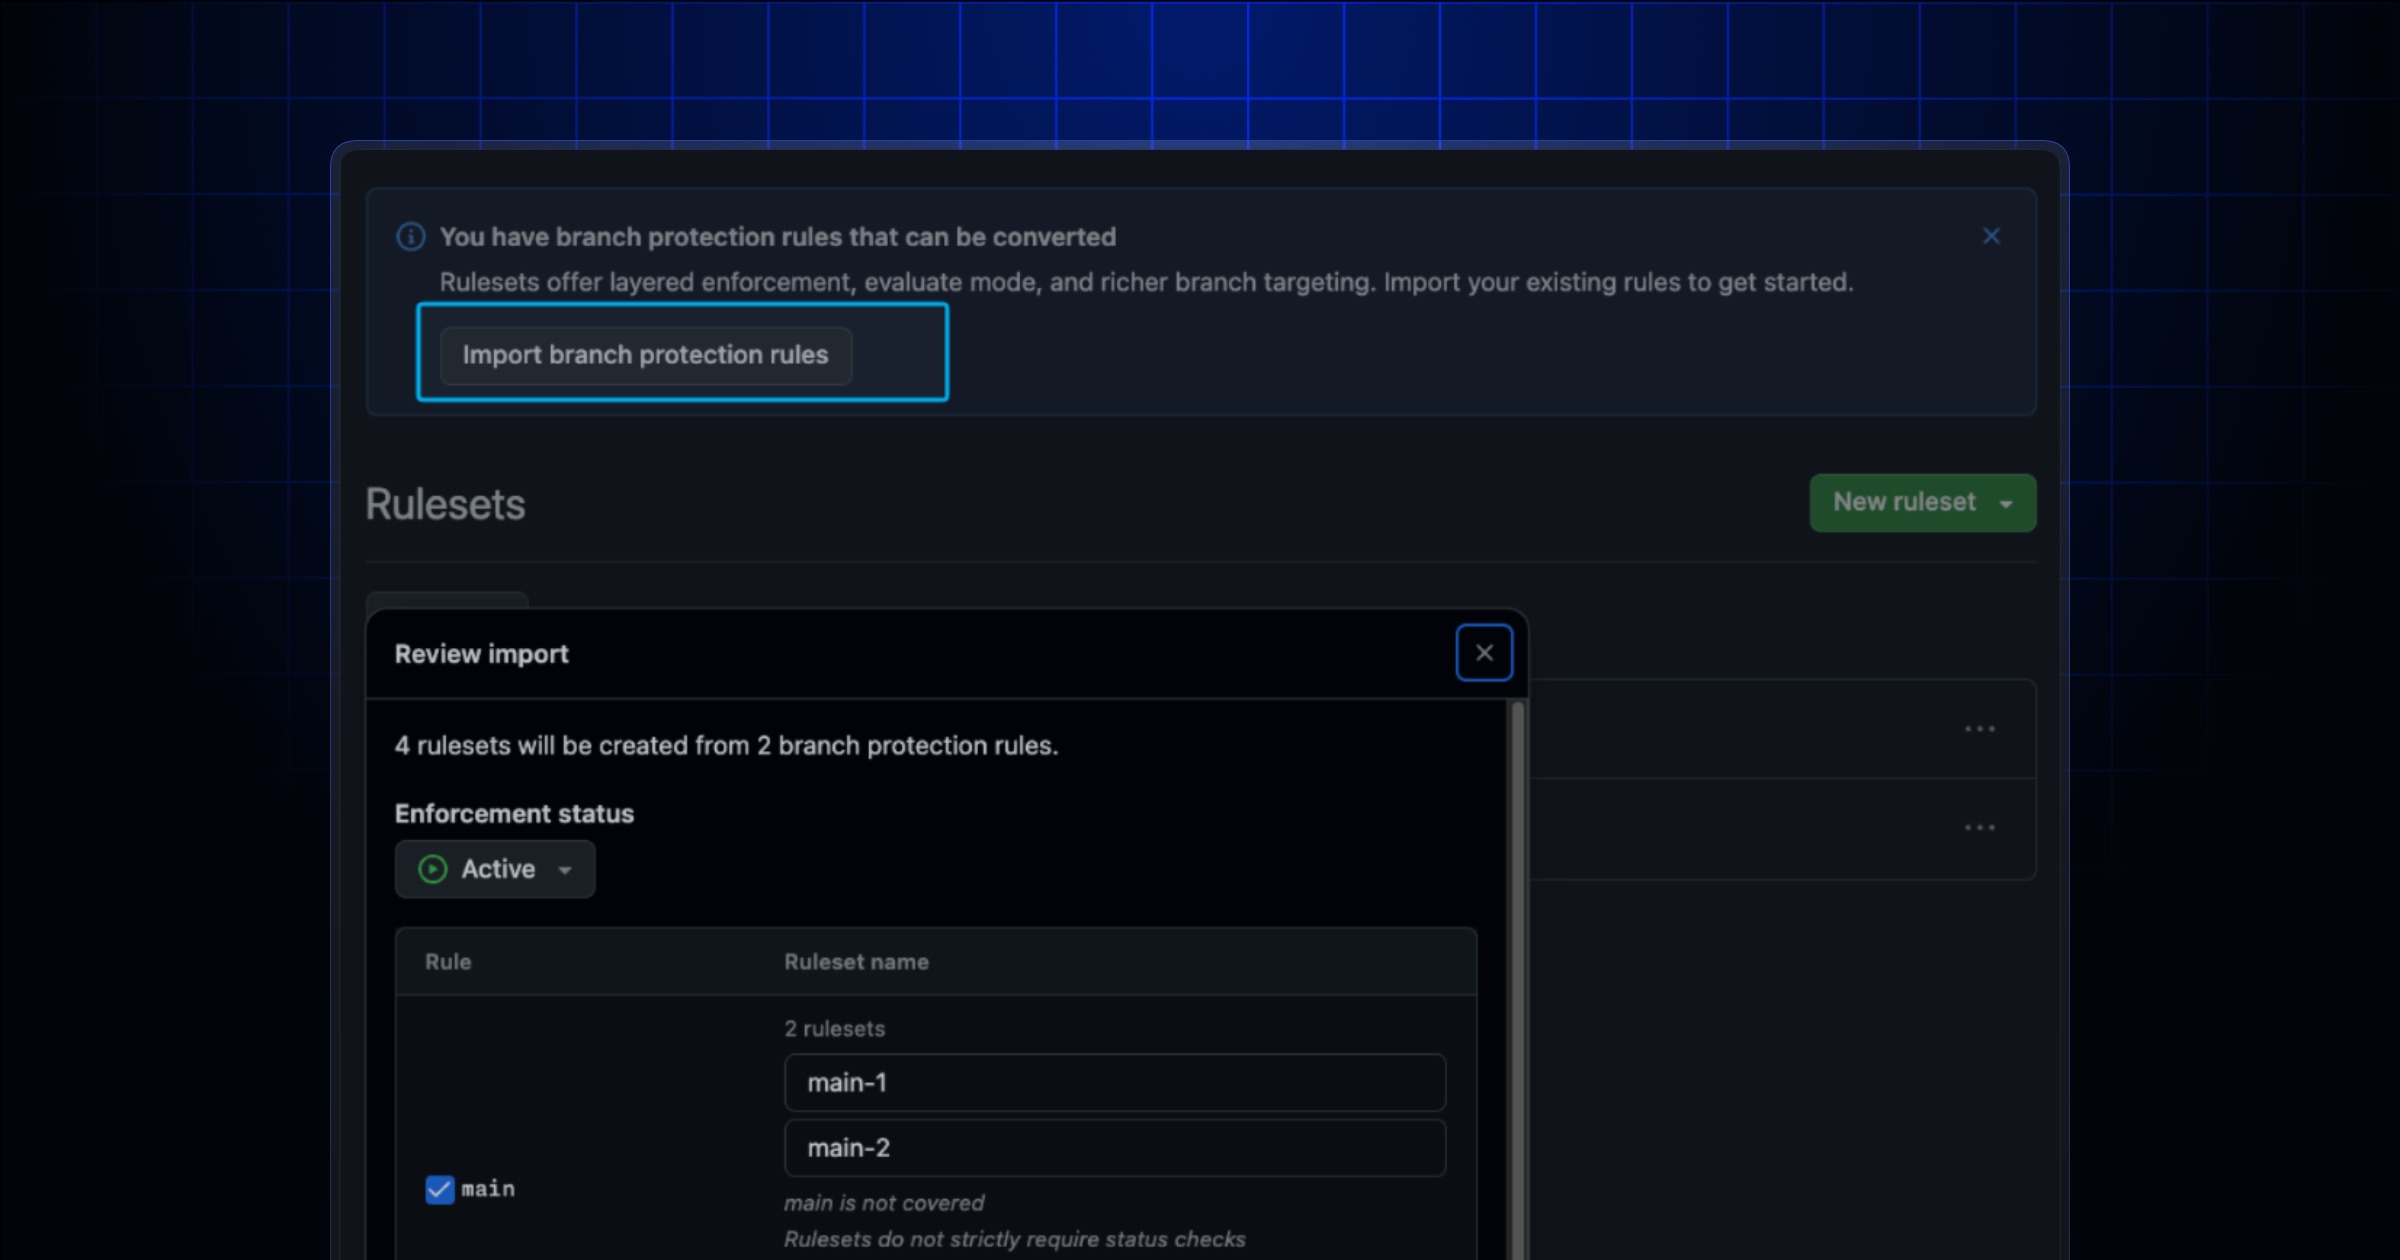
GitHub ngày 20/10 công bố khả năng chuyển hàng loạt các quy tắc bảo vệ nhánh hiện có sang repository ruleset. Thay đổi giúp quản trị viên chuẩn hóa chính sách bảo vệ mã nguồn mà không phải chuyển từng rule thủ công. Đội DevOps nên kiểm tra độ tương đương của điều kiện, ngoại lệ và trạng thái enforcement trước khi xóa cấu hình cũ.
 An ninh mạng
Microsoft cảnh báo AI agent có quyền truy cập công cụ và dữ liệu doanh nghiệp nên được quản trị tương tự rủi ro nội gián, bởi mô hình biên hiện nay chưa thể được tin cậy tuyệt đối. Agent có thể hành động với danh tính hợp lệ nhưng đưa ra quyết định sai, bị prompt injection hoặc sử dụng dữ liệu ngoài dự kiến. Kiểm soát danh tính con người đơn thuần không đủ cho tác nhân tự động.
 AI & Hạ tầng
Giám đốc chính sách của Hugging Face cảnh báo rằng việc nhúng bộ đánh giá vào hệ thống AI không tự động tạo ra thước đo trung lập và đáng tin cậy; phương pháp benchmark vẫn phức tạp và đang hoàn thiện. Doanh nghiệp không nên coi một điểm benchmark là bằng chứng đủ cho chất lượng hoặc an toàn. Dữ liệu kiểm thử, thiết kế evaluator và môi trường chạy có thể tạo ra kết quả khác nhau.
 Máy chủ & Cloud
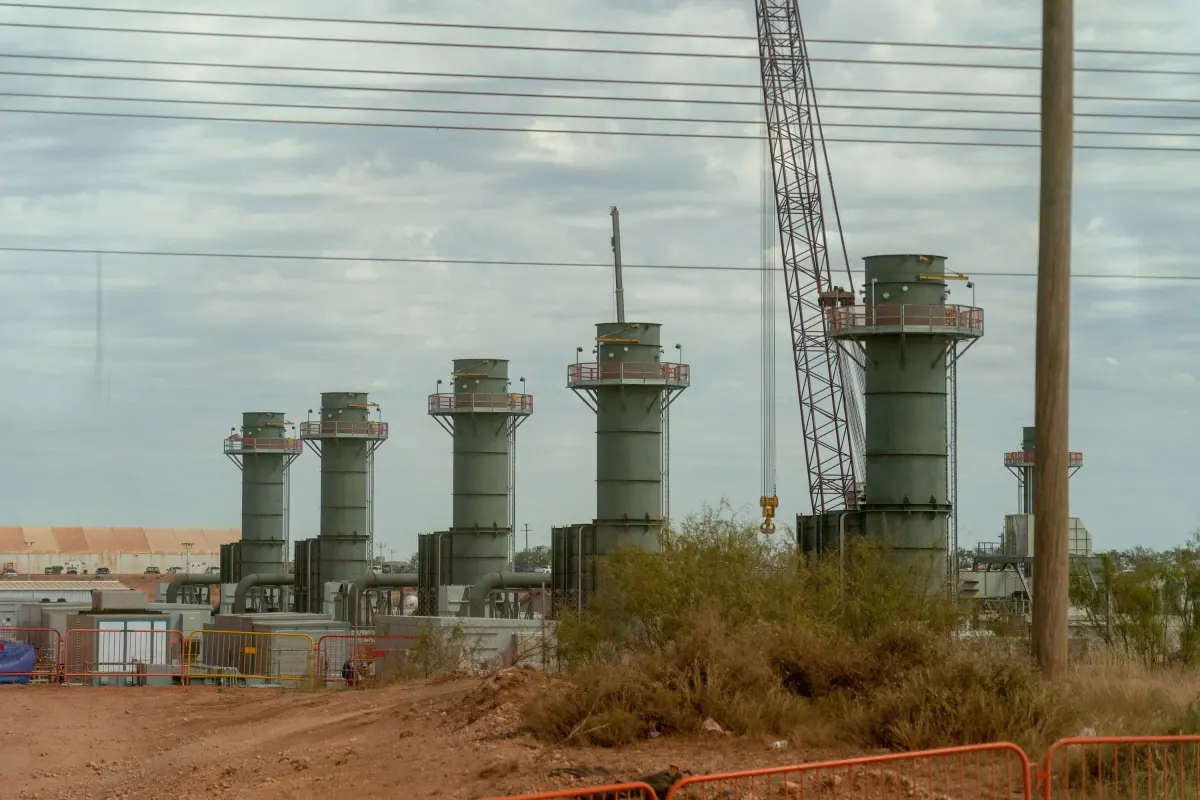
Nscale và Anthropic được đưa tin đang thảo luận thêm một thỏa thuận năng lực tính toán trị giá 45 tỷ USD, sau thỏa thuận cùng quy mô đã công bố hồi tháng 8. Nếu thành hiện thực, cam kết mới sẽ tiếp tục đẩy nhu cầu trung tâm dữ liệu AI, GPU, điện và kết nối lên quy mô rất lớn; đây cũng là dấu hiệu thị trường compute tập trung vào một số hợp đồng dài hạn.
 AI & Hạ tầng
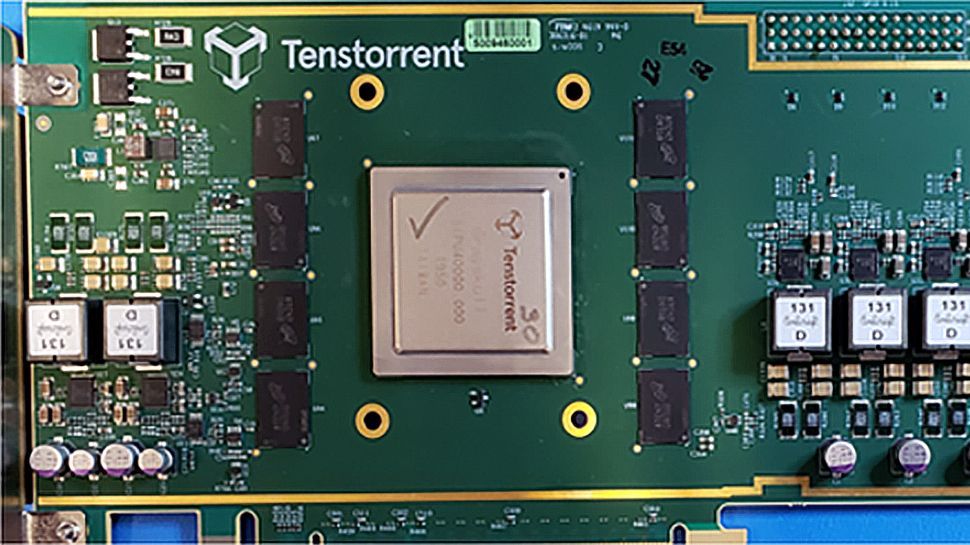
Tenstorrent huy động 1,5 tỷ USD ở mức định giá 6,2 tỷ USD để tiếp tục phát triển chip AI và hệ sinh thái phần mềm theo hướng mở, sau khi từng nhận quan tâm mua lại. Nguồn vốn lớn củng cố một lựa chọn phần cứng ngoài Nvidia cho thị trường trung tâm dữ liệu, nhưng tính khả dụng, chuỗi cung ứng và độ trưởng thành của toolchain vẫn quyết định khả năng dùng trong production.
 An ninh mạng
Nền tảng của OpenCode, một AI coding agent mã nguồn mở, bị kẻ tấn công xâm nhập và lấy khóa API của một số người dùng, sau đó sử dụng các tài khoản AI khiến chi phí phát sinh. Sự cố nhấn mạnh khóa API gắn vào công cụ lập trình có thể trở thành tài sản thanh toán trực tiếp. Một plugin, dịch vụ đồng bộ hay thành phần web bị xâm nhập có thể vượt khỏi phạm vi máy phát triển.
 AI & Hạ tầng
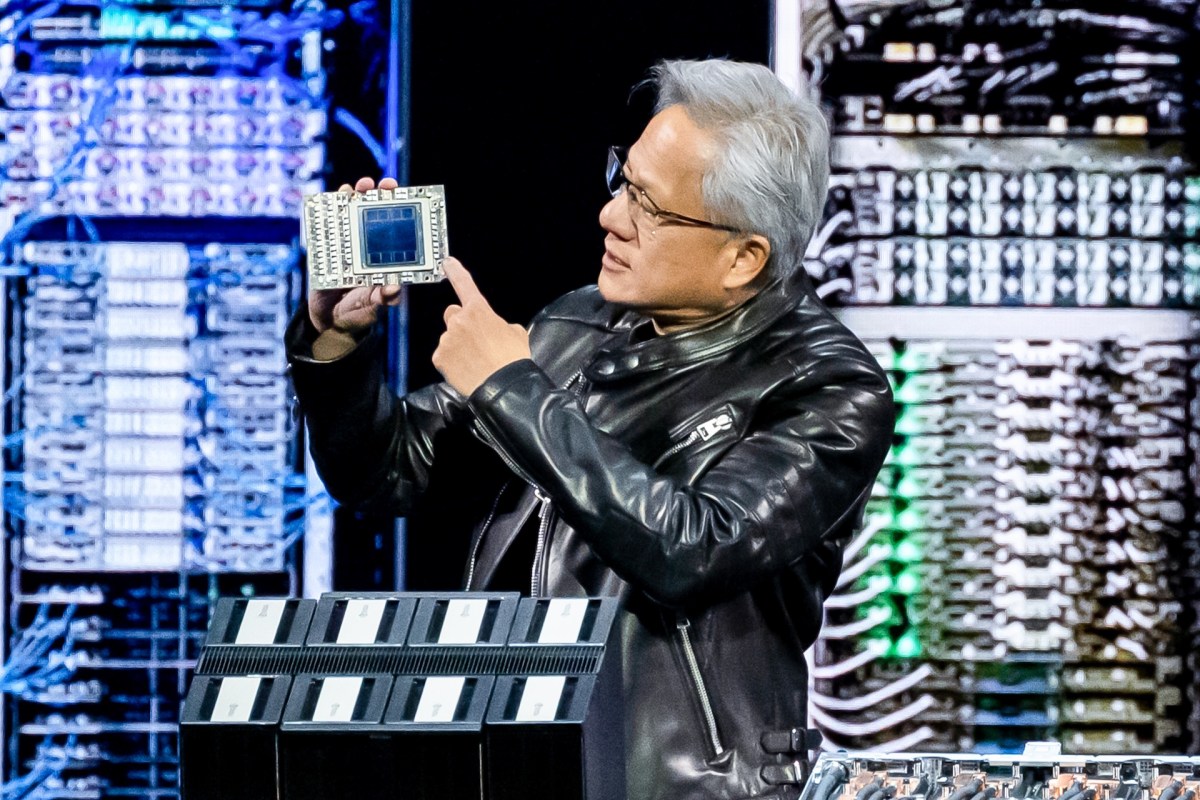
Amazon công bố công cụ TorchNeuron, nỗ lực làm cho mã PyTorch dễ chạy hơn trên các bộ tăng tốc Trainium và Inferentia của AWS thay vì phụ thuộc hoàn toàn vào GPU Nvidia. Lớp tích hợp thuận tiện hơn có thể giảm rào cản chuyển workload AI sang phần cứng AWS, song tổ chức cần đánh giá độ tương thích toán tử, hiệu năng thực tế và nguy cơ khóa chặt vào cloud.
 Máy chủ & Cloud
Cloudflare công bố cách họ giảm 68% chi phí inference của công cụ review mã bằng AI sau khi phát hiện chi phí mỗi lượt chạy tăng gấp đôi. Hai biện pháp chính là prompt caching và định tuyến thông minh giữa các mô hình. Số liệu thực tế cho thấy chi phí AI production có thể tăng mạnh mà không cần lưu lượng tăng tương ứng; cấu trúc prompt, cache hit và lựa chọn mô hình đều trở thành chỉ số vận hành.
 An ninh mạng
Startup Laplace Intelligence giới thiệu nền tảng dùng AI agent và mô phỏng tương tác để gây sức ép, tìm tình huống lỗi ở robot và xe tự hành trước khi thiết bị hoạt động ngoài đời thực. Kiểm thử trong mô phỏng có thể mở rộng số kịch bản hiếm và nguy hiểm mà đội kỹ thuật khó tái tạo vật lý, nhưng kết quả vẫn phụ thuộc độ trung thực của mô hình môi trường và tiêu chí an toàn.
 AI & Hạ tầng
Nvidia công bố dòng mô hình mở Nemotron 3 nhằm chạy AI agent trong trung tâm dữ liệu doanh nghiệp và trên máy tính cá nhân, nhấn mạnh khả năng triển khai riêng tư. Mô hình mở và khả năng chạy tại chỗ mở thêm lựa chọn cho tổ chức không muốn gửi dữ liệu nhạy cảm lên API bên ngoài, nhưng chuyển trách nhiệm vá lỗi, kiểm soát truy cập và giám sát sang đội nội bộ.
 Máy chủ & Cloud
Amazon và X-energy vừa đạt thỏa thuận triển khai 12 lò phản ứng mô-đun nhỏ tại địa điểm nhà máy điện than cũ ở Indiana, với mục tiêu bổ sung gần 1 GW điện cho lưới. Thỏa thuận cho thấy các nhà vận hành hyperscale đang tìm nguồn điện nền dài hạn cho trung tâm dữ liệu và khối lượng AI, thay vì chỉ dựa vào hợp đồng điện tái tạo biến đổi theo thời tiết.
 DevOps
Elastic công bố phân tích mới về cách Bộ Quốc phòng Anh có thể hợp nhất dữ liệu tìm kiếm, quan sát và bảo mật để ra quyết định nhanh hơn trước đe dọa mạng.
 DevOps
Elastic trình bày cập nhật về tự động hóa quy trình SOC cho khối quốc phòng, tập trung hợp nhất dữ liệu và ưu tiên cảnh báo có rủi ro cao.
 DevOps
Elastic công bố hướng dẫn đánh giá SIEM ứng dụng AI, nhấn mạnh chất lượng dữ liệu, khả năng giải thích, tích hợp quy trình SOC và kiểm soát truy cập.
 DevOps
Elastic phát hành phân tích mới về năm vấn đề lớn mà lãnh đạo CNTT đang đối mặt, từ dữ liệu phân mảnh đến chi phí, bảo mật và áp lực áp dụng AI.
 DevOps
Elastic công bố cập nhật về khả năng điều tra và trực quan hóa an ninh trong Kibana, tập trung rút ngắn thời gian phát hiện và phản ứng của SOC.
 DevOps
Grafana Labs công bố khả năng quản lý tập trung OpenTelemetry Collector trong Grafana Cloud, giúp theo dõi cấu hình và trạng thái của đội collector ở quy mô lớn.
 DevOps
Grafana Labs khởi động khảo sát Observability năm 2026 nhằm thu thập dữ liệu mới về công cụ, chi phí và cách các đội vận hành quản lý hệ thống phân tán.
 DevOps
Grafana Labs công bố luồng xử lý mới trong Grafana Cloud IRM, dùng AI hỗ trợ từ lúc nhận cảnh báo đến khi hoàn tất đánh giá sau sự cố.
 DevOps
Grafana Labs giới thiệu cách tự động áp dụng khuyến nghị Adaptive Metrics theo hai ưu tiên: giữ độ bao phủ hoặc giảm chi phí lưu trữ số liệu.
 DevOps
Grafana Labs công bố ứng dụng di động, giúp đội vận hành theo dõi dashboard và tín hiệu quan sát từ điện thoại khi không ở trước máy tính.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'What’s old is new: Lightwell discovers novel zero-day vulnerability in core Java framework'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'Advancing NetOps-as-Code: Strategic momentum, enhanced security, and multimode automation'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'AI tokenomics: Balancing open-weight and frontier models for optimal ROI'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'How to patch application vulnerabilities without upgrading'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'One SoC. Two worlds. Zero compromise: How Red Hat In-Vehicle Operating System and DXC AMBER come together in a mixed-criticality software-defined vehicle solution'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'Top 5 operators for Red Hat OpenShift'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'Open Source Security Signals | Q3 2026'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'Friday Five — October 16, 2026 | Red Hat'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Linux
Red Hat Blog vừa chính thức phát đi thông báo mới về 'Model Context Protocol gateway for Red Hat OpenShift is now generally available'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Máy chủ & Cloud
AWS News Blog vừa chính thức phát đi thông báo mới về 'AWS Weekly Roundup: OpenAI GPT-6 Astra on Amazon Bedrock, Amazon Quick desktop GA, Kiro for students, and more (September 14, 2026)'. Đây là tin tức đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Máy chủ & Cloud
AWS News Blog vừa chính thức phát đi thông báo mới về 'AWS reimagines the getting started experience'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
Docker Blog vừa chính thức phát đi thông báo mới về 'From Containers to Sandboxes: Developer Trust in the Agentic Era'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Email notifications for repository push events have been retired'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
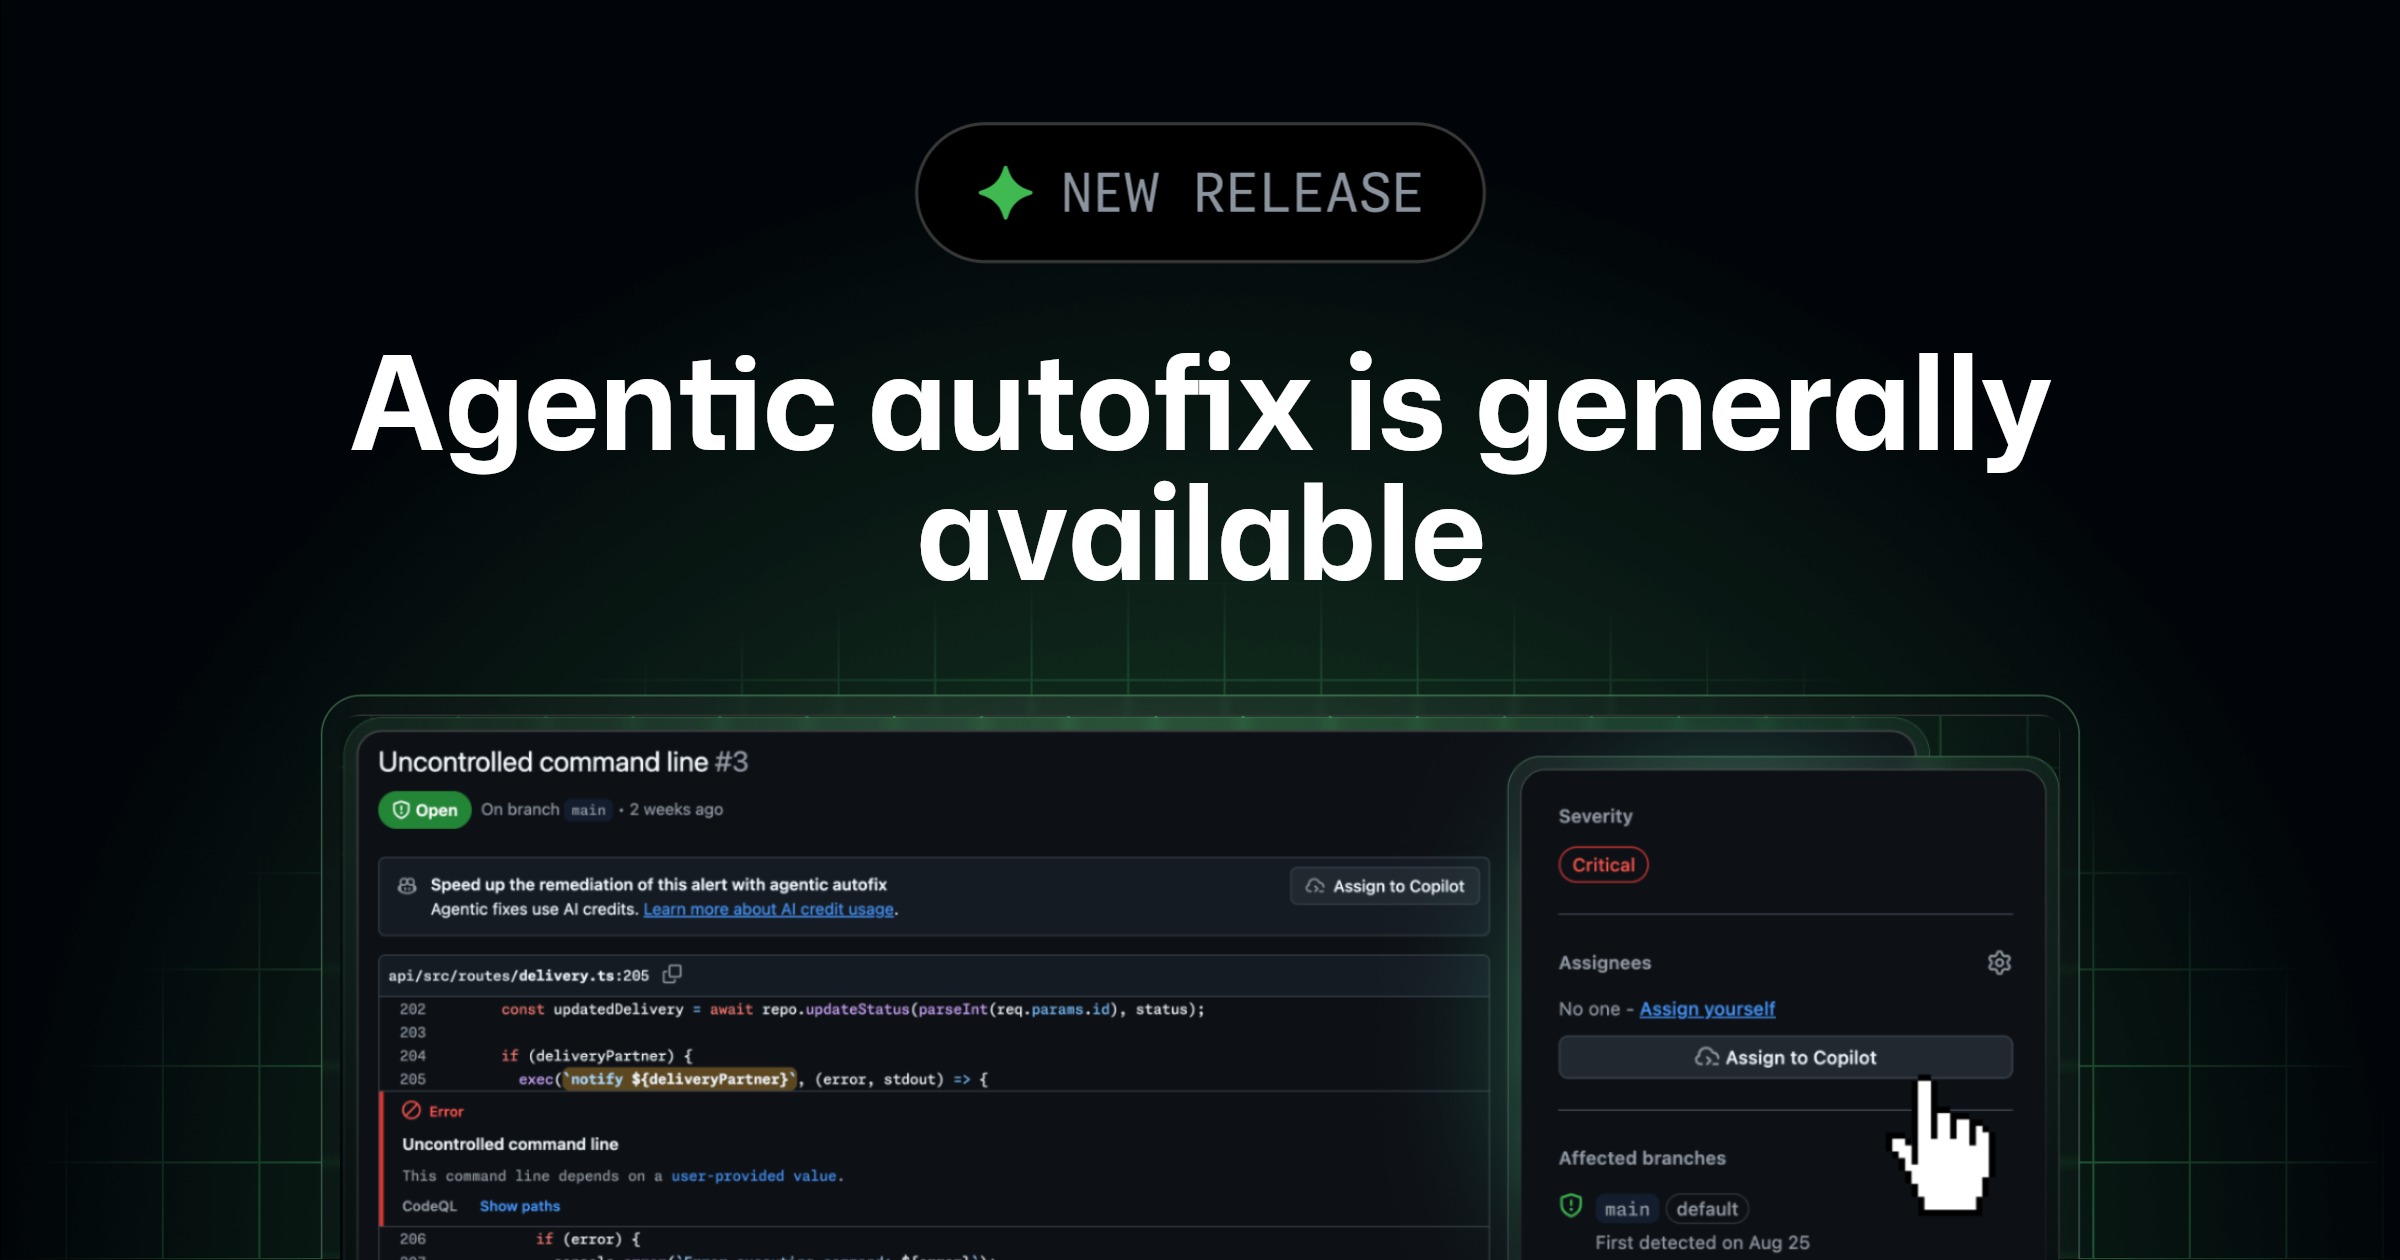
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Agentic autofix for code scanning alerts general availability'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
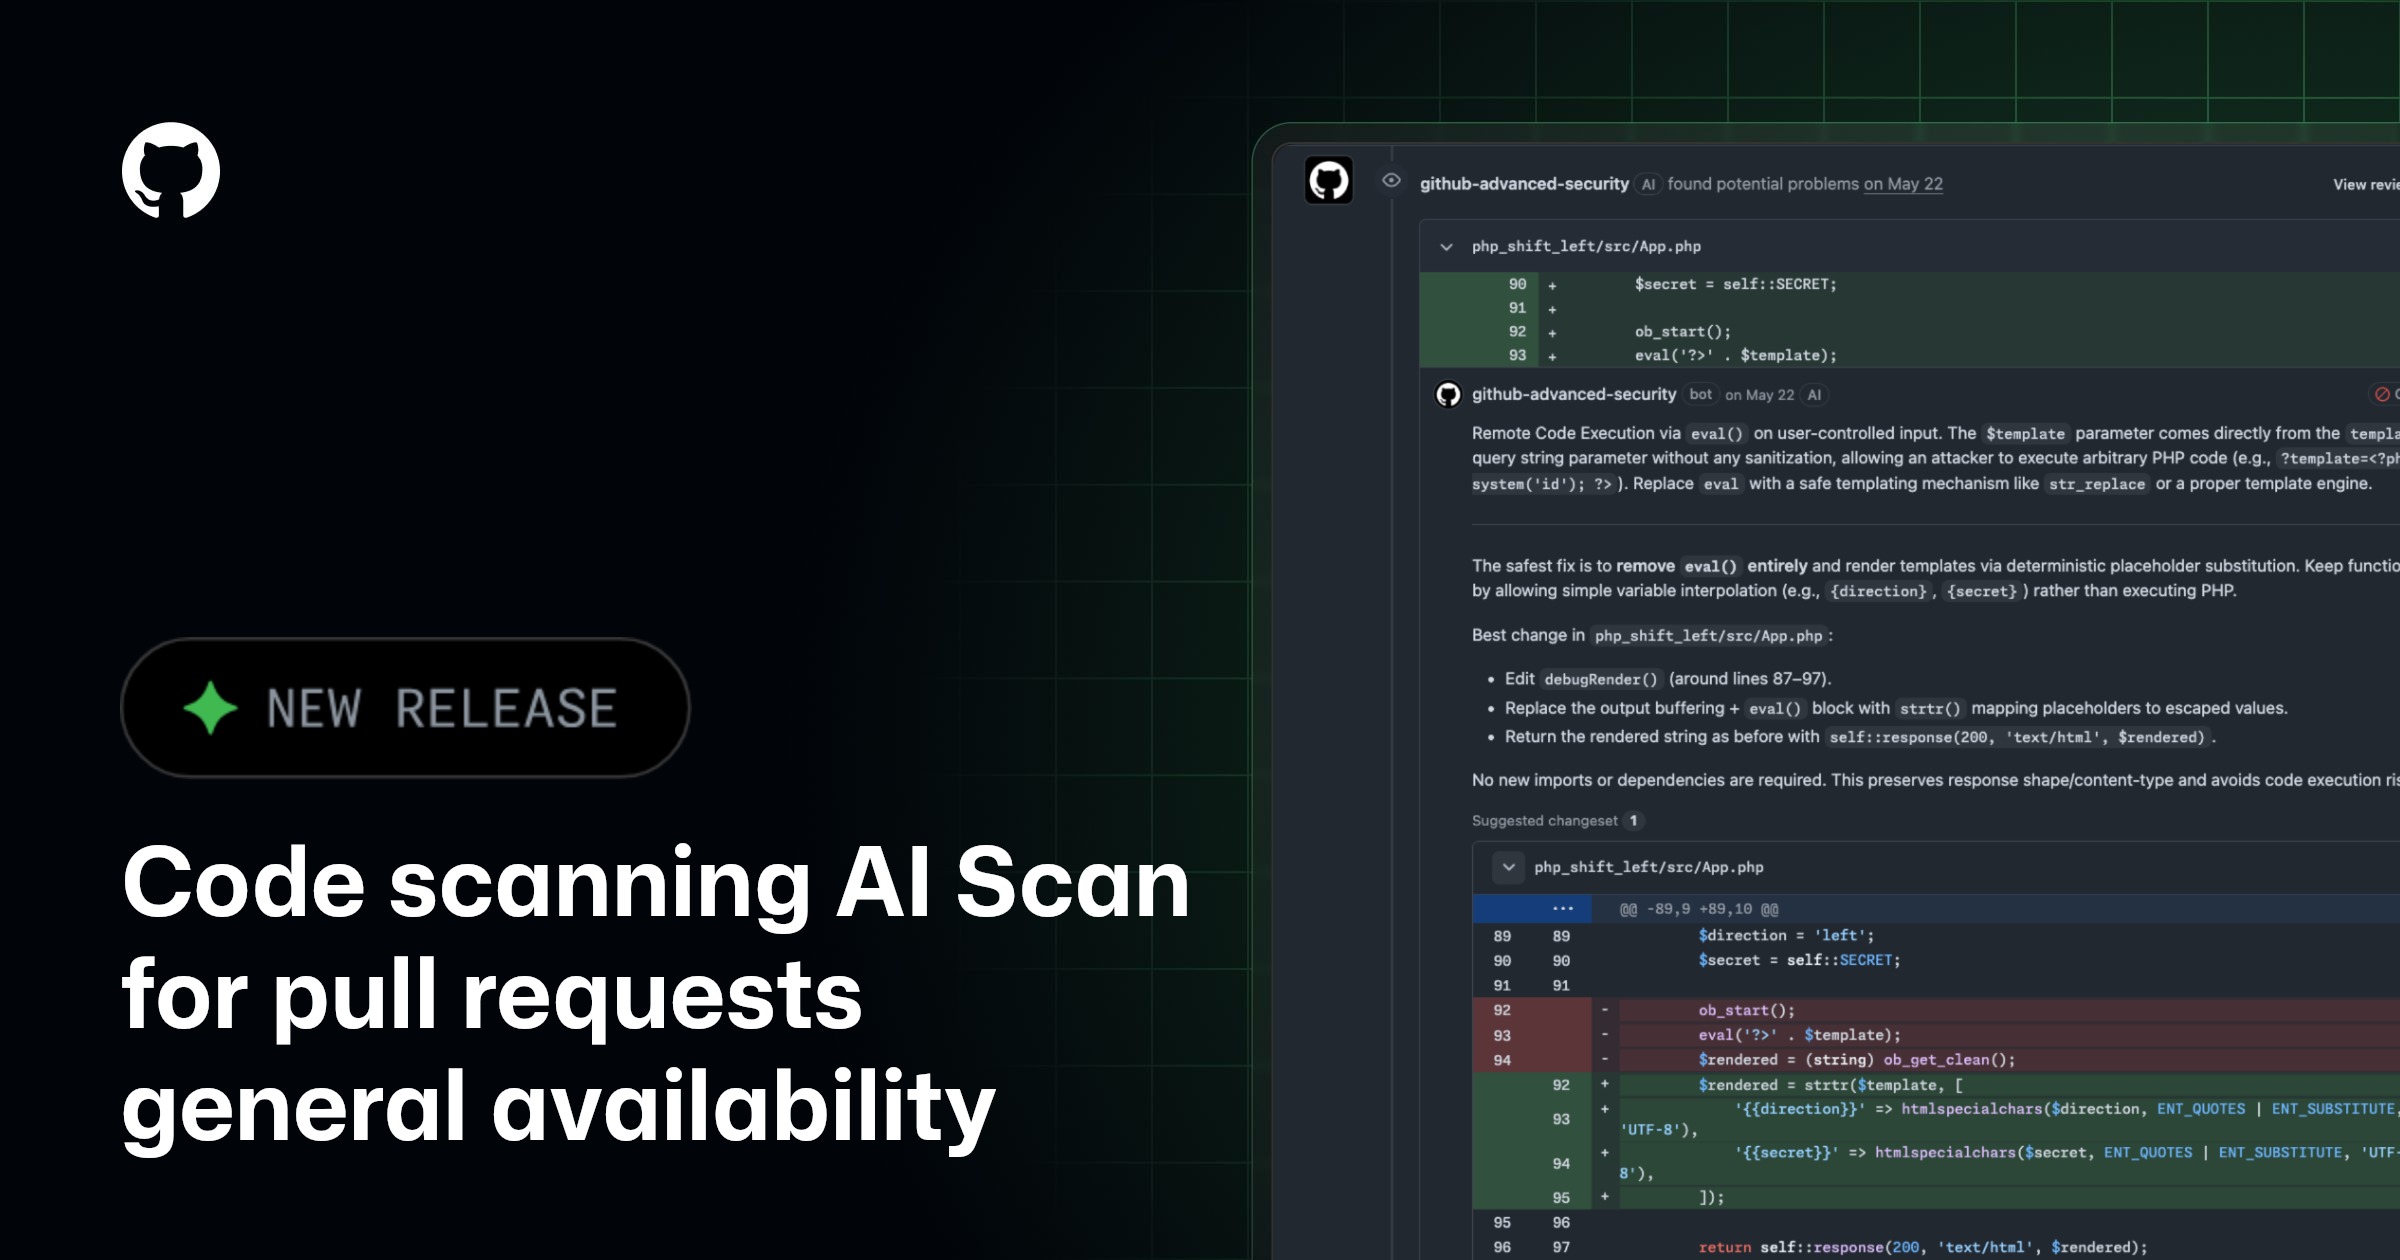
GitHub Changelog vừa chính thức phát đi thông báo mới về 'AI Scan for pull requests generally available'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Upcoming deprecation of selected GitHub Copilot models in mid-November'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Download GitHub Code Quality license usage as a CSV'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
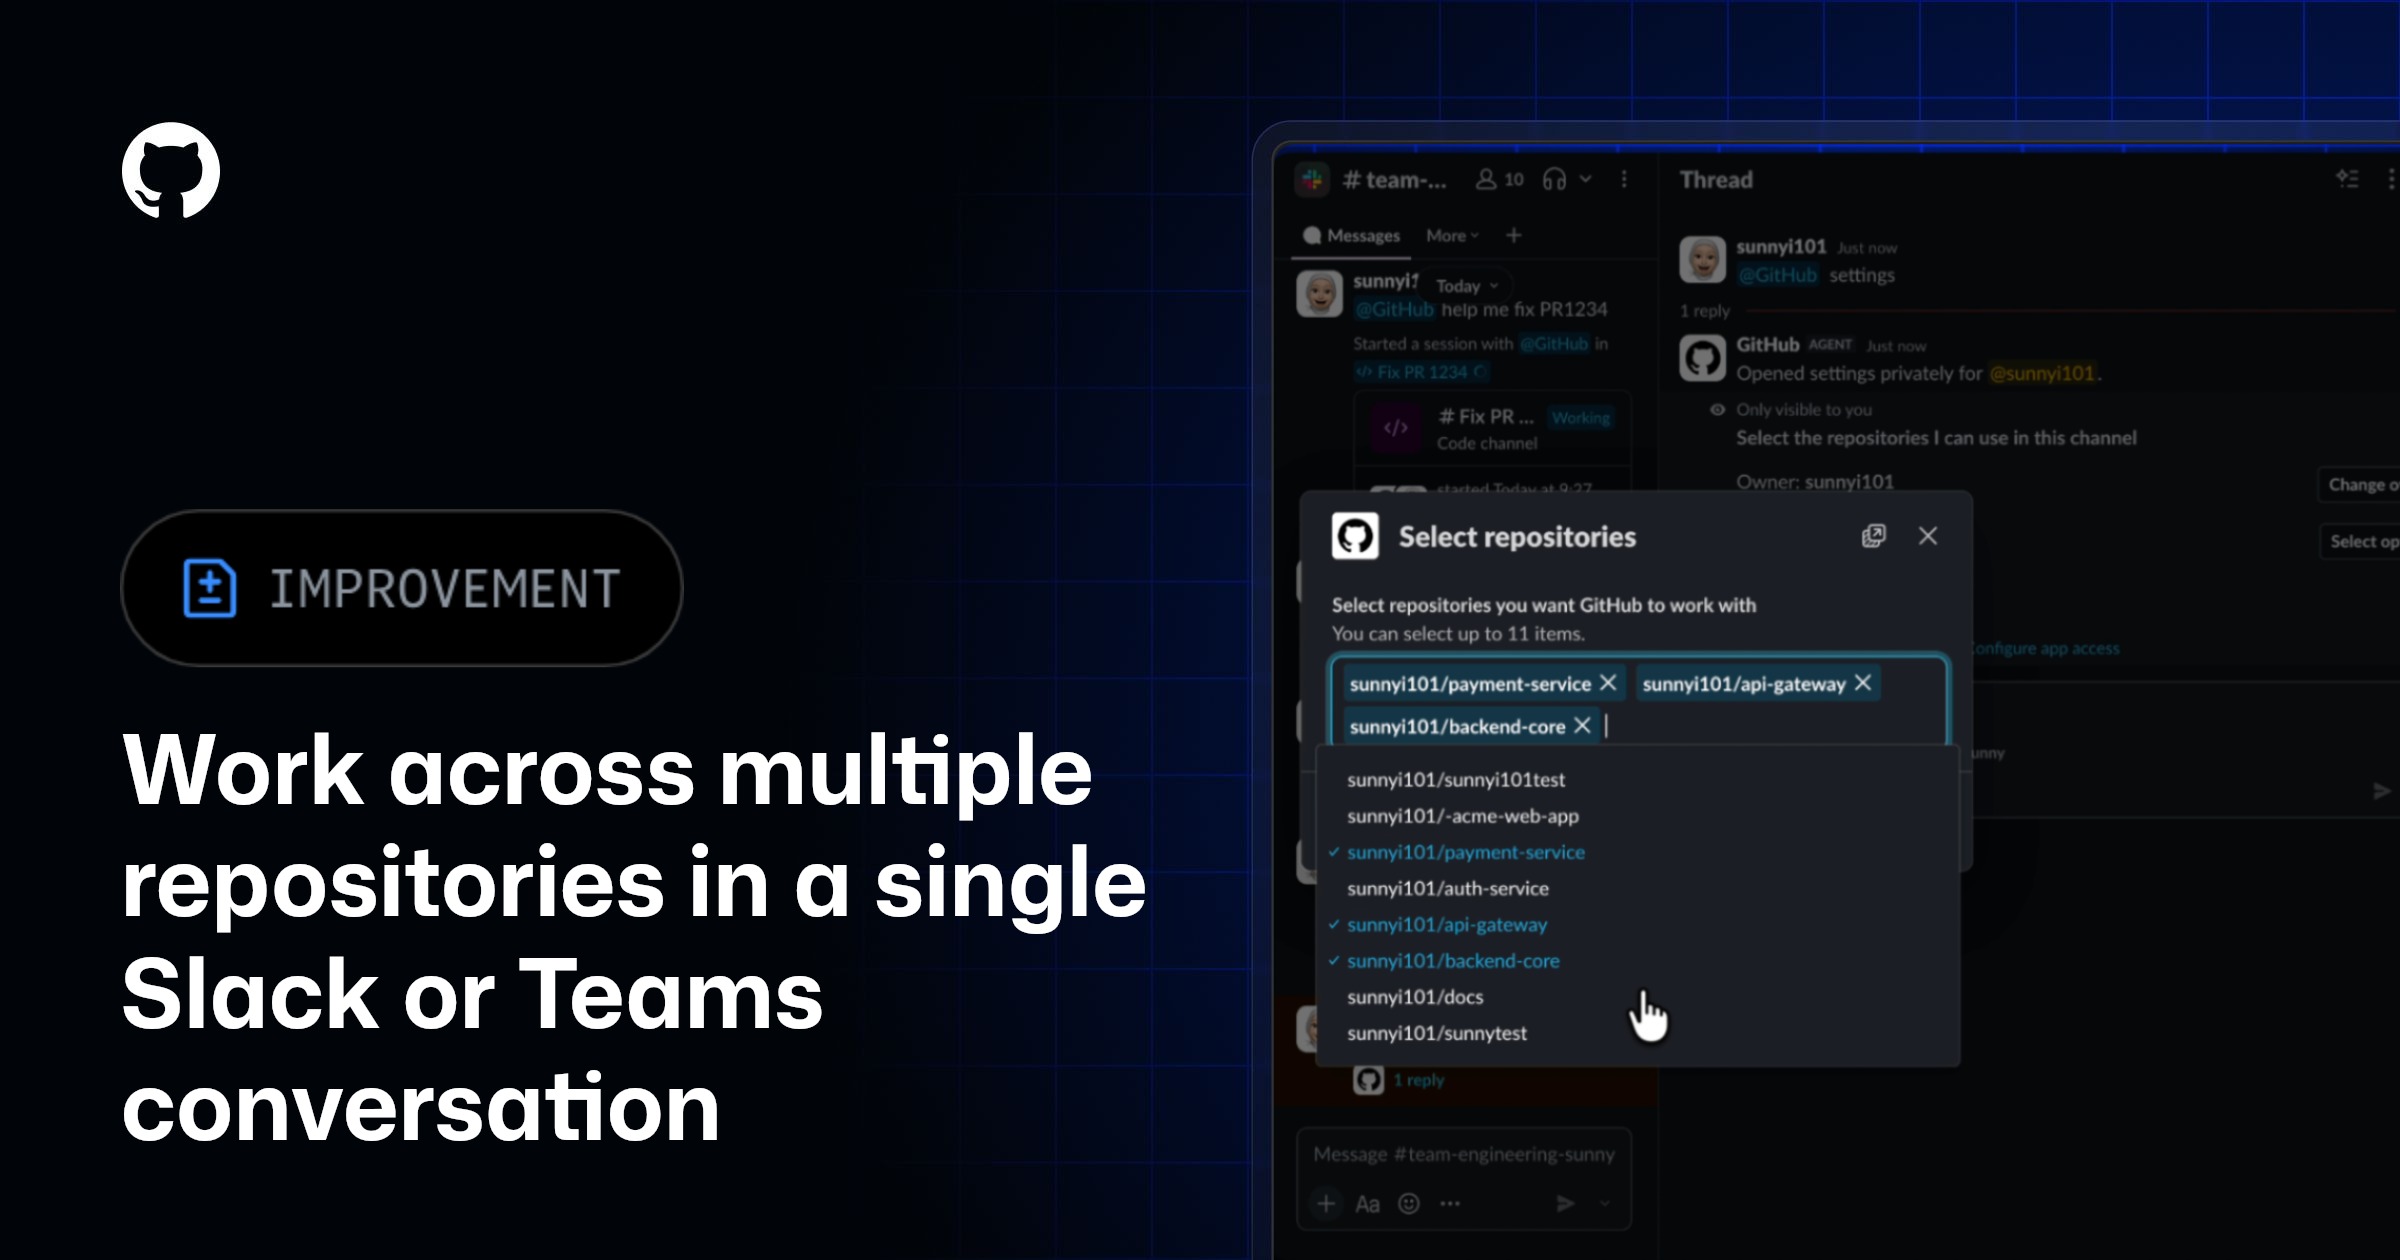
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Multi-repository support and other improvements for GitHub in Slack and Teams'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Xcode 27 runner image generally available'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 DevOps
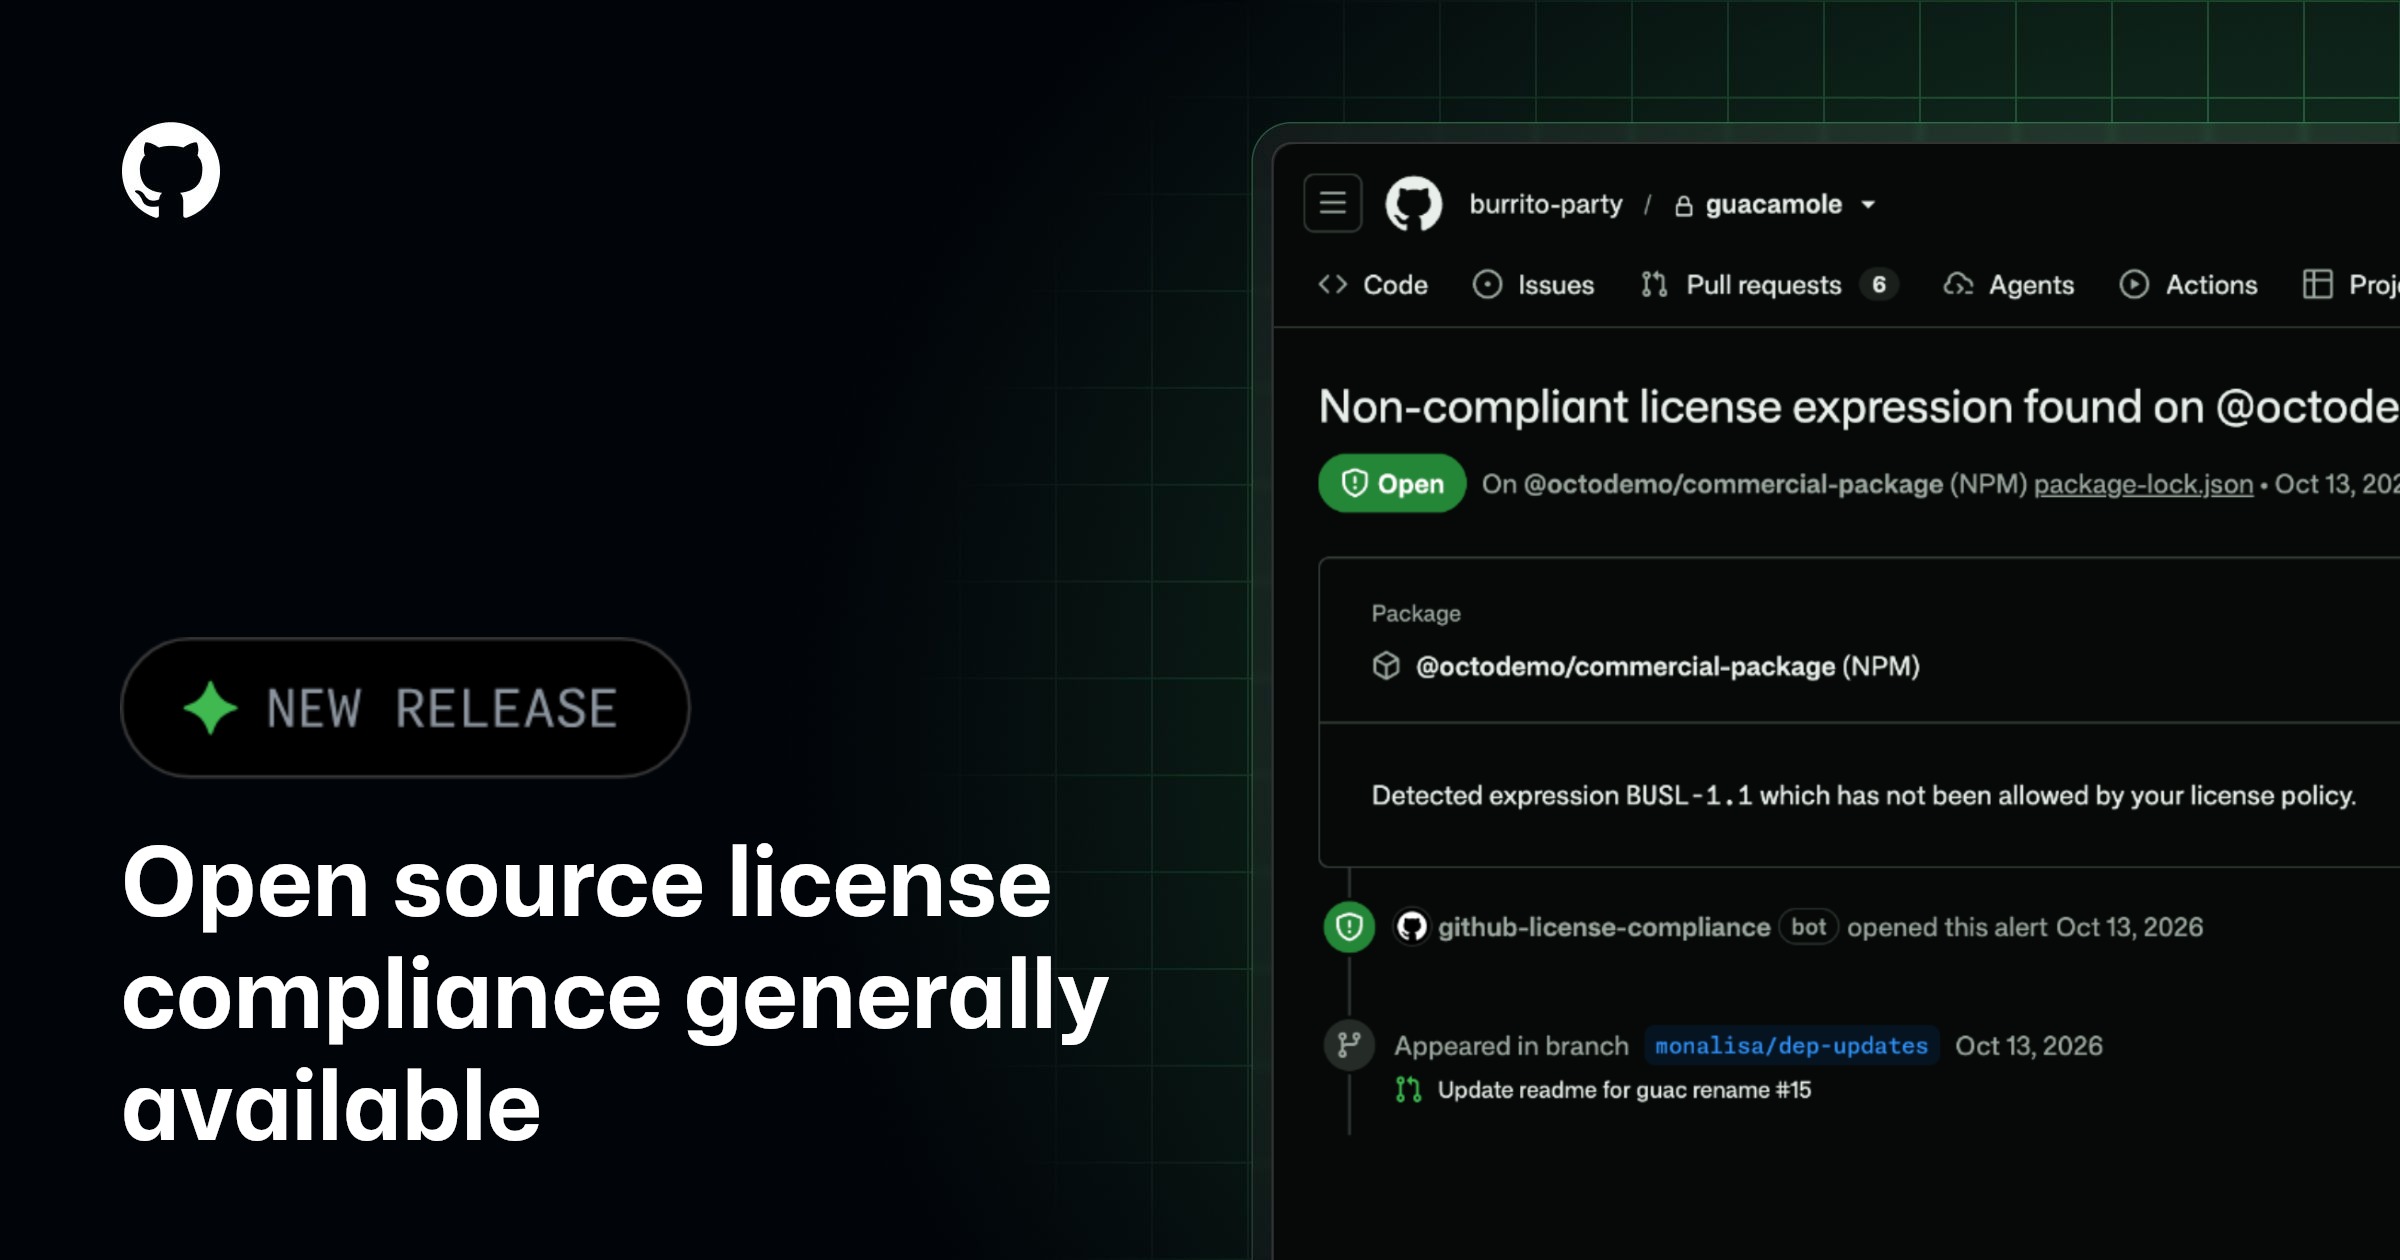
GitHub Changelog vừa chính thức phát đi thông báo mới về 'Open source license compliance generally available'. Cập nhật này mang lại những thông tin đáng chú ý đối với các quản trị viên hệ thống (SysAdmin), kỹ sư DevOps và đội ngũ an toàn thông tin đang vận hành hạ tầng kỹ thuật.
 Máy chủ & Cloud
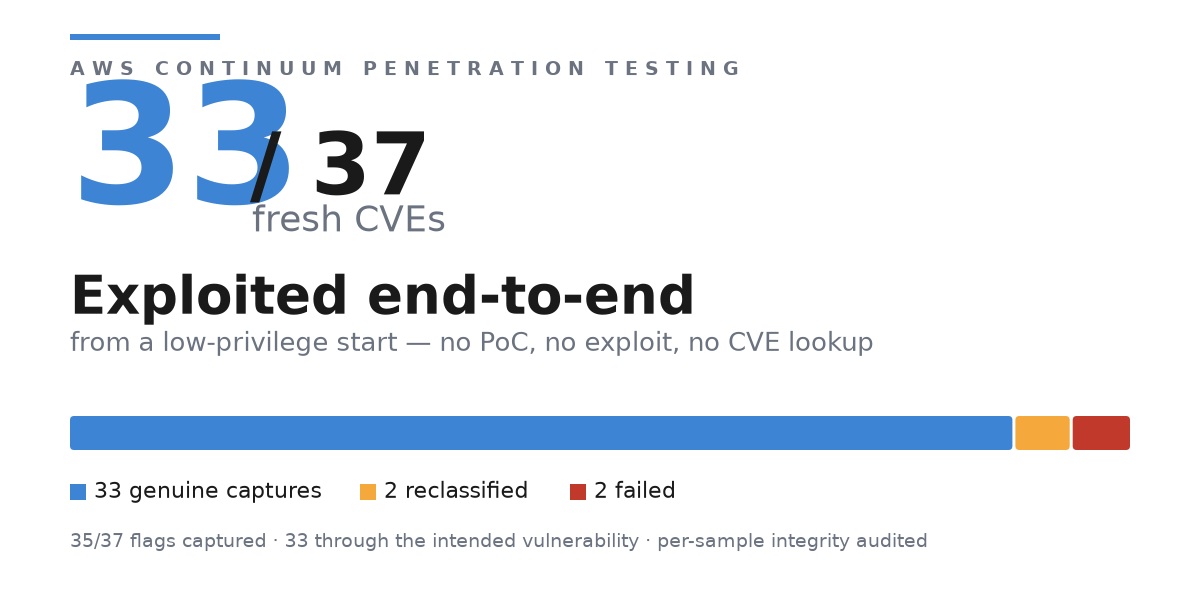
Amazon Web Services vừa công bố kết quả nghiên cứu ấn tượng: AI agent tự động của họ (AWS Security Agent trong bộ giải pháp AWS Continuum) đã tự động khai thác thành công 33 trên 37 lỗ hổng CVE thực tế vừa mới được công bố.
 An ninh mạng
Các chuyên gia bảo mật cảnh báo tin tặc đang tích cực khai thác lỗ hổng CVE-2026-110447 trong ứng dụng Collabora Online CODE đi kèm Nextcloud để cài cắm webshell và backdoor vào máy chủ lưu trữ.
 Máy chủ & Cloud
Microsoft thông báo Windows Server 2022 đã chính thức đạt mốc kết thúc hỗ trợ chính (End of Mainstream Support) và bước sang giai đoạn Extended Support kéo dài đến tháng 10/2031.
 An ninh mạng
Cisco vừa đưa ra thông báo khẩn cấp xác nhận lỗ hổng zero-day nghiêm trọng trên thiết bị cổng bảo mật thư điện tử Cisco Secure Email Gateway đang bị các nhóm gián điệp mạng tích cực khai thác.
 Mã nguồn mở
Dự án cURL vừa phát hành phiên bản cập nhật vá lỗi logic nghiêm trọng trong quá trình upload dữ liệu qua giao thức HTTP/2, ngăn chặn nguy cơ thực thi mã độc trên máy client khi kết nối tới máy chủ độc hại.
 An ninh mạng
Palo Alto Networks đã phát hành bản cập nhật cho hệ điều hành tường lửa PAN-OS sau khi ghi nhận các cuộc tấn công có chủ đích khai thác lỗ hổng thực thi mã từ xa (RCE) trên giao diện quản trị.
 An ninh mạng
Nhóm bảo mật Drupal vừa phát hành bản vá khẩn cấp cho Drupal Core nhằm giải quyết lỗ hổng bảo mật nghiêm trọng trong thành phần Field UI, có thể dẫn đến chuỗi khai thác thực thi mã từ xa không cần đăng nhập.
 DevOps
Vercel đã phát hành bản cập nhật ngoài kế hoạch (out-of-band) cho framework Next.js nhằm khắc phục hai lỗ hổng thực thi mã từ xa cực kỳ nguy hiểm liên quan đến module tối ưu hóa ảnh SVG và cơ chế caching server-side.
 Máy chủ & Cloud
Dự án NGINX vừa chính thức phát hành các phiên bản cập nhật nhằm khắc phục 5 lỗ hổng bảo mật, bao gồm nguy cơ thực thi mã từ xa (RCE) và lỗi TLS cho phép bỏ qua xác thực chứng chỉ client (mTLS).
 Linux
Các nhà nghiên cứu bảo mật vừa công bố lỗ hổng nghiêm trọng mang tên PwnEscape ảnh hưởng đến hệ thống ảo hóa KVM/Linux Kernel, cho phép kẻ tấn công từ trong máy ảo guest đọc trực tiếp bộ nhớ của máy chủ host.