AWS hướng dẫn chuyển sự kiện Bedrock Guardrails sang OCSF bằng CloudWatch
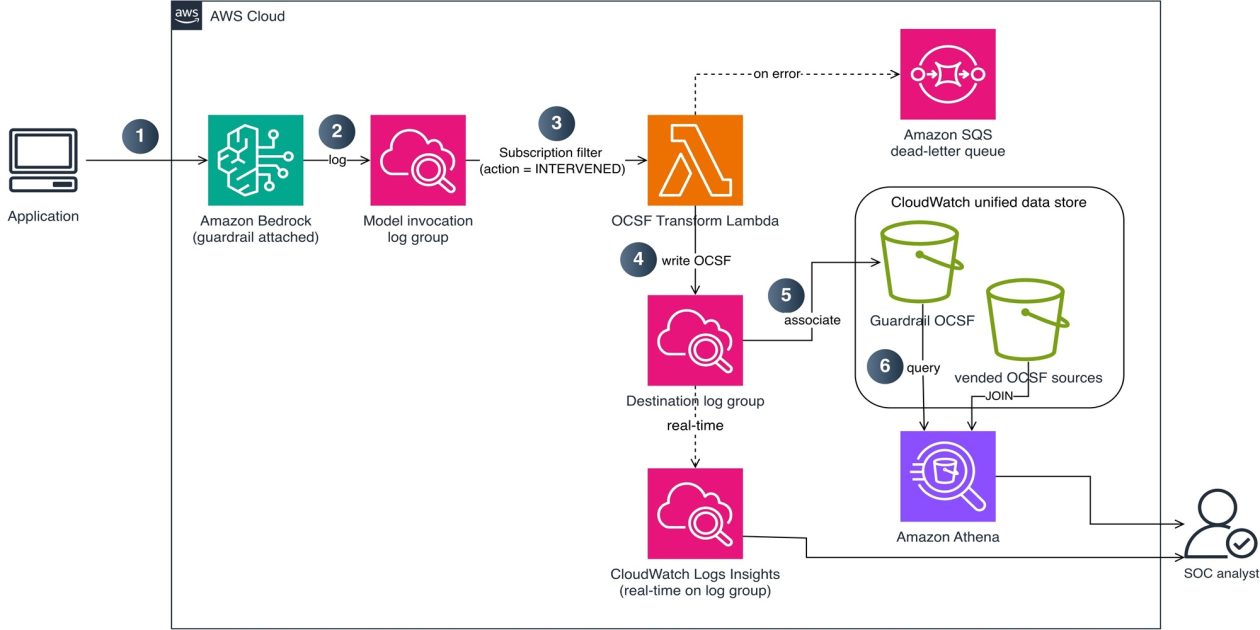
AWS Security Blog công bố cách biến sự kiện Bedrock Guardrails thành OCSF qua CloudWatch, giúp đội security chuẩn hoá log AI workload.
Chuyện gì vừa xảy ra
AWS Security Blog ngày 21/09/2026 đăng bài về việc chuyển đổi Bedrock Guardrails events sang OCSF bằng CloudWatch. Đây là cập nhật đáng chú ý với tổ chức đang đưa generative AI vào production vì log an toàn của AI workload cần đi vào luồng giám sát chuẩn, không nằm riêng lẻ trong từng ứng dụng.
Ai bị ảnh hưởng
Đội cloud security, SOC, platform AI và các nhóm dùng Amazon Bedrock Guardrails bị ảnh hưởng. Khi AI app có guardrail chặn prompt, nội dung hoặc hành vi rủi ro, sự kiện đó cần được chuẩn hoá để công cụ SIEM và quy trình incident response hiểu được.
Tác động vận hành
Tác động vận hành là khả năng tương quan sự kiện AI với IAM, network, ứng dụng và dữ liệu. Nếu guardrail log không theo schema chung, SOC khó phát hiện mẫu tấn công prompt injection, lạm dụng tài khoản hoặc thay đổi bất thường theo thời gian.
Sysadmin cần theo dõi
Hãy kiểm tra pipeline CloudWatch hiện tại, xác định nơi lưu Bedrock Guardrails events, ánh xạ sang OCSF và gửi thử vào SIEM. Nên bổ sung dashboard/alert cho tỷ lệ block bất thường, tài khoản gọi API nhiều bất thường và ứng dụng phát sinh nhiều sự kiện guardrail.