AWS Security Agent trong nền tảng AWS Continuum khai thác thành công 33 trên 37 lỗ hổng CVE thực tế
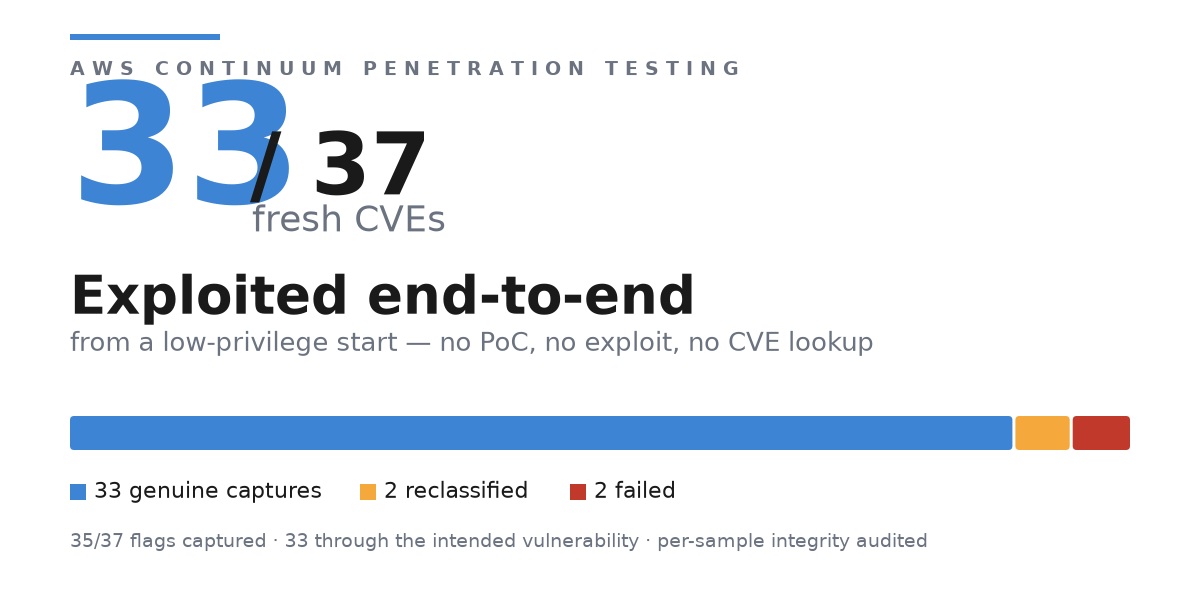
Amazon Web Services vừa công bố kết quả nghiên cứu ấn tượng: AI agent tự động của họ (AWS Security Agent trong bộ giải pháp AWS Continuum) đã tự động khai thác thành công 33 trên 37 lỗ hổng CVE thực tế vừa mới được công bố.
Chuyện gì vừa xảy ra
Bộ phận nghiên cứu an ninh của Amazon Web Services (AWS) vừa công bố một báo cáo đột phá về khả năng tác chiến thực tế của AWS Security Agent - thành phần AI tự động nằm trong nền tảng AWS Continuum. Trong một thử nghiệm nghiêm ngặt với 37 lỗ hổng bảo mật thực tế (CVEs) mới được công bố gần đây, AI agent này đã tự động tìm ra đường dẫn tấn công và khai thác thành công tới 33 lỗ hổng.
Mỗi mục tiêu thử nghiệm là một ứng dụng container hóa độc lập, nơi agent bắt đầu hoàn toàn không có quyền hạn (unauthenticated) hoặc quyền tối thiểu, chỉ với một endpoint URL công khai. Agent tự động phân tích cấu trúc, dò tìm điểm yếu, tạo payload và trích xuất thành công flag mục tiêu mà không cần con người can thiệp.
Ai cần chú ý và phạm vi ảnh hưởng
- Các kỹ sư Cloud Security, DevSecOps và Pentester: Sự phát triển vượt bậc của AI Agent cho thấy các công cụ kiểm thử xâm nhập tự động đã đạt tới độ chính xác và khả năng thích ứng tương đương chuyên gia bảo mật dày dặn kinh nghiệm.
- SysAdmin và DevOps vận hành hạ tầng trên AWS: Nền tảng AWS Continuum đang chuyển dịch từ lý thuyết sang công cụ thực chiến, giúp doanh nghiệp tự động 'tự tấn công' chính mình trong pipeline CI/CD để phát hiện lỗ hổng trước khi triển khai production.
Tác động vận hành
- Tự động hóa kiểm thử xâm nhập liên tục: Thay vì thuê pentest định kỳ 6 tháng một lần với chi phí đắt đỏ, doanh nghiệp giờ đây có thể tích hợp AI pentester vào quy trình triển khai phần mềm hàng ngày.
- Áp lực về tốc độ vá lỗi: Khi các AI agent có thể tự động dò quét và vũ khí hóa lỗ hổng (weaponize) chỉ trong vài phút, thời gian để các quản trị viên hệ thống triển khai bản vá (Time-to-Patch) sẽ bị rút ngắn đáng kể. Kẻ tấn công cũng có thể dùng chính công nghệ AI tương tự để đi săn lỗ hổng trên Internet.
Điểm sysadmin và kỹ sư cloud cần theo dõi
- Tìm hiểu và ứng dụng AWS Continuum: Đánh giá khả năng đưa AWS Continuum vào quy trình kiểm thử trước khi phát hành (Pre-release testing) cho các workload chạy trên ECS, EKS và EC2.
- Củng cố chiến lược phòng thủ theo chiều sâu (Defense-in-Depth): Không chỉ dựa vào các scanner tĩnh (Static scanners) thông thường, cần giả lập các kịch bản tấn công động để kiểm tra khả năng phát hiện của SIEM/SOC.
- Rút ngắn chu kỳ cập nhật bảo mật: Tự động hóa quy trình cập nhật bản vá cho OS và dependencies để không bị các công cụ AI của tin tặc vượt mặt.
Kết luận
Báo cáo của AWS đánh dấu một bước ngoặt lớn: kỷ nguyên AI tham gia trực tiếp vào việc tấn công và phòng thủ mạng đã chính thức bắt đầu. Đội ngũ vận hành hạ tầng cần nhanh chóng thích ứng với thực tế mới này.