CISA xác nhận lỗ hổng WordPress Core bị khai thác trong quá trình nâng cấp
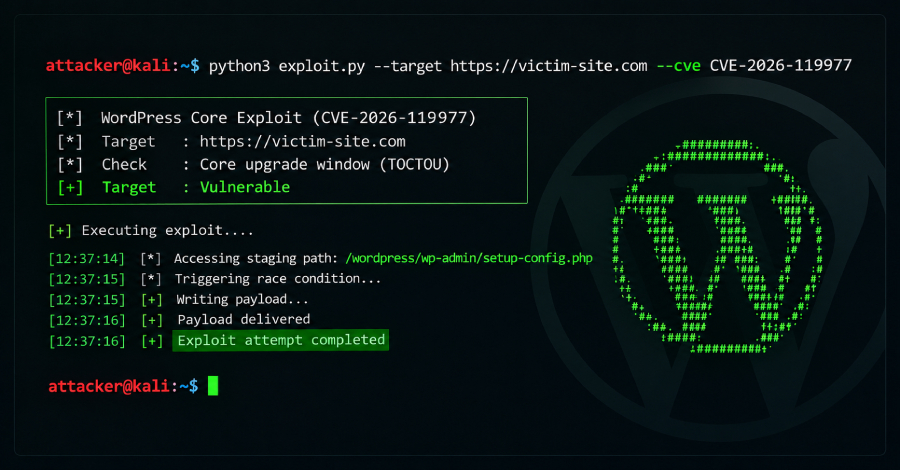
The Hacker News vừa công bố thông tin mới với tiêu đề “CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades”. Thông báo được phát hành ngày Wed, 04 Nov 2026 và liên quan trực tiếp tới các đội vận hành hạ tầng, bảo mật hoặc nền tảng phát triển. The U.S. Cybersecurity and Infrastructure Security Agency (CISA) has added a security flaw in WordPress Core to the Known Exploited Vulnerabilities (KEV) catalog, citing evidence of active exploitation. The high-severity vulnerability, tracked as CVE-2026-119977 (CVSS score: 8.1), is a case of Time-of-check Time-of-use (TOCTOU) race condition that could be exploited to achieve arbitrary code
Diễn biến và thông báo mới
The Hacker News vừa công bố thông tin mới với tiêu đề “CISA Confirms Hackers Exploiting WordPress Core Flaw During Software Upgrades”. Thông báo được phát hành ngày Wed, 04 Nov 2026 và liên quan trực tiếp tới các đội vận hành hạ tầng, bảo mật hoặc nền tảng phát triển.
Chi tiết kỹ thuáºt và phạm vi ảnh hưởng
Theo nội dung công bố, The U.S. Cybersecurity and Infrastructure Security Agency (CISA) has added a security flaw in WordPress Core to the Known Exploited Vulnerabilities (KEV) catalog, citing evidence of active exploitation. The high-severity vulnerability, tracked as CVE-2026-119977 (CVSS score: 8.1), is a case of Time-of-check Time-of-use (TOCTOU) race condition that could be exploited to achieve arbitrary code Đây là một cập nhật có tính thời sự; phạm vi áp dụng, phiên bản và điều kiện sử dụng cần được đối chiếu trực tiếp với tài liệu nguồn trước khi triển khai trên production.
Tác Ä‘á»™ng váºn hà nh đối vá»›i SysAdmin và DevOps
Các nhóm SysAdmin, DevOps và SecOps nên xác định hệ thống nào đang dùng sản phẩm hoặc thành phần được nhắc tới, kiểm tra phiên bản hiện hành, quyền truy cập và các tích hợp tự động. Với thay đổi tính năng, cần thử trên staging và theo dõi log, metric cùng hành vi tương thích. Với cảnh báo bảo mật, ưu tiên đánh giá mức phơi nhiễm, dấu hiệu khai thác và lịch vá theo mức độ rủi ro thực tế.
Khuyến nghị xỠlý và kiểm soát rủi ro
- Đọc thông báo gốc và release note để xác nhận phạm vi ảnh hưởng.
- Lập danh sách máy chủ, repository hoặc dịch vụ liên quan; tránh suy diễn chỉ từ tiêu đề.
- Thử nghiệm thay đổi trên môi trường staging, chuẩn bị phương án quay lui và giám sát sau triển khai.
- Theo dõi cập nhật tiếp theo từ nhà phát hành hoặc cơ quan điều phối bảo mật.
Mốc thá»i gian và nguồn công bố
Thông báo được phát hà nh chÃnh thức và o ngà y Wed, 04 No bởi The Hacker News. Äá»™i ngÅ© quản trị hệ thống có thể đối chiếu các chỉ dẫn kỹ thuáºt và mã băm xác thá»±c tại tà i liệu gốc của nhà phát hà nh.
Kết luáºn
Việc chủ Ä‘á»™ng theo dõi và thá»±c thi các biện pháp phòng ngừa kịp thá»i trÆ°á»›c các sá»± cố và cáºp nháºt công nghệ má»›i từ The Hacker News đóng vai trò then chốt trong việc bảo vệ dữ liệu sản xuất và duy trì tÃnh liên tục cho hạ tầng doanh nghiệp.