Mã độc NetamLoader nhắm mục tiêu vào các bản dựng Windows 10 chính phủ thông qua kỹ thuật .NET Injection
Các chuyên gia bảo mật tại Kaspersky vừa công bố phân tích chi tiết về dòng mã độc NetamLoader, sử dụng chuỗi lây nhiễm phức tạp và kỹ thuật tiêm mã .NET nhắm riêng vào các bản dựng Windows 10 tùy biến của các cơ quan chính phủ tại khu vực Châu Á.
Diễn biến và thông báo mới
Hãng bảo mật Kaspersky vừa phát đi cảnh báo khẩn về chiến dịch gián điệp mạng sử dụng dòng mã độc mới mang tên NetamLoader. Cuộc tấn công được thiết kế tinh vi nhằm vào các bản dựng Windows 10 được tùy chỉnh riêng cho các cơ quan công quyền tại Châu Á, phục vụ mục đích do thám và duy trì quyền truy cập lâu dài.
Chi tiết kỹ thuật và phạm vi ảnh hưởng
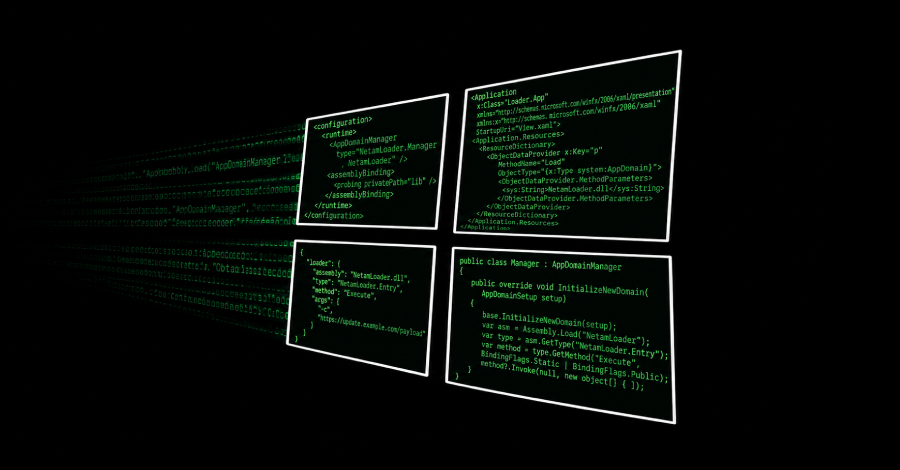
NetamLoader không sử dụng các tập tin thực thi độc hại lộ liễu mà lạm dụng cơ chế nạp module của nền tảng .NET Framework và các ứng dụng hệ thống có chữ ký số hợp lệ. Quá trình tiêm mã độc diễn ra hoàn toàn trong bộ nhớ RAM, giúp kẻ tấn công bypass các rào cản Antivirus thông thường và duy trì kết nối âm thầm với máy chủ điều khiển (C2).
Tác động vận hành đối với SysAdmin và DevOps
Đối với quản trị viên hệ thống Windows Enterprise và kỹ sư SOC:
- Phát hiện hành vi tiêm tiến trình: Cần kích hoạt các quy tắc Sysmon chuyên biệt để phát hiện sự kiện Event ID 7 (Image Loaded) và Event ID 8 (CreateRemoteThread) bất thường liên quan đến
clr.dllvàmscorlib.dll. - Kiểm soát ứng dụng: Thực thi chính sách AppLocker hoặc Windows Defender Application Control (WDAC) để ngăn chặn việc chạy các script và binary từ các thư mục người dùng tạm thời như
%APPDATA%hay%TEMP%.
Khuyến nghị xử lý và kiểm soát rủi ro
- Rà soát chỉ số thỏa hiệp (IoC): Cập nhật danh sách mã băm SHA-256 và domain C2 mới nhất của NetamLoader vào hệ thống tường lửa và EDR.
- Kiểm toán môi trường .NET: Giám sát chặt chẽ các assembly nạp động không có chữ ký số hợp lệ.
- Tách biệt phân vùng mạng nội bộ: Cô lập các máy trạm xử lý tài liệu nhạy cảm khỏi dải mạng Internet thông thường.
Mốc thời gian và nguồn công bố
Thông báo được phát hành chính thức vào ngày 2026-11-01 bởi The Hacker News. Đội ngũ quản trị hệ thống có thể đối chiếu các chỉ dẫn kỹ thuật và mã băm xác thực tại tài liệu gốc của nhà phát hành.
Kết luận
Việc chủ động theo dõi và thực thi các biện pháp phòng ngừa kịp thời trước các sự cố và cập nhật công nghệ mới từ The Hacker News đóng vai trò then chốt trong việc bảo vệ dữ liệu sản xuất và duy trì tính liên tục cho hạ tầng doanh nghiệp.