Lỗ hổng thực thi mã từ xa RCE nghiêm trọng trên nền tảng Langflow cho phép chiếm quyền máy chủ AI
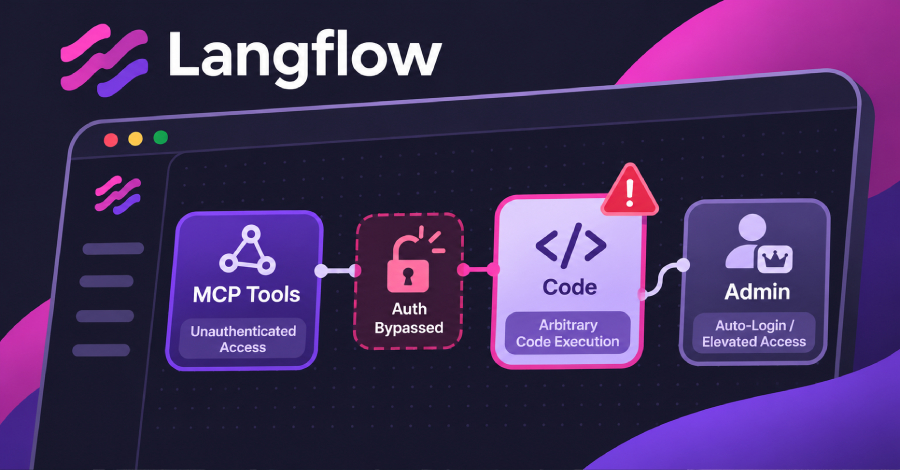
Các chuyên gia bảo mật vừa công bố hai lỗ hổng tối nghiêm trọng trên framework mã nguồn mở Langflow (nền tảng UI trực quan hóa AI/LLM), cho phép kẻ tấn công không cần xác thực thực thi mã tùy ý từ xa (Unauthenticated RCE) và chiếm đoạt máy chủ.
Diễn biến và thông báo mới
Một cảnh báo bảo mật khẩn cấp vừa được phát đi đối với cộng đồng phát triển ứng dụng trí tuệ nhân tạo: nền tảng nguồn mở Langflow tồn tại các lỗ hổng thực thi mã từ xa (RCE) đặc biệt nguy hiểm. Lỗ hổng cho phép kẻ tấn công từ bên ngoài chạy lệnh hệ thống mà hoàn toàn không cần tài khoản đăng nhập.
Chi tiết kỹ thuật và phạm vi ảnh hưởng
Langflow là công cụ kéo thả trực quan rất phổ biến giúp kết nối các mô hình ngôn ngữ lớn (LLM), vector database và các agentic workflow. Khi lỗ hổng bị khai thác, kẻ tấn công có thể chèn các đoạn script độc hại vào tiến trình dựng flow, chiếm quyền shell trên máy chủ host, trích xuất các biến môi trường nhạy cảm như OpenAI API key, Anthropic token, thông tin kết nối cơ sở dữ liệu và dữ liệu vector nhạy cảm.
Tác động vận hành đối với SysAdmin và DevOps
Đối với các kỹ sư MLOps và SysAdmin quản lý hạ tầng AI:
- Phơi nhiễm máy chủ tài nguyên cao: Máy chủ chạy Langflow thường gắn GPU đắt tiền và có kết nối sâu vào mạng dữ liệu huấn luyện, khiến đây trở thành mục tiêu béo bở cho các đợt cài cắm đào tiền ảo hoặc gián điệp công nghệ.
- Nguy cơ từ các công cụ AI nguồn mở: Các framework AI mới nổi thường tập trung vào tính năng nhanh mà thiếu các bài kiểm thử bảo mật chuyên sâu.
Khuyến nghị xử lý và kiểm soát rủi ro
- Nâng cấp khẩn cấp: Cập nhật ngay bản dựng Langflow mới nhất đã vá lỗi từ repository GitHub chính thức.
- Không phơi nhiễm cổng ra Internet: Đưa cổng dịch vụ của Langflow (mặc định 7860) vào phía sau VPN nội bộ hoặc xác thực Zero Trust (Cloudflare Access/Tailscale), tuyệt đối không mở port công cộng.
- Chạy container không có đặc quyền (Rootless): Đảm bảo container Docker chứa Langflow chạy dưới tài khoản non-root và bật chế độ read-only filesystem cho các phân vùng hệ thống.
Mốc thời gian và nguồn công bố
Thông báo được phát hành chính thức vào ngày 2026-11-02 bởi The Hacker News. Đội ngũ quản trị hệ thống có thể đối chiếu các chỉ dẫn kỹ thuật và mã băm xác thực tại tài liệu gốc của nhà phát hành.
Kết luận
Việc chủ động theo dõi và thực thi các biện pháp phòng ngừa kịp thời trước các sự cố và cập nhật công nghệ mới từ The Hacker News đóng vai trò then chốt trong việc bảo vệ dữ liệu sản xuất và duy trì tính liên tục cho hạ tầng doanh nghiệp.