Nhóm tin tặc đóng giả hỗ trợ kỹ thuật trên Microsoft Teams, lạm dụng dịch vụ AD CS để đánh cắp dữ liệu doanh nghiệp
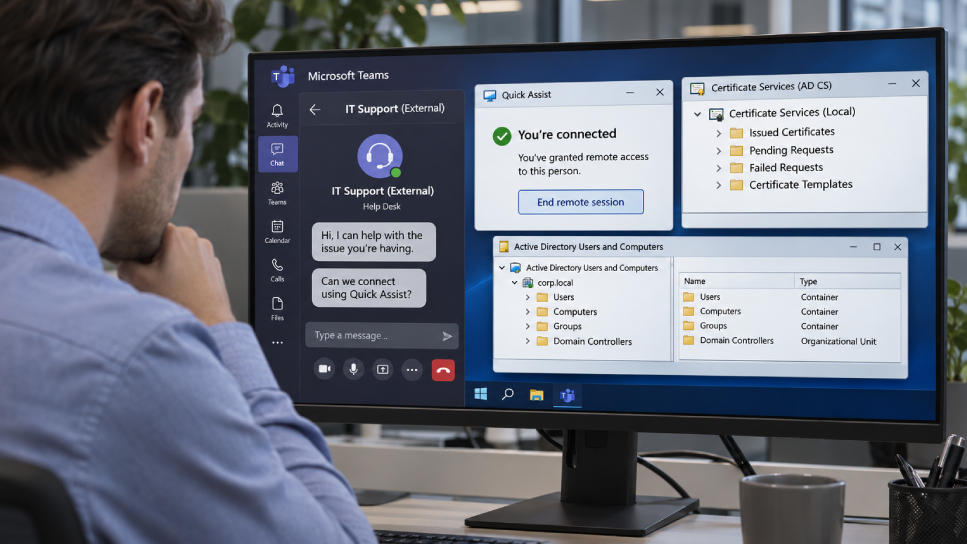
Chiến dịch tấn công phi kỹ thuật (Social Engineering) tinh vi mới vừa bị phát hiện: tin tặc mạo danh nhân viên IT Support nội bộ gửi tin nhắn qua Microsoft Teams, lừa nhân viên cấp quyền truy cập từ xa để lạm dụng Active Directory Certificate Services (AD CS) và chiếm đoạt toàn bộ hạ tầng Windows Domain.
Diễn biến và thông báo mới
Các nhà điều tra an ninh mạng vừa vạch trần một chuỗi tấn công có mục tiêu cực kỳ nguy hiểm, kết hợp giữa kỹ thuật lừa đảo qua ứng dụng chat cộng tác Microsoft Teams và việc khai thác dịch vụ chứng chỉ máy chủ Active Directory Certificate Services (AD CS).
Chi tiết kỹ thuật và phạm vi ảnh hưởng
Lợi dụng tâm lý tin tưởng vào các thông báo từ bộ phận hỗ trợ kỹ thuật nội bộ, kẻ tấn công sử dụng các tài khoản Teams bị chiếm đoạt từ đối tác hoặc tài khoản bên ngoài để gửi tin nhắn yêu cầu 'cập nhật chứng chỉ bảo mật máy trạm'. Nạn nhân sau đó thực hiện các bước đăng ký chứng chỉ thông qua một template AD CS bị cấu hình sai (vulnerable certificate template), mở đường cho kẻ tấn công tạo chứng chỉ mạo danh tài khoản Domain Admin.
Tác động vận hành đối với SysAdmin và DevOps
Đối với các kỹ sư quản trị hệ thống Windows Active Directory (AD Admin / SysAdmin):
- Kênh tấn công phi truyền thống: Tin tặc đang chuyển dịch mạnh mẽ từ lừa đảo qua Email sang các kênh giao tiếp thời gian thực như Teams và Slack.
- Nguy cơ từ cấu hình sai AD CS: Dịch vụ chứng chỉ Active Directory thường là 'điểm mù' lớn nhất trong kiểm toán hạ tầng Windows của các tập đoàn lớn.
Khuyến nghị xử lý và kiểm soát rủi ro
- Khóa tính năng nhận tin nhắn ngoài trên Teams: Cấu hình chính sách Microsoft Teams External Access chỉ cho phép liên lạc với các domain đối tác đáng tin cậy đã qua phê duyệt.
- Kiểm toán toàn diện cấu hình AD CS: Sử dụng các công cụ như Certipy hoặc PSPKIAudit để quét và loại bỏ các template chứng chỉ có cấu hình nguy hiểm như
ENROLLEE_SUPPLIES_SUBJECTkết hợpClient Authentication. - Đào tạo nhận thức an ninh thông tin: Cảnh báo toàn bộ nhân viên rằng bộ phận IT nội bộ không bao giờ yêu cầu người dùng tự chạy script cấp phát chứng chỉ qua tin nhắn cá nhân.
Mốc thời gian và nguồn công bố
Thông báo được phát hành chính thức vào ngày 2026-11-02 bởi The Hacker News. Đội ngũ quản trị hệ thống có thể đối chiếu các chỉ dẫn kỹ thuật và mã băm xác thực tại tài liệu gốc của nhà phát hành.
Kết luận
Việc chủ động theo dõi và thực thi các biện pháp phòng ngừa kịp thời trước các sự cố và cập nhật công nghệ mới từ The Hacker News đóng vai trò then chốt trong việc bảo vệ dữ liệu sản xuất và duy trì tính liên tục cho hạ tầng doanh nghiệp.